NIS‑2 im Mittelstand: Ehrlicher Betroffenheits‑Check in 10 Minuten
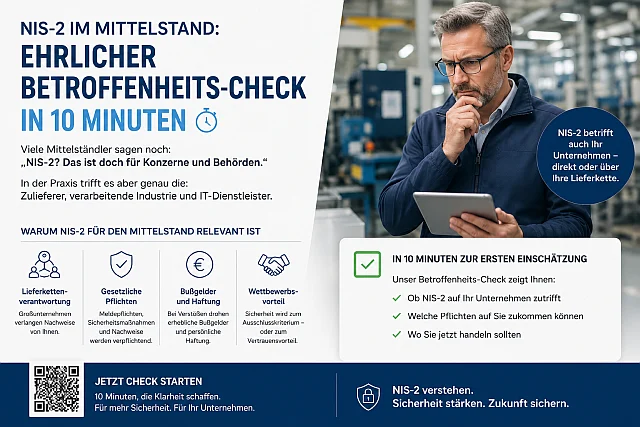
„NIS‑2? Das betrifft doch die Großen, nicht uns.“
Diesen Satz höre ich gerade oft. In der Praxis zeigt sich etwas anderes: Es trifft Zulieferer, verarbeitende Betriebe und IT‑Dienstleister – also genau den Mittelstand.
Die NIS‑2‑Richtlinie und das deutsche Umsetzungsgesetz (NIS2UmsuCG) weiten den Kreis deutlich aus. Mehr Sektoren, strengere Anforderungen und ein klarer Fokus auf die Lieferkette. Spürbar wird das nicht im Gesetzestext, sondern im Alltag: in neuen Verträgen, Security‑Fragebögen und Nachweispflichten.
Wenn Sie die Grundlagen und mögliche Umsetzungswege kompakt sehen möchten, finden Sie auf der Seite „NIS-2, DSGVO und AI Act“ einen Überblick über Ansatz, Leistungen und typische Projektformen.
Schwellen, Sektoren und was das für Ihr Unternehmen bedeutet
Formal unterscheidet NIS‑2 zwischen „wesentlichen“ und „wichtigen“ Einrichtungen.
-
Wesentliche Einrichtungen: zum Beispiel Energie, Verkehr, Gesundheit, öffentliche Verwaltung.
-
Wichtige Einrichtungen: unter anderem verarbeitendes Gewerbe, Lebensmittel, Abfallwirtschaft, digitale Dienste.
Ab etwa 50 Mitarbeitenden oder 10 Mio. Euro Umsatz/Bilanzsumme sollten Sie genauer hinsehen. Je nach Branche kann es auch früher relevant werden. Entscheidender ist Ihre Rolle: Wenn Ihre Kunden NIS‑2‑pflichtig sind, nehmen sie Sie automatisch in die Verantwortung.
Was ich bei mittelständischen Unternehmen häufig sehe:
-
Maschinenbau und Zulieferer: landen schneller im NIS‑2‑Radar, als ihnen bewusst ist.
-
IT‑Dienstleister und Systemhäuser: häufig nicht direkt reguliert, aber sicherheitskritischer Teil der Infrastruktur ihrer Kunden.
Nicht der Gesetzestext entscheidet, ob Sie liefern müssen, sondern die Anforderungen Ihrer wichtigsten Kunden.
Wenn Ihnen an dieser Stelle schon klar wird, dass IT‑Sicherheit mehr ist als „Firewall und Antivirus“, finden Sie in IT‑Security im Alltag einen kompakten Überblick, wie ein stabiles Sicherheitsfundament für KMU aussieht.
Die Zulieferer‑Falle: Zwei Szenen aus dem Alltag
Maschinenbau im Schatten kritischer Infrastruktur
Ein Maschinenbauer mit rund 150 Mitarbeitenden liefert seit Jahren Komponenten an Netzbetreiber. Lange war das Thema NIS‑2 dort kein Gespräch. Mit einem neuen Rahmenvertrag ändert sich das.
Plötzlich stehen dort Anforderungen wie:
-
MFA für alle Remote‑Zugriffe
-
ein dokumentiertes Backup‑ und Recovery‑Konzept
-
definierte Reaktionszeiten und Meldewege bei Sicherheitsvorfällen
-
regelmäßige Nachweise zur Informationssicherheit
Im Vertrag steht nicht „Sie müssen NIS‑2 erfüllen“. Faktisch ist aber klar: Ohne ein bestimmtes Sicherheitsniveau wird der Auftrag schwierig zu halten. Auf dem Papier mag der Betrieb „nur“ als wichtig oder indirekt betroffen gelten. In der Realität entscheidet die Sicherheit mit über die Lieferbeziehung.
IT‑Dienstleister als verlängerte Angriffsfläche
Ein IT‑Dienstleister mit 20 bis 30 Mitarbeitenden betreut unter anderem ein Unternehmen aus der Entsorgungsbranche und einen Lebensmittelhersteller. Beide bewegen sich klar im NIS‑2‑Umfeld.
Die Folge sind neue vertragliche Regelungen:
-
verbindliche Patch‑Zyklen
-
definierte Reaktionszeiten bei Incidents
-
Protokollierung und Nachweis von Admin‑Zugriffen
-
MFA als Standard für kritische Konten
Der Dienstleister steht nicht direkt im Fokus der Aufsicht, ist aber für Angreifer ein attraktiver Einstiegspunkt. Entsprechend verlangen die Kunden, dass seine eigenen Prozesse das geforderte Sicherheitsniveau abbilden. Nicht als Zusatz, sondern als Voraussetzung.
Warum das keine reine Technikfrage ist, sondern eine Führungsfrage, vertiefe ich im Beitrag IT‑Security ist Chefsache.
Die 10 Mindestanforderungen im Klartext
Sie müssen keine Norm im Detail kennen. Entscheidend ist, die zentralen Bausteine sauber zu bearbeiten.
1. Risikomanagement
Klarheit, welche Systeme und Prozesse kritisch sind, welche Ausfälle weh tun und wo Sie zuerst handeln müssen.
2. Incident Response
Ein einfacher, nachvollziehbarer Ablaufplan für Sicherheitsvorfälle: wer informiert wird, wer entscheidet und wie dokumentiert wird.
3. Backups und Wiederherstellung
Getrennte, geschützte Backups und regelmäßige Wiederherstellungstests. Nicht nur sichern, sondern nachweislich zurückspielen können.
4. Sicherheit in der Lieferkette
Kriterien für Cloud‑Dienste, Hoster, Wartungsfirmen und IT‑Partner. Nicht jeder Dienstleister passt zu jeder Kritikalität.
5. Schulung und Sensibilisierung
Regelmäßige, pragmatische Schulungen zu Phishing, Passwörtern und Meldewegen. Einmal im Jahr ist ein realistischer Anfang.
6. Verschlüsselung
Schutz für mobile Geräte, Datenträger, Backups und Datenübertragungen. Ziel ist, dass verlorene Geräte nicht automatisch ein Vorfall sind.
7. Zugriffskontrolle
Rollen, Rechte und saubere Austrittsprozesse. Ehemalige Mitarbeitende sollten keine aktiven Zugänge haben.
8. Kryptografie‑Management
Schlüssel, Zertifikate und Passwörter werden zentral und strukturiert verwaltet, nicht verstreut über Dateien und Köpfe.
9. Multi‑Factor‑Authentication (MFA)
MFA für Admin‑Konten, Remote‑Zugriffe und kritische Anwendungen ist heute Standard. Ohne diesen Schritt wirkt Informationssicherheit schnell lückenhaft.
10. Sichere Kommunikation
Absicherung von Remote‑Zugängen, Admin‑Schnittstellen und sensibler Kommunikation, zum Beispiel über VPN und geeignete Protokolle.
Wer diese Punkte strukturiert angeht, liegt fachlich nah an gängigen Standards wie ISO 27001 und ist deutlich stabiler gegenüber Prüfungen und Anfragen.
IT‑Sicherheit im Alltag aufräumen
In IT‑Security im Alltag zeige ich Ihnen, wie wir diese zehn Punkte Schritt für Schritt so aufsetzen, dass sie zum Betrieb passen, ohne Normen‑Overkill.
Geschäftsführerhaftung: Warum Wegschauen riskant ist
NIS‑2 macht Informationssicherheit ausdrücklich zur Aufgabe der Unternehmensleitung. Es reicht nicht, das Thema „bei der IT aufzuhängen“.
Für die Geschäftsführung bedeutet das:
-
Sie muss ein angemessenes Sicherheitsniveau einführen und überwachen – und zwar nachvollziehbar.
-
Sie braucht regelmäßige, verständliche Informationen zum Sicherheitsstand, nicht nur einzelne Projektberichte.
-
Bleiben offensichtliche Mindeststandards wie Backups, MFA oder grundlegende Prozesse dauerhaft unberücksichtigt und es kommt zu einem Vorfall, kann das auch persönlich relevant werden.
Es geht nicht um Perfektion. Es geht um eine erkennbare, strukturierte Verantwortung.
Warum das keine Angstbotschaft ist, sondern eine Frage guter Führung, erkläre ich ausführlicher im Artikel IT‑Security ist Chefsache.
Drei Fragen für den Schnell‑Check
Diese drei Fragen geben Ihnen in wenigen Minuten ein erstes Bild:
1. Sektor und Rolle
Arbeiten Sie in einem der NIS‑2‑Sektoren oder liefern Sie dorthin, zum Beispiel in Energie, Verkehr, Gesundheit, Abfall, Lebensmittel, verarbeitende Industrie, öffentliche Hand oder digitale Dienste?
2. Größe und Bedeutung
Liegt Ihr Unternehmen über 50 Mitarbeitenden oder über 10 Mio. Euro Umsatz/Bilanzsumme, oder sind Sie in Ihrer Nische ein typischer „Hidden Champion“?
3. Kundendruck
Haben Sie in den letzten 12 Monaten Security‑Fragebögen, zusätzliche Sicherheitsklauseln oder explizite Nachfragen zu IT‑Sicherheit und Zertifikaten von Kunden erhalten?
Wenn Sie zwei dieser Fragen mit „Ja“ beantworten, lohnt es sich, NIS‑2 nicht als Randthema zu behandeln.
Nächster Schritt: Klarheit statt Bauchgefühl
Für viele Unternehmen ist der sinnvollste erste Schritt eine kurze, strukturierte Einordnung.
Danach ist klarer, ob Sie eher entspannt bleiben können, ob Sie indirekt liefern müssen oder ob NIS‑2 Ihr Unternehmen direkt betrifft. Das klären wir im kostenfreien Erstgespräch in 20 Minuten.
Klingt nach etwas, das Sie auch betrifft? Reden wir darüber.
20 Minuten Erstgespräch. Kostenfrei, ohne Vorvertrag. Ich melde mich binnen 1–2 Werktagen.