Zum Inhalt springen

Erstgespräch kostenfrei — 20 Minuten, unverbindlich, ohne Vorbereitung.

Termin wählen

Kategorie: Compliance

  • Der Fragebogen braucht einen Eigentümer

    Der Fragebogen braucht einen Eigentümer

    So oder ähnlich höre ich die Sorge: „Der Kunde will den Fragebogen bis Freitag zurück. Wer kann mir sagen, was wir dort guten Gewissens ankreuzen können?“

    Der Wunsch dahinter ist vernünftig. Ein Sicherheitsfragebogen soll rechtzeitig beantwortet werden, der Betrieb soll weiterlaufen, und niemand will mit einer Angabe nach außen treten, die sich später im eigenen Haus nicht erklären lässt. Gerade unter diesem Druck liegt die naheliegende Bitte auf dem Tisch: Kann der IT-Dienstleister den Fragebogen nicht einfach mit ausfüllen?

    Er kann wichtige technische Angaben liefern. Er kennt die Systeme und Zugänge. Er sieht, wo etwas im Alltag hakt. Der Fachbereich weiß, welche Abläufe er braucht. Die Geschäftsführung will, dass Kunden und Mitarbeitende nicht warten. Auch der Einkäufer des Kunden oder ein Prüfer fordert Nachweise, weil er selbst prüfen muss. Alle schauen auf einen berechtigten Teil der Lage.

    Die Frage hinter den einzelnen Kästchen

    Schwierig wird es, wenn aus diesen Teilen keine gemeinsame Aussage wird. Dann kreist derselbe Fragebogen zwischen Geschäftsführung, Fachbereich und Dienstleister. Die technische Antwort ist vielleicht rasch gefunden. Offen bleibt jedoch, ob sie den tatsächlichen Betrieb beschreibt und wer sie nach außen vertritt.

    Genau dort entsteht die eigentliche Betriebsfrage: Wer kann diese Angabe heute erklären, wenn ein Kunde nachfragt? Und wer entscheidet, wenn Technik, Arbeitsablauf und Erwartung des Kunden nicht sauber zusammenpassen?

    Das ist keine Kritik am Dienstleister. Ein guter Dienstleister betreut Systeme, macht Risiken sichtbar und setzt technische Maßnahmen um. Ihm die betriebliche Entscheidung vollständig zu überlassen, hilft aber keinem Beteiligten. Welche Aussage das Unternehmen nach außen vertritt, kann nur dort entschieden werden, wo der eigene Ablauf, die Folgen für die Arbeit und die Verantwortung zusammenkommen.

    Ohne diese Rolle bleibt die Antwort zwischen den Beteiligten liegen. Die technische Auskunft, der betriebliche Ablauf und die Entscheidung nach außen kommen dann nicht an einem Ort zusammen. Der Fragebogen wird beantwortet, aber die Entscheidung dahinter hat keinen Eigentümer.

    Ein Beleg für die Reihenfolge

    Der BSI-Online-Kurs zur Dokumentation einer Business-Impact-Analyse nennt Prozesse, Abhängigkeiten, eine Liste kritischer Prozesse mit Wiederanlaufpriorisierung und eine Ressourcenübersicht. Er ordnet die Anfertigung des Berichts außerdem einer verantwortlichen Rolle zu und nennt die Vorlage an die Leitung zur Genehmigung. [FQ-F01, FQ-F02]

    Das ist kein Maßstab für Kundenfragebögen und keine Vorgabe für Ihren Betrieb. Der Kurs macht aber etwas sichtbar, das für die eigene Antwortfähigkeit nützlich ist: Ein Befund gewinnt erst an Wert, wenn klar ist, woran Abläufe hängen, wer ihn einordnet und wer eine Entscheidung trägt.

    Wie ich das sehe: Ein Sicherheitsnachweis ist nur dann belastbar, wenn er den Betrieb beschreibt, der tatsächlich arbeitet. Dazu gehören technische Angaben. Sie reichen allein jedoch nicht aus, wenn niemand sagen kann, wie sie zum Ablauf gehören und wer die Aussage vertreten kann. Der Befund zeigt den Standort. Die Reihenfolge kommt aus dem Betrieb.

    Das ist ein Unterschied, der unter Fristendruck leicht verloren geht. Wer zuerst nur Kästchen füllt, sammelt Informationen. Wer zunächst eine entscheidungsfähige Rolle benennt, kann die Informationen in eine Aussage überführen, die im Haus verständlich bleibt. Technik unterstützt diese Arbeit. Sie nimmt sie dem Unternehmen nicht ab.

    Drei Fragen für den Sicherheitsfragebogen

    Ich würde daraus kein großes Projekt machen. Nehmen Sie den aktuellen Fragebogen und markieren Sie die drei Fragen, bei denen Sie intern am längsten nach einer Antwort suchen müssten.

    Die Arbeit beginnt mit einer klaren Einordnung. Die markierten Fragen zeigen, an welcher Stelle das gemeinsame Bild fehlt. Vielleicht liegt eine technische Information vor, aber ihr Bezug zum Ablauf bleibt unklar. Vielleicht kennt der Fachbereich die tägliche Arbeit, kann aber nicht bestätigen, welche Schutzmaßnahme dafür tatsächlich gilt. Vielleicht kann die Geschäftsführung nur dann entscheiden, wenn beide Seiten ihre Beobachtung nebeneinanderlegen.

    Die drei Fragen geben dem Termin einen konkreten Gegenstand. Sie trennen, was eine technische Information ist, was den tatsächlichen Ablauf beschreibt und was im Haus noch geklärt werden muss. So bleibt eine offene Stelle auch als offene Stelle sichtbar.

    Thema ist die Antwortfähigkeit für genau diesen Fragebogen. Bereich sind die Betriebsabläufe, die seine Fragen berühren. Die Geschäftsführung benennt eine intern entscheidungsfähige Person. Admin oder IT-Dienstleister liefern die technischen Angaben. In einem kurzen Termin entsteht daraus eine gemeinsame Arbeitsgrundlage, keine vollständige Prüf- oder Compliance-Methode:

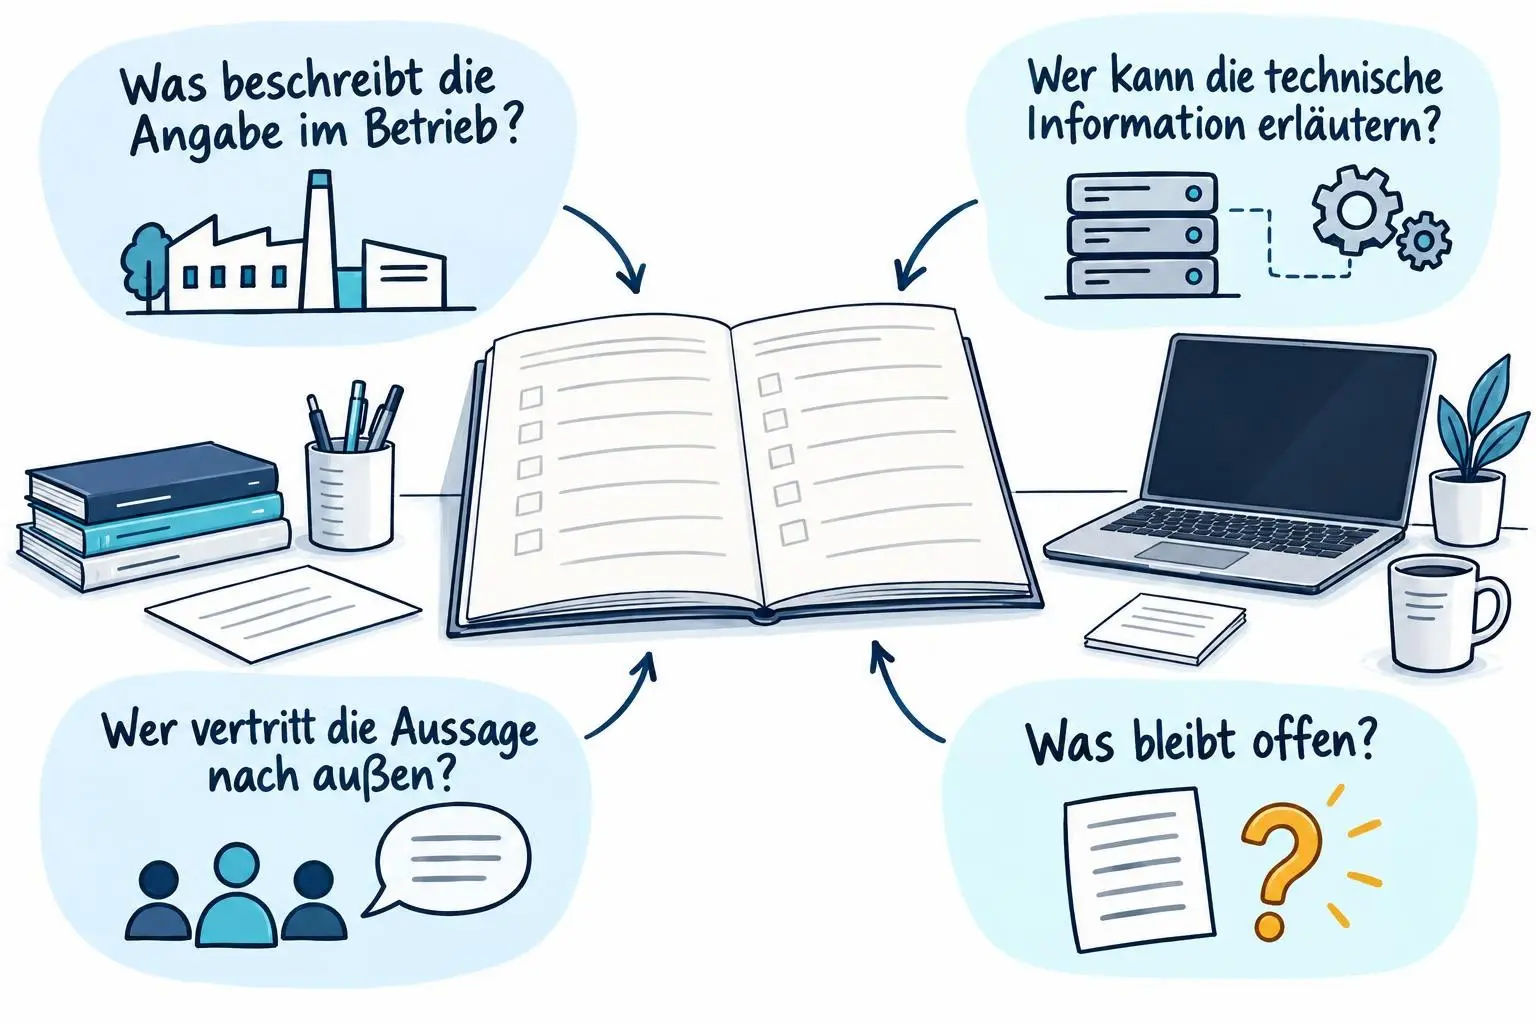
    • Was beschreibt diese Angabe im tatsächlichen Betrieb?
    • Wer kann die technische Information dazu erläutern?
    • Wer bestätigt, dass die Aussage nach außen vertreten wird?
    • Was bleibt offen und wird daher nicht als geklärt dargestellt?

    Halten Sie die Antworten direkt an den drei markierten Fragen fest. Damit liegt für diese Angaben fest, welche technische Auskunft vorliegt, wer die Aussage vertritt und was noch offen ist.

    Wenn diese Grenze zwischen Geschäftsführung und Technik bei Ihnen noch unscharf ist, kann ich als Übersetzer zwischen beiden Seiten helfen, die richtigen Aufgaben festzuhalten und die Entscheidungslage verständlich zu machen.

    Quellen

    • FQ-F01, FQ-F02: Bundesamt für Sicherheit in der Informationstechnik, „3.8 Ergebnisse dokumentieren“, Veröffentlichungs- oder Aktualisierungsdatum nicht angegeben, abgerufen 11.10.2026: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/Zertifizierte-Informationssicherheit/IT-Grundschutzschulung/Online-Kurs-Notfallmanagement/3_BusinessImpactAnalysieren/7_ErgebnisseDokumentieren/ErgebnisseDokumentieren_node.html
    • bsi.bund.de

    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.
  • NIS-2-Konformität ist kein Kaufprodukt

    NIS-2-Konformität ist kein Kaufprodukt

    Wenn ein Prüfbericht auf dem Tisch liegt

    Ein Ausschreibungsfeld ist ausgefüllt. Trotzdem bleibt eine Frage offen: Wer bewertet das Risiko, wenn im Alltag etwas abweicht? Ein Werkzeug kann dokumentieren und Prüfungen vorbereiten. Es kann Ihnen diese Einordnung nicht abnehmen.

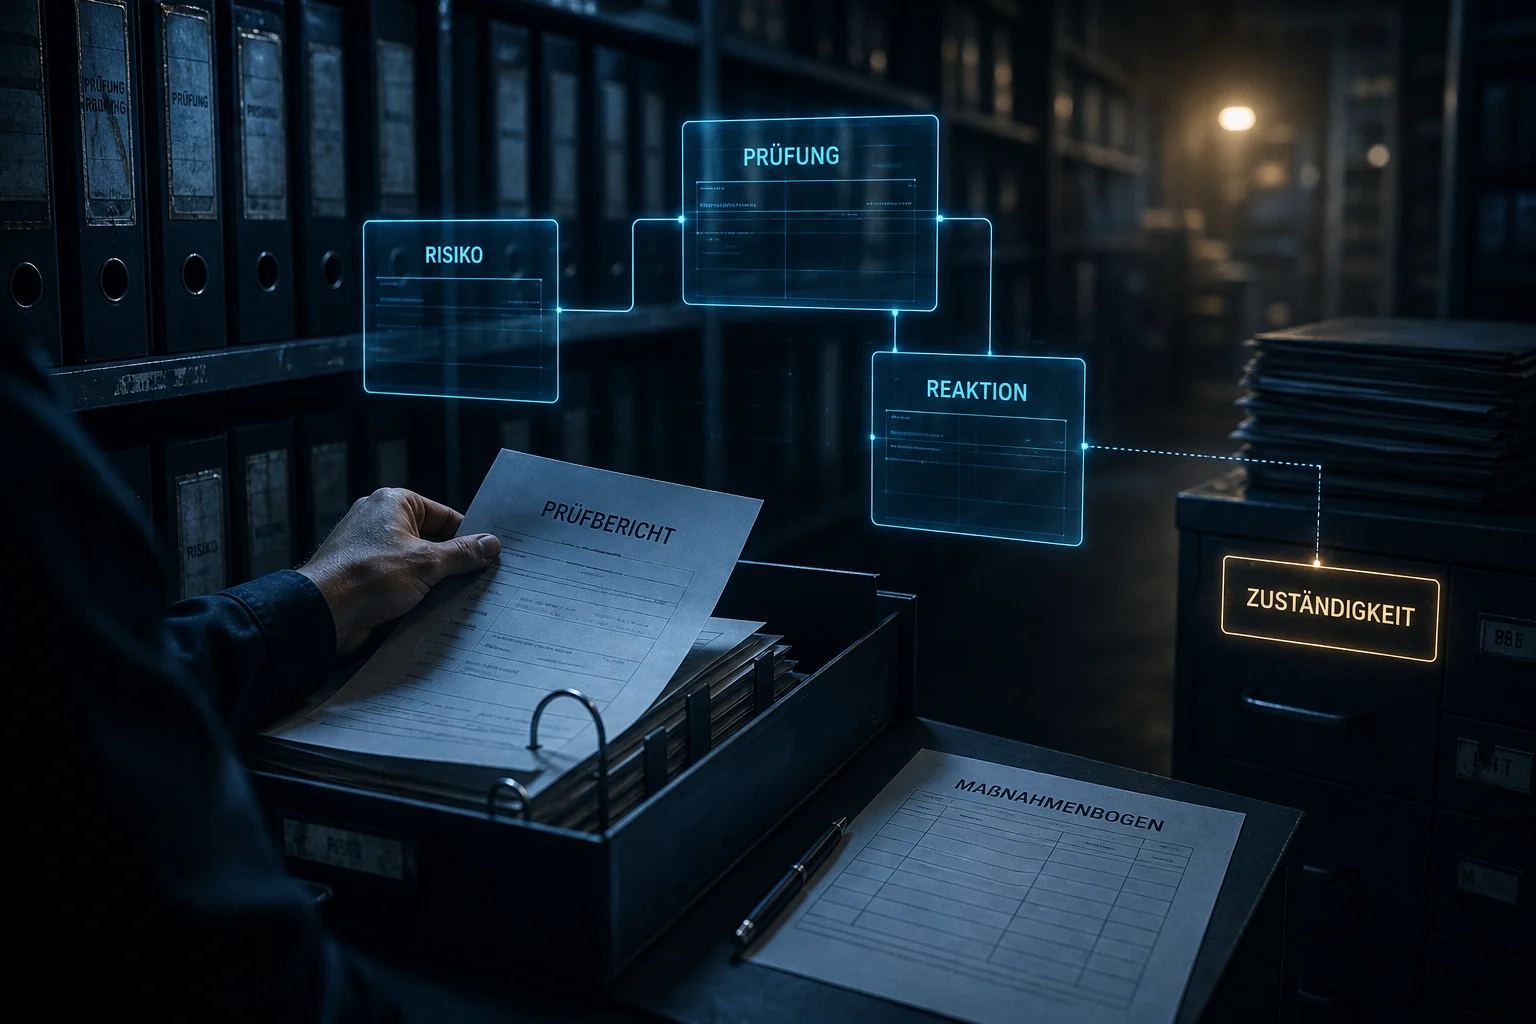
    Am Montagmorgen liegt der Prüfbericht im Ordner der zuständigen Person. Eine Abweichung ist markiert. Der Bericht wartet nicht auf eine weitere Produktbeschreibung.

    Der Nachweis braucht einen Vorgang

    Jetzt muss jemand die Auswirkung auf Ihren Betrieb einordnen. Danach braucht es eine Reaktion und einen nachvollziehbaren Eintrag. Erst dadurch wird aus einer Feststellung ein bearbeiteter Vorgang.

    Das wirkt unspektakulär. Genau deshalb wird es in Gesprächen leicht übersehen. Ein ausgefülltes Feld lässt sich vorzeigen. Der Weg von der Abweichung zur Entscheidung muss sich im Alltag zeigen.

    Wenn Sie NIS-2 in Ihrem Unternehmen einordnen, schauen Sie deshalb auf wiederkehrende Handlungen. Welche Prüfung findet statt? Wer liest den Befund? Wo wird festgehalten, warum eine Reaktion angemessen ist?

    Was ein Werkzeug beitragen kann

    Ein Werkzeug kann Angaben bündeln, Prüfungen vorbereiten und Bearbeitungsschritte festhalten. Es erinnert an Aufgaben und macht sichtbar, welcher Nachweis vorliegt. Das schafft Ordnung in den Unterlagen.

    Die Arbeit bekommt dadurch eine bessere Struktur. Sie sehen, welche Prüfung ansteht und welche Aufgabe offen ist. Auch die spätere Rückfrage wird leichter, weil der Vorgang auffindbar bleibt.

    Die Einordnung des Risikos bleibt bei Ihnen. Ein System kann einen Befund anzeigen. Es kann Ihnen die Bedeutung für Ihren Betrieb und die passende Reaktion nicht abnehmen.

    Der Alltag prüft die Aussage

    Im Anbietergespräch fällt der Satz, eine Lösung stelle NIS-2-Konformität her. Die Aussage klingt nach einer fertigen Antwort. Im Betrieb zeigt sich ihre Grenze am ersten Bericht, der eine Abweichung festhält.

    Dann braucht es eine zuständige Person. Sie bewertet, ob der Befund den Betrieb berührt. Sie legt fest, was geschehen soll. Später muss sich nachvollziehen lassen, wie diese Entscheidung zustande kam.

    Ein Nachweis beschreibt also mehr als das Vorhandensein einer Unterlage. Er zeigt, dass Ihr Unternehmen einen Befund gelesen, eingeordnet und bearbeitet hat. Das ist eine Routine, die sich wiederholen lässt.

    Der ehrliche Betroffenheits-Check zu NIS-2 im Mittelstand setzt genau bei Ihrer tatsächlichen Situation an. Er hilft Ihnen, die offenen Punkte vor einer Werkzeugauswahl sichtbar zu machen.

    Erst den Ablauf klären

    Beginnen Sie bei den Prüfungen, die bei Ihnen tatsächlich stattfinden. Benennen Sie die Person, die einen Befund bewertet. Legen Sie fest, welcher Nachweis aus der Bearbeitung entsteht.

    Erst die Zuständigkeit klären, dann das Werkzeug auswählen. So erhält die Technik eine Aufgabe, die zu Ihrem Betrieb passt. Sie dokumentiert, erinnert und bereitet vor. Die Verantwortung für die Entscheidung bleibt sichtbar.

    Ich berate Sie, wenn diese Verbindung zwischen Risiko, Reaktion und Nachweis geordnet werden soll. Für einen reinen Produktvergleich ohne Klärung des Ablaufs passt mein Ansatz nicht.

    Konformität zeigt sich im Tun

    Konformität entsteht dort, wo eine Prüfung im Alltag Folgen hat. Eine Person übernimmt den Befund. Eine Entscheidung wird begründet. Ein Nachweis hält fest, was daraus geworden ist.

    Das Kaufprodukt kann Ihnen Arbeit abnehmen. Es kann Ihnen die Verantwortung nicht abnehmen. Diese Grenze macht die Auswahl eines Werkzeugs nüchterner und den späteren Nachweis belastbarer.

    Am Ende steht eine einfache Frage: Wer kann Ihnen heute zeigen, wie aus einer Abweichung eine bewertete und bearbeitete Aufgabe wird?


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Was ein CyberRisikoCheck sichtbar macht

    Was ein CyberRisikoCheck sichtbar macht

    Wenn Maßnahmen kein Gesamtbild ergeben

    Auf dem Tisch liegt eine Liste mit Schutzmaßnahmen. Doch auf die einfache Frage nach dem aktuellen Sicherheitsstand gibt es oft kein gemeinsames Bild. Ein CyberRisikoCheck macht diese Lücke strukturiert sichtbar.

    Das ist kein Vorwurf an Menschen, die Passwörter, Updates oder Backups betreuen. Gerade dort steckt oft sorgfältige Arbeit. Offen bleibt, wie die einzelnen Maßnahmen zusammenwirken und welche Fragen im Betrieb noch unbeantwortet sind.

    Was der Check in den Blick nimmt

    Ein CyberRisikoCheck nach DIN SPEC 27076 betrachtet die gelebte Praxis. Er erhebt, wie Verantwortlichkeiten verteilt sind, wie mit Informationen und Arbeitsmitteln umgegangen wird und welche Schutzvorkehrungen im Alltag greifen. Technische Themen gehören dazu. Sie stehen jedoch im Zusammenhang mit Abläufen und Zuständigkeiten.

    Ein Backup beschreibt die Wiederherstellung. Geregelte Berechtigungen beschreiben Zugriffe. Erst die Einordnung zeigt, ob daraus ein belastbarer Sicherheitsstand entsteht. Sie macht auch sichtbar, ob eine Regel dokumentiert ist, bekannt ist und im Alltag angewendet wird.

    Beobachtungen werden nachvollziehbar geordnet

    Der Check beginnt mit dem, was im Betrieb vorhanden ist. Gespräche, Unterlagen und Abläufe liefern die Grundlage. Ein Ordner mit Richtlinien kann vollständig wirken, während im Alltag offenbleibt, wer eine Sicherheitsfrage verbindlich entscheidet.

    Das fällt erst auf, wenn die Themen nebeneinanderliegen. Für die Geschäftsführung ist das oft entlastend. Es geht nicht darum, eine perfekte Ausgangslage vorzuführen. Es geht darum, die Lage so zu beschreiben, dass alle Beteiligten dieselbe Grundlage haben.

    Die Bewertung verbindet Einzelbefunde

    Die DIN SPEC 27076 gibt für diese Einordnung eine Struktur. Beobachtungen werden Themenfeldern zugeordnet und so bewertet, dass Stärken, Lücken und offene Punkte unterscheidbar werden. Daraus entsteht eine Standortbestimmung, die Einzelbefunde zusammenführt.

    So lässt sich besprechen, welche Frage vor einer weiteren Maßnahme geklärt werden sollte. Vorhandene Arbeit wird dabei sichtbar, ebenso wie Stellen, an denen Annahmen bislang einen Nachweis ersetzen. Erst verstehen, dann entscheiden.

    Am Ende liegt ein Gesprächsbild vor

    Am Ende steht ein nachvollziehbarer Überblick über den Sicherheitsstand. Er verbindet Themen, benennt Handlungsfelder und macht ihre Reihenfolge besprechbar. Die Geschäftsführung erhält damit eine Grundlage, um Prioritäten zu setzen, ohne jedes technische Detail selbst bewerten zu müssen.

    Das Bild hilft auch im Gespräch mit internen Verantwortlichen und externen Dienstleistern. Es ordnet Erwartungen, ohne jemanden vorzuführen. Sicherheit wird dadurch zur Führungsaufgabe, die sich im Alltag prüfen lässt.

    Auch ein externer Dienstleister profitiert von dieser Klarheit. Seine Aufgabe bleibt die Umsetzung. Die Verantwortung für Reihenfolge, Freigaben und offene Risiken bleibt dort, wo Entscheidungen für den Betrieb getroffen werden. Der Check trennt diese Rollen sauber. Das erleichtert Gespräche, weil aus Vermutungen konkrete Punkte werden, die beantwortet oder geplant werden können.

    Es entsteht ein Arbeitsbild. Dieses Bild zeigt, welche Maßnahmen bereits sinnvoll greifen und welche Fragen zuerst einen Verantwortlichen brauchen. Genau darin liegt sein Nutzen für einen Betrieb, der Sicherheit als fortlaufende Aufgabe versteht.

    Der Ausgangspunkt vor der nächsten Maßnahme

    Ein CyberRisikoCheck ist passend, wenn ein Betrieb seinen Sicherheitsstand sauber einordnen und Zuständigkeiten klären will. Für eine reine Bestätigung bereits getroffener Entscheidungen ist er der falsche Rahmen.

    Erst der Überblick, dann die Priorität. In dieser Reihenfolge wird aus einer Sammlung von Maßnahmen ein Arbeitsauftrag, der Verantwortung, Aufwand und Wirkung zusammenbringt. Der CyberRisikoCheck nach DIN SPEC 27076 beschreibt diesen Ausgangspunkt für Betriebe, die ihre nächste Entscheidung auf ein gemeinsames Bild stützen wollen.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Nein, die KI-Transparenzpflicht wurde nicht verschoben.

    Nein, die KI-Transparenzpflicht wurde nicht verschoben.

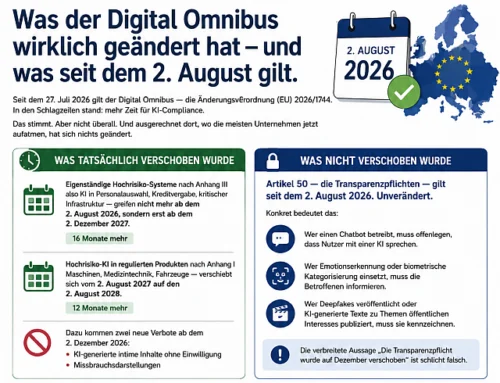
    Was der Digital Omnibus wirklich geändert hat — und was seit dem 2. August gilt.

    Seit dem 27. Juli 2026 gilt der Digital Omnibus — die Änderungsverordnung (EU) 2026/1744. In den
    Schlagzeilen stand: mehr Zeit für KI-Compliance.

    Das stimmt. Aber nicht überall. Und ausgerechnet dort, wo die meisten Unternehmen jetzt aufatmen,
    hat sich nichts geändert.

    Was tatsächlich verschoben wurde

    Zwei Fristen, beide beim Thema Hochrisiko:

    **Eigenständige Hochrisiko-Systeme** nach Anhang III — also KI in Personalauswahl, Kreditvergabe,
    kritischer Infrastruktur — greifen nicht mehr ab dem 2. August 2026, sondern erst ab dem
    **2. Dezember 2027**. Sechzehn Monate mehr.

    **Hochrisiko-KI in regulierten Produkten** nach Anhang I — Maschinen, Medizintechnik, Fahrzeuge —
    verschiebt sich vom 2. August 2027 auf den **2. August 2028**. Zwölf Monate mehr.

    Dazu kommen zwei neue Verbote ab dem 2. Dezember 2026: KI-generierte intime Inhalte ohne
    Einwilligung und Missbrauchsdarstellungen.

    Was nicht verschoben wurde

    Und hier wird es für den Mittelstand relevant.

    **Artikel 50 — die Transparenzpflichten — gilt seit dem 2. August 2026.** Unverändert.
    Konkret bedeutet das:

    – Wer einen **Chatbot** betreibt, muss offenlegen, dass Nutzer mit einer KI sprechen.
    – Wer **Emotionserkennung oder biometrische Kategorisierung** einsetzt, muss die Betroffenen informieren.
    – Wer **Deepfakes** veröffentlicht oder **KI-generierte Texte zu Themen öffentlichen Interesses**
    publiziert, muss sie kennzeichnen.

    Die verbreitete Aussage „Die Transparenzpflicht wurde auf Dezember verschoben“ ist schlicht falsch.

    Die eine Ausnahme — und warum sie oft missverstanden wird

    Es gibt eine Übergangsregel, aber sie ist eng: Die **maschinenlesbare Markierung** synthetischer
    Inhalte durch den Anbieter (Artikel 50 Absatz 2) hat bei Systemen, die **vor dem 2. August 2026**
    in Verkehr gebracht wurden, bis zum **2. Dezember 2026** Zeit.

    Das betrifft die technische Nachrüstung bestehender Systeme durch deren Anbieter. Es betrifft
    **nicht** Ihre Kennzeichnungspflicht als Anwender. Wer heute einen Chatbot auf der Website hat,
    ist heute in der Pflicht.

    Was Sie beruhigen darf: Inhalte, die vor dem 2. August 2026 erzeugt und veröffentlicht wurden,
    müssen nicht rückwirkend gekennzeichnet werden.

    Warum ich das für gefährlich halte

    Verschobene Fristen erzeugen ein Gefühl, das die Sache nicht hergibt. „Sechzehn Monate mehr“
    klingt nach Ruhe. Tatsächlich ist es die Zeit, die eine mittelständische Organisation ohnehin
    braucht, um eine KI-Inventur aufzubauen, Systeme zu klassifizieren und zu klären, wer im Haus
    eigentlich verantwortlich ist.

    Was der Omnibus **nicht** geändert hat: die Pflichten selbst. Verschoben wurde der Zeitpunkt,
    nicht der Inhalt. Wer jetzt vertagt, steht in achtzehn Monaten vor derselben Aufgabe — mit
    weniger Zeit und denselben Altsystemen.

    Ich habe das bei NIS-2 gesehen und davor bei der DSGVO: Aufschub wird als Entwarnung gelesen.
    Dann passiert zwölf Monate nichts, und im letzten Quartal wird improvisiert. Das Ergebnis ist
    selten gut und fast immer teurer.

    Was ich empfehlen würde

    Drei Dinge, unabhängig von jeder Frist:

    **Inventur.** Welche KI-Systeme laufen im Haus? Auch die, die niemand offiziell eingeführt hat.
    Erfahrungsgemäß sind es mehr, als die Geschäftsführung vermutet.

    **Klassifizierung.** Welche davon fallen unter Artikel 50, welche unter Hochrisiko, welche unter
    gar nichts? Diese Einordnung ist die Grundlage für alles Weitere — und sie kostet Denkarbeit,
    keine Software.

    **Verantwortung.** Wer entscheidet über den Einsatz, wer prüft die Ergebnisse, wer haftet?
    Solange diese Frage unbeantwortet ist, hilft keine Frist der Welt.

    Die Umsetzung darf danach in Ruhe folgen. Der Aufschub ist echt — er ist nur kein Grund,
    nicht anzufangen.

    —

    *Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur —
    ohne Produktprovisionen, ohne Implementierungsmandat.*

    **Quellen:**

  • Der KI-Omnibus macht die Pflicht weicher. Nicht das Risiko kleiner.

    Der KI-Omnibus macht die Pflicht weicher. Nicht das Risiko kleiner.

    Aktualisiert am 13.10.2026: Der Omnibus ist beschlossen. Dieser Beitrag beschreibt jetzt die endgültige Fassung.

    Der KI-Omnibus nimmt formal Druck aus der KI-Kompetenzpflicht, ändert aber nichts daran, dass Unternehmen ohne saubere Schulung ein reales Risiko fahren – rechtlich und operativ. Die Frage verschiebt sich von „Sind wir verpflichtet?“ zu „Können wir es uns leisten, es nicht zu tun?“.

    Was steckt hinter dem KI-Omnibus?

    Der „Digital Omnibus on AI“ war ein Änderungsvorschlag der EU-Kommission zur bestehenden KI-Verordnung (EU AI Act) und ist inzwischen beschlossen. Die Änderungsverordnung (EU) 2026/1744 gilt seit dem 27. Juli 2026. Ziel: Regeln vereinfachen, Bürokratie reduzieren und vor allem KMU entlasten, ohne den risikobasierten Schutzansatz über Bord zu werfen.

    Der Omnibus ist Teil einer größeren Wettbewerbs- und Entbürokratisierungsstrategie der EU. Im Kern geht es darum, KI-Regulierung praxistauglicher zu machen: weg von theoretisch perfekten, aber schwer umsetzbaren Vorgaben, hin zu Vorgaben, die Unternehmen mit vertretbarem Aufwand erfüllen können.

    Die zentralen Änderungen im Überblick

    1. KI-Kompetenz: aus der Ergebnispflicht wird eine Bemühenspflicht

    Bislang verpflichtete Artikel 4 der KI-Verordnung Anbieter und Betreiber, sicherzustellen, dass ihr Personal über angemessene KI-Kompetenz verfügt. Formal war das schon eher als Appell formuliert und nicht bußgeldbewehrt, aber klar als Arbeitgeberpflicht adressiert.

    Der KI-Omnibus schwächt das ab: Anbieter und Betreiber müssen jetzt Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals zu fördern. Gestrichen ist die Pflicht damit nicht. Der ursprüngliche Vorschlag, sie ganz auf Mitgliedstaaten und EU zu verlagern, hat sich nicht durchgesetzt. Kommission und Mitgliedstaaten sollen die Unternehmen dabei unterstützen, besonders KMU.

    Für Arbeitgeber heißt das: weniger ausdrücklicher Regulierungsdruck. Aber die Verantwortung verschwindet nicht. Wer produktiv KI einsetzt, ohne die Leute zu befähigen, schafft sich an anderer Stelle ein Haftungs- und Qualitätsproblem.

    2. Längere Übergangsfristen

    Der Omnibus verschiebt den Beginn der Hochrisiko-Pflichten:

    • für eigenständige Hochrisiko-Systeme nach Anhang III auf den 2. Dezember 2027,
    • für KI in regulierten Produkten auf den 2. August 2028. Die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI) gelten unverändert seit August 2025.

    Unternehmen bekommen damit mehr Luft, um Dokumentation, Risikoanalysen, technische Anpassungen und Governance-Strukturen aufzubauen. Das ist relevant, wenn KI nicht nur als Pilot läuft, sondern tief in Prozesse, Produkte oder Personalentscheidungen hineinreicht.

    3. Erleichterungen für Mittelstand und „Small Mid-Caps“

    Ein klarer Schwerpunkt liegt auf Entlastungen für kleinere Unternehmen und „Small Mid-Caps“ (bis 750 Mitarbeitende oder 150 Mio. Euro Umsatz). Vorgesehen sind unter anderem:

    • vereinfachte Konformitätsbewertungen in bestimmten Konstellationen

    • reduzierte Dokumentationsanforderungen

    • teilweise abgesenkte Bußgelder

    Die Botschaft: KI-Regulierung soll Mittelständler nicht davon abhalten, sinnvolle KI-Anwendungen überhaupt anzugehen. Gleichzeitig: Hochrisiko-Anwendungen bleiben reguliert, nur der Weg dahin wird pragmatischer.

    4. Governance, Hochrisiko-KI und Sandboxes

    Auch an der Governance-Struktur wird gedreht. Rolle und Zuständigkeiten des EU AI Office und das Zusammenspiel mit nationalen Aufsichtsbehörden sollen geschärft werden. Ziel: weniger Flickenteppich, mehr einheitliche Anwendung der KI-Verordnung in der EU.

    Für Hochrisiko-KI sollen Anforderungen praxistauglicher werden, etwa bei Risikobewertung und technischer Dokumentation. Statt pauschalem Maximalanspruch geht es stärker um reale Risikosituationen.

    Parallel stärkt der Omnibus regulatorische Sandboxes. Unternehmen können KI-Anwendungen in einem kontrollierten Rahmen testen, bevor die volle Regulierung greift. Das ist für Organisationen interessant, die ernsthaft experimentieren wollen, ohne im Blindflug unterwegs zu sein.

    Stand des Verfahrens: beschlossen

    Der KI-Omnibus ist beschlossen. Das EU-Parlament hat am 16. Juni 2026 zugestimmt, der Rat am 29. Juni 2026. Die Änderungsverordnung (EU) 2026/1744 wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und gilt seit dem 27. Juli 2026.

    Für die KI-Kompetenz heißt das: Artikel 4 gilt weiter, in der abgeschwächten Fassung. Unternehmen, die KI einsetzen, haben weiterhin eine eigene Pflicht, die KI-Kompetenz ihrer Leute zu fördern. Eine Pflichtschulung mit Nachweis für jeden verlangt das Gesetz nicht.

    Was bedeutet das für Arbeitgeber?

    Die abgeschwächte KI-Kompetenzpflicht klingt nach Entlastung. In der Praxis sollte sie aber kein Argument sein, Schulungen einzusparen oder Projekte auf „Selbststudium“ umzustellen.

    Drei Punkte sind entscheidend:

    1. Haftung hört nicht auf, nur weil die Regulierung weicher wird.
      Wenn ungeschulte Mitarbeitende KI-Systeme falsch nutzen und dadurch Schäden entstehen, steht schnell die Frage im Raum, ob die Organisation ihre Sorgfaltspflichten erfüllt hat. Die KI-Verordnung ist dann nur ein Baustein in der Bewertung – Arbeitsrecht, Zivilrecht und interne Compliance spielen genauso mit hinein.

    2. Ohne Kompetenz wird KI ineffizient oder gefährlich eingesetzt.
      Mitarbeitende, die Funktionsweise, Grenzen und Risiken von KI nicht verstehen, neigen entweder zu blindem Vertrauen („die KI wird schon recht haben“) oder zu genereller Ablehnung. Beides ist schlecht: Entweder entstehen Qualitäts- und Sicherheitsprobleme, oder die Investition in KI verpufft.

    3. KI-Kompetenz ist ein Wettbewerbsfaktor, keine Strafmaß-Vermeidungsmaßnahme.
      Unternehmen, die ihr Personal strukturiert qualifizieren, integrieren KI schneller, stabiler und nachvollziehbarer. Sie können Kunden, Aufsichtsbehörden und Mitarbeitenden erklären, was das System tut – und warum. Das ist in vielen Branchen längst ein Differenzierungsmerkmal.

    Kein Freibrief, sondern ein Stresstest für Governance

    Der KI-Omnibus markiert einen Kurswechsel: weg von der Idee, KI-Kompetenz über harte Pflichten zu erzwingen, hin zu mehr Eigenverantwortung und staatlicher Förderung. Für Arbeitgeber ist das bequem – und gleichzeitig ein Stresstest.

    Wer KI heute ernsthaft einsetzt, sollte bestehende Schulungskonzepte, KI-Governance-Strukturen und Richtlinien nicht abbauen, sondern konsolidieren und gezielt weiterentwickeln. Der regulatorische Druck mag nachlassen. Die Verantwortung für sauberes, nachvollziehbares und sicheres Handeln bleibt bei Ihnen.

  • DSGVO-konforme KI ist kein Häkchen. Sondern Architektur.

    DSGVO-konforme KI ist kein Häkchen. Sondern Architektur.

    DSGVO-konforme KI heißt nicht: ein Häkchen im Tool setzen und fertig. Sie heißt: KI so in Ihre Prozesse einbauen, dass Rechte von Menschen, Geschäftsrisiken und regulatorische Pflichten sauber zusammenspielen – von der Datenerfassung bis zur Auswertung.

    Was bedeutet DSGVO-Konformität bei KI konkret?

    Sobald eine KI personenbezogene Daten verarbeitet – Namen, E-Mails, Logdaten, Nutzungsprofile, Chat-Inhalte – gilt die DSGVO mit allen Grundsätzen und Pflichten. KI ist kein Sonderrecht, sondern ein weiterer Verarbeitungsvorgang, der auf eine Rechtsgrundlage gestützt sein muss, etwa Vertragserfüllung, rechtliche Pflicht, Einwilligung oder berechtigtes Interesse nach Art. 6 DSGVO.

    Unternehmen bleiben Verantwortliche, auch wenn sie externe KI-Anbieter nutzen oder Cloudmodelle einbinden. Sie müssen also nachweisen können, dass sie Datenschutzgrundsätze einhalten, Betroffenenrechte ermöglichen und geeignete technische und organisatorische Maßnahmen getroffen haben.

    Wird KI für Profiling oder automatisierte Entscheidungen mit erheblichen Auswirkungen eingesetzt – etwa Scoring, Risikobewertungen oder Personaleinsatzplanung – kommen zusätzliche Anforderungen wie Informationspflichten zur Logik und zu den Auswirkungen der Entscheidungen dazu.

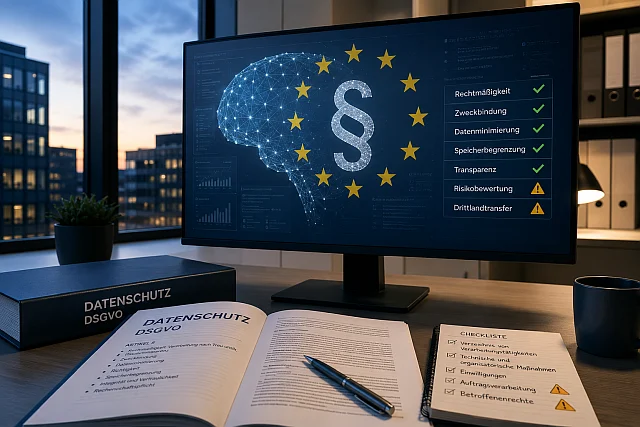
    Zentrale Datenschutzgrundsätze für KI

    Die DSGVO liefert kein eigenes KI-Kapitel, aber ihre Grundprinzipien passen sehr gut auf KI-Systeme.

    • Rechtmäßigkeit und Zweckbindung
      Vor jedem KI-Einsatz braucht es einen klar definierten Zweck: Wofür genau sollen die Daten genutzt werden (z. B. Support-Automatisierung, Fraud Detection, Wartungsprognosen)? Daraus leiten Sie die Rechtsgrundlage ab und begrenzen die Verarbeitung auf diesen Zweck.

    • Datensparsamkeit und Speicherbegrenzung
      KI „lebt“ von Daten, aber DSGVO-konform heißt: nur so viele Daten wie nötig und nur so lange wie nötig. Für Trainingsdaten, Logs und Prompt-Historien braucht es klare Löschkonzepte und Pseudonymisierung, wo immer möglich.

    • Transparenz und Fairness
      Betroffene müssen verstehen können, dass und wie KI eingesetzt wird, welche Daten verwendet werden und welche Folgen das hat. Gerade bei automatisierten Entscheidungen sind Aussagen zur involvierten Logik und zu möglichen Auswirkungen Pflicht.

    • Integrität, Vertraulichkeit und Sicherheit
      KI-Systeme müssen gegen unbefugten Zugriff, Datenlecks und Manipulation geschützt sein. Das umfasst Verschlüsselung, Zugriffskonzepte, Monitoring und regelmäßig geprüfte technische und organisatorische Maßnahmen.

    • Privacy by Design und by Default
      Datenschutz muss ins Modell und in die Architektur eingebaut werden, nicht im Nachhinein daraufgeklebt werden. Voreinstellungen sollten datenschutzfreundlich sein: minimale Datensammlung, deaktivierte unnötige Trackingfunktionen, strenge Rollen- und Berechtigungsmodelle.

    Typische Herausforderungen für Unternehmen

    In der Praxis scheitert DSGVO-konforme KI selten an der Theorie, sondern an Strukturen und Verantwortung.

    • Intransparente „Black-Box“-Modelle
      Viele Unternehmen wissen nicht genau, welche Daten der Anbieter wofür verarbeitet, wo sie gespeichert werden und ob sie zu Trainingszwecken weiterverwendet werden. Ohne diese Infos wird jede Datenschutz-Folgenabschätzung zur Glaskugelübung.

    • Unklare Rollen: Verantwortlicher vs. Auftragsverarbeiter
      Je nach KI-Szenario ist der Hersteller reiner Auftragsverarbeiter oder teilweise eigener Verantwortlicher. Das muss vertraglich sauber geklärt sein, inklusive Auftragsverarbeitungsvertrag und Unterauftragsnehmern.

    • Datenminimierung vs. Modellqualität
      Technische Teams möchten viele Daten, um Modelle zu verbessern. Datenschutz verlangt Beschränkung und klare Löschregeln. Dieser Zielkonflikt braucht Governance: jemand entscheidet bewusst, welche Daten wirklich nötig sind.

    • DSFA-Pflicht und fehlende Informationen
      Bei vielen KI-Anwendungen ist eine Datenschutz-Folgenabschätzung (DSFA) zwingend, etwa bei umfangreicher Profilbildung oder Bewertung persönlicher Aspekte. Die Aufsichtsbehörden betonen, dass Verantwortliche dafür auf fundierte Informationen der Anbieter angewiesen sind – die oft nicht vollständig vorliegen.

    • Umgang mit Betroffenenrechten
      Auskunft, Löschung oder Widerspruch in komplexen KI-Architekturen technisch sauber umzusetzen, ist anspruchsvoll, vor allem wenn Trainingsdaten, Logs und Backups im Spiel sind.

    EU AI Act als ergänzender Rechtsrahmen

    Der EU AI Act ergänzt die DSGVO, ersetzt sie aber nicht. Während die DSGVO den Schutz personenbezogener Daten regelt, adressiert der AI Act Risiken von KI insgesamt: Sicherheit, Diskriminierung, Transparenz und menschliche Aufsicht.

    Unternehmen müssen KI-Systeme nach Risikokategorien einordnen: von verbotenen Praktiken bis hin zu Hochrisiko-KI mit strengen Pflichten, etwa Dokumentation, Risikoanalysen, Qualität des Trainingsdatensatzes, Human Oversight und Konformitätsbewertung. Für viele Organisationen bedeutet das: Inventarisierung aller KI-Systeme, Risikoanalyse und regelmäßige Überprüfung werden Pflicht.

    Datenschutz und AI Act greifen ineinander: Hochrisiko-KI muss nicht nur DSGVO-konform sein, sondern auch AI-Act-Anforderungen wie Transparenzberichte, CE-Kennzeichnung und technische Dokumentation erfüllen. Für Sie als Verantwortlichen ergibt sich daraus ein gemeinsamer Governance-Rahmen statt zwei getrennte Baustellen.

    Konkrete Handlungsempfehlungen für Unternehmen

    Statt über „KI-Strategie“ abstrakt zu diskutieren, hilft eine nüchterne Architekturperspektive. Ein mögliches Vorgehen:

    1. KI-Landkarte erstellen
      Erfassen Sie alle KI-Anwendungen im Unternehmen: eingesetzte Tools, Schnittstellen, Datentypen, Zwecke und beteiligte Dienstleister. Diese Transparenz ist Basis für jede Risikobewertung.

    2. Zwecke und Rechtsgrundlagen pro Use Case festlegen
      Für jede Anwendung klar definieren: Zweck, betroffene Personengruppen, Datenarten, Rechtsgrundlage und geplante Speicherdauer. Alles, was sich nicht sauber begründen lässt, wird entweder angepasst oder gestrichen.

    3. Datenschutz-Folgenabschätzung dort, wo das Risiko hoch ist
      Prüfen Sie systematisch, ob für einen Use Case eine DSFA erforderlich ist – bei Profiling, Scoring oder sensiblen Daten ist das oft der Fall. Grundlage sind strukturierte Infos vom Anbieter zur Funktionsweise und zu den Risiken des Systems.

    4. Verträge und TOM mit Anbietern aktualisieren
      Schließen oder aktualisieren Sie Auftragsverarbeitungsverträge, klären Sie Unterauftragsverarbeiter, Datenübermittlungen in Drittländer und dokumentieren Sie technische und organisatorische Maßnahmen. Prüfen Sie, ob der Anbieter Optionen für Privacy by Design und by Default bietet.

    5. Technische Architektur auf Datenschutz ausrichten

      • Pseudonymisierung und Anonymisierung, wo immer möglich

      • Strenge Rollen- und Rechtekonzepte für KI-Tools

      • Trennung von Produktivdaten und Trainingsdaten, definierte Löschpfade

      • Logging und Monitoring, um Zugriffe und Anomalien nachhalten zu können

    6. Transparenz- und Informationskonzepte bauen
      Passen Sie Datenschutzhinweise, interne Richtlinien und Informationsblätter an, damit Betroffene verstehen, welche KI eingesetzt wird und welche Auswirkungen das hat. Stellen Sie intern Vorlagen bereit, wie automatisierte Entscheidungen erklärt werden können.

    7. Kompetenz im Unternehmen aufbauen
      KI- und Datenschutzkompetenz lassen sich nicht vollständig outsourcen. Der AI Act verlangt, dass Mitarbeitende, die mit KI-Systemen arbeiten, angemessen geschult sind. Dazu gehören Grundlagen zu DSGVO, zu Risiken von KI sowie zur praktischen Nutzung der eingesetzten Systeme.

    8. Governance etablieren statt Einzelfallreaktion
      Richten Sie ein kleines, verbindliches Gremium ein (IT, Fachbereich, Datenschutz, ggf. Legal), das neue KI-Use-Cases prüft, Risiken bewertet und Freigaben dokumentiert. So entsteht ein wiederholbares Muster statt Einzellösungen.

  • EU AI Act: Auch wenn Sie nur ChatGPT nutzen.

    EU AI Act: Auch wenn Sie nur ChatGPT nutzen.

    Aktualisiert am 13.10.2026: Fristen und KI-Kompetenz nach dem Digital Omnibus (EU) 2026/1744.

    „Wir nutzen doch nur ChatGPT.“ Diesen Satz höre ich oft. Er klingt harmlos — und er ist es meistens auch. Aber er ist kein Freifahrtschein. Der EU AI Act unterscheidet nicht danach, ob ein Unternehmen KI entwickelt oder nur nutzt. Er unterscheidet nach Risikoklasse, Anwendungsfall und Konsequenz.

    Das Gute: Die meisten KMU fallen nicht in die Hochrisiko-Kategorie. Das Schlechte: Dokumentations- und Governance-Pflichten treffen fast jeden — und werden regelmäßig unterschätzt.

    Was das konkret bedeutet und was jetzt zu tun ist, kläre ich hier.


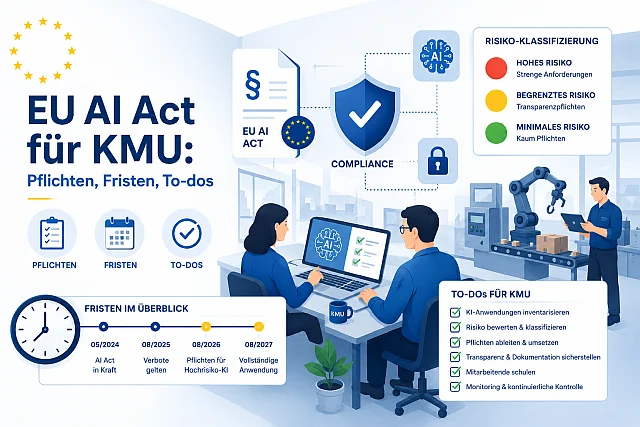
    Vier Risikoklassen — eine kurze Einordnung

    Der AI Act teilt KI-Systeme in vier Klassen ein. Die Klasse bestimmt, welche Pflichten gelten.

    Verbotene KI

    Systeme, die grundlegende Rechte verletzen: Social Scoring durch Behörden, biometrische Massenüberwachung in Echtzeit, manipulative KI ohne Bewusstsein der Betroffenen. Für KMU in der Praxis kaum relevant — aber wichtig zu kennen.

    Hochrisiko-KI

    Systeme in sensiblen Bereichen: Personalentscheidungen, Kreditwürdigkeit, kritische Infrastruktur, Bildung, Strafverfolgung. Hier gelten strenge Anforderungen: Konformitätsbewertung, Transparenzpflichten, menschliche Aufsicht, umfangreiche Dokumentation.

    Begrenzt riskante KI

    Chatbots, generative Systeme, Deepfakes. Die Kernpflicht: Transparenz. Nutzer müssen wissen, dass sie mit KI interagieren.

    Minimales Risiko

    Spam-Filter, KI-basierte Produktempfehlungen, einfache Automatisierungen. Keine besonderen Pflichten — aber auch hier gilt: wer es einsetzt, sollte es dokumentiert haben.


    Welche KMU-Anwendungen fallen in welche Klasse?

    Abstrakte Kategorien helfen wenig. Konkrete Beispiele helfen mehr.

    HR-Screening mit KI-Unterstützung → Hochrisiko

    Wer KI nutzt, um Bewerbungen vorzuselektieren, Eignung zu bewerten oder Kündigungsentscheidungen vorzubereiten, fällt unter die Hochrisiko-Kategorie. Das gilt auch dann, wenn ein Mensch die finale Entscheidung trifft — solange das System die Entscheidungsgrundlage beeinflusst. Konsequenz: Konformitätsbewertung, Bias-Prüfung, vollständige Dokumentation des Systems.

    Kundenservice-Bot → begrenzt riskant

    Ein Chat-Assistent auf der Website, der Anfragen beantwortet oder weiterleitet, fällt in die begrenzte Risikoklasse. Die zentrale Pflicht: Nutzer müssen erkennen können, dass sie mit einer KI kommunizieren. Ein diskreter Hinweis „Dieser Chat wird durch KI unterstützt“ reicht in den meisten Fällen aus.

    Interne Wissensbasis mit KI-Suche → minimales Risiko

    Ein internes Tool, das Dokumente durchsucht und Zusammenfassungen liefert, ist in der Regel minimal riskant. Keine besonderen Pflichten — aber eine kurze interne Dokumentation darüber, was das System tut, welche Daten es nutzt und wer dafür zuständig ist, ist trotzdem sinnvoll.

    Die entscheidende Frage ist immer: Trifft oder beeinflusst das System Entscheidungen, die Menschen direkt betreffen? Je mehr das zutrifft, desto höher die Risikoklasse.


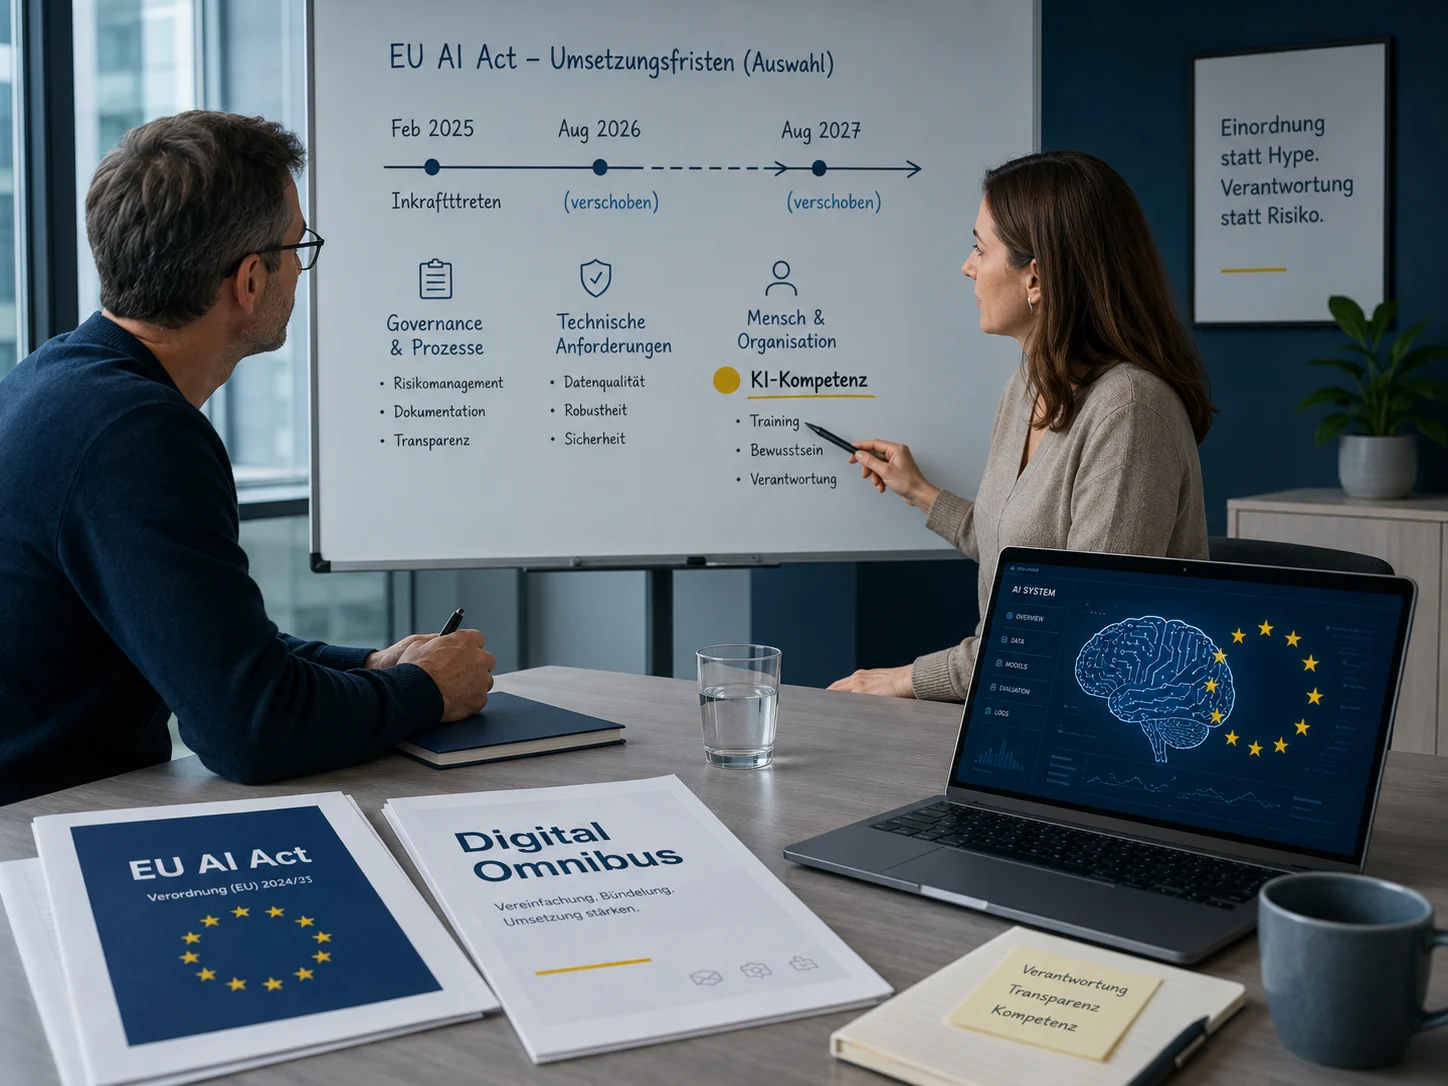
    Fristen 2025–2028: Was wann gilt

    Februar 2025
    Verbote gelten. Verbotene KI-Praktiken sind seit dem 2. Februar 2025 unzulässig. Wer Social Scoring, manipulative KI oder unzulässige biometrische Kategorisierung einsetzt, muss das sofort beenden.
    August 2025
    GPAI-Regeln und Governance. Anforderungen an Anbieter von KI-Modellen mit allgemeinem Verwendungszweck (General Purpose AI) greifen. Unternehmen, die solche Modelle in eigene Produkte integrieren, müssen Transparenz- und Dokumentationspflichten erfüllen.
    August 2026
    Transparenzpflichten. Seit dem 2. August 2026 müssen Chatbots, Deepfakes und KI-generierte Inhalte als solche erkennbar sein (Art. 50). Für die Kennzeichnung bei Systemen, die schon vorher im Einsatz waren, gilt eine Nachrüstfrist bis zum 2. Dezember 2026.
    Dezember 2027
    Hochrisiko-Pflichten für eigenständige Systeme. Durch den Digital Omnibus (Verordnung (EU) 2026/1744) gelten die Pflichten für Hochrisiko-KI nach Anhang III erst ab dem 2. Dezember 2027: Konformitätsbewertung, Risikomanagement, technische Dokumentation, menschliche Aufsicht. An den Anforderungen selbst hat sich nichts geändert, nur der Beginn wurde verschoben.
    August 2028
    Hochrisiko-KI in regulierten Produkten. Ist KI Teil eines Produkts, das bereits einer EU-Produktregulierung unterliegt, gelten die Pflichten ab dem 2. August 2028.

    Die Verschiebung ist kein Aufschub für alles. Verbote, Regeln für KI-Modelle mit allgemeinem Verwendungszweck und Transparenzpflichten gelten bereits. Wer jetzt KI-Inventar und Zuständigkeiten klärt, hat bis Dezember 2027 genug Zeit für die Hochrisiko-Fälle, ohne unter Druck zu geraten.


    Die 5 Pflichten, die fast jedes KMU betreffen

    Selbst wenn das eigene Unternehmen keine Hochrisiko-KI einsetzt: Diese fünf Anforderungen gelten für nahezu alle, die KI geschäftlich nutzen.

    1. Transparenz

    Nutzer müssen wissen, wenn sie mit KI interagieren. Das gilt für Chatbots genauso wie für KI-generierte Inhalte. Keine versteckte Automatisierung, keine KI, die vorgibt, ein Mensch zu sein.

    2. Dokumentation

    Welche KI-Systeme werden eingesetzt? Zu welchem Zweck? Wer ist verantwortlich? Welche Daten werden verarbeitet? Das muss schriftlich vorliegen — nicht ausformuliert in einem 50-seitigen Bericht, aber nachvollziehbar und abrufbar.

    3. KI-Kompetenz

    Der AI Act verlangt, dass Unternehmen Maßnahmen ergreifen, damit ihre Mitarbeitenden KI-Systeme kompetent nutzen: verstehen, was das System tut, was es nicht tut und wo es danebenliegen kann. Seit dem Digital Omnibus ist das eine Bemühenspflicht. Eine Pflichtschulung mit Nachweis für jeden verlangt das Gesetz nicht, eine eigene Pflicht des Unternehmens bleibt es trotzdem. Das gilt besonders für Führungskräfte, die Entscheidungen auf Basis von KI-Ausgaben treffen.

    4. Risikobewertung

    Bevor ein KI-System produktiv genutzt wird, braucht es eine Einschätzung: Welche Risiken entstehen durch den Einsatz? Was passiert, wenn das System falsch liegt? Wer kontrolliert das? Für Nicht-Hochrisiko-Systeme reicht eine schlichte, aber ehrliche Einschätzung. Für Hochrisiko-Systeme ist ein formales Risikomanagementsystem Pflicht.

    5. Menschliche Aufsicht

    KI darf nicht unkontrolliert entscheiden. Für Systeme, die Konsequenzen für Menschen haben, muss klar geregelt sein, wer eingreift, wann eingegriffen wird und wie Entscheidungen übersteuert werden können. Das ist kein bürokratischer Zusatz — das ist gesunder Menschenverstand in Verfahren gegossen.


    Schnittstelle zu DSGVO und NIS-2: Doppelarbeit vermeiden

    Wer die DSGVO bereits ernst nimmt, hat einen Vorsprung. Viele Anforderungen des AI Act überschneiden sich mit bestehenden Datenschutzpflichten — und das lässt sich gezielt nutzen.

    DSGVO und AI Act: Datenschutz-Folgenabschätzungen (DSFA) und KI-Risikobewertungen haben denselben Grundgedanken: systematisch durchdenken, was schiefgehen kann. Wer bereits DSFA-Prozesse hat, kann diese erweitern, statt von vorn zu beginnen. Besonders relevant: Transparenz- und Informationspflichten gelten in beiden Regelwerken — mit ähnlichem Inhalt, aber unterschiedlicher Rechtsgrundlage. Einmal aufsetzen, für beide nutzen. Mehr dazu im Artikel zu DSGVO-konformer KI.

    NIS-2 und AI Act: Wer KI in kritischen oder wichtigen Einrichtungen einsetzt — Energie, Gesundheit, Transport, digitale Infrastruktur — muss beide Regelwerke im Blick haben. NIS-2 fordert Sicherheitsmaßnahmen und Meldepflichten. Der AI Act ergänzt das um Anforderungen an das KI-System selbst. Überschneidungen gibt es beim Risikomanagement, bei der Dokumentation und bei der Zuständigkeitsregelung. Sauber strukturiert, lässt sich das in einem gemeinsamen Governance-Rahmen abbilden. Mehr dazu im Artikel zu NIS-2.

    Das Muster ist immer dasselbe: Wer Compliance als isolierte Aufgabe behandelt, zahlt dreimal. Wer einen gemeinsamen Rahmen aufbaut, zahlt einmal — und hat mehr davon.


    Pragmatischer Startplan in 4 Schritten

    Kein Projekt, kein Beratermarathon. Vier konkrete Schritte, die sich in den nächsten Wochen umsetzen lassen.

    Schritt 1: KI-Bestandsaufnahme (1–2 Tage)

    Welche KI-Systeme oder KI-gestützten Tools sind im Unternehmen im Einsatz — bewusst oder unbewusst? Das schließt SaaS-Produkte mit KI-Features ein: Microsoft Copilot, ChatGPT, Recruiting-Tools, CRM mit KI-Scoring. Einfach dokumentieren: Name, Zweck, eingesetzte Abteilung, Entscheidungsrelevanz.

    Schritt 2: Risikoklasse bestimmen (halber Tag)

    Für jedes identifizierte System die Frage stellen: Trifft es Entscheidungen über Menschen? In welchem Kontext? Die meisten Tools landen in begrenzt riskant oder minimal riskant. Wer unsicher ist, kann die Einordnung in einem kurzen Erstgespräch klären.

    Schritt 3: Sofortmaßnahmen für bestehende Pflichten (1 Woche)

    Transparenzhinweise für Chatbots und KI-generierte Inhalte einführen. Zuständigkeiten klären: Wer ist intern verantwortlich für welches System? Kurze Schulung oder Information der betroffenen Mitarbeiter zur KI-Literacy. Das sind keine großen Projekte — das sind Entscheidungen und kurze Texte.

    Schritt 4: Governance-Struktur aufbauen (1–4 Wochen, je nach Größe)

    Eine einfache KI-Richtlinie festlegen: Was darf eingesetzt werden, unter welchen Bedingungen, wer entscheidet darüber. Dokumentationsvorlage für neue KI-Systeme einführen. Risikobewertung in die Einführung neuer Tools integrieren — als feste Frage, nicht als Sonderprojekt.

    Wer diese vier Schritte durchgeht, hat keine perfekte Compliance — aber eine ehrliche, nachvollziehbare Grundlage. Das ist der Unterschied zwischen vorbereitet und unvorbereitet, wenn eine Aufsichtsbehörde fragt.


    Fazit: Nicht warten auf Hochrisiko

    Die häufigste Fehleinschätzung ist diese: „Wir nutzen keine Hochrisiko-KI, also betrifft uns der AI Act kaum.“ Das stimmt nicht. Transparenz, Dokumentation, Kompetenz, Aufsicht — das sind Anforderungen, die unabhängig von der Risikoklasse gelten und die jetzt schon in Kraft sind oder in Kürze greifen.

    Die gute Nachricht: Das lässt sich strukturiert angehen. Es braucht kein großes Projekt, keinen externen Berater für alles, keine monatelange Analyse. Es braucht eine klare Bestandsaufnahme, eine ehrliche Einordnung und ein paar konkrete Entscheidungen.

    Wenn Sie das strukturiert und ohne Umwege angehen wollen, schauen wir uns das gemeinsam an. Ich helfe Ihnen, die richtigen Fragen zu stellen — und die richtigen Antworten zu dokumentieren.

    Fragen zur Einordnung Ihrer KI-Systeme? Sprechen Sie mich an.

  • NIS‑2 im Mittelstand: Ehrlicher Betroffenheits‑Check in 10 Minuten

    NIS‑2 im Mittelstand: Ehrlicher Betroffenheits‑Check in 10 Minuten

    „NIS‑2? Das betrifft doch die Großen, nicht uns.“
    Diesen Satz höre ich gerade oft. In der Praxis zeigt sich etwas anderes: Es trifft Zulieferer, verarbeitende Betriebe und IT‑Dienstleister – also genau den Mittelstand.

    Die NIS‑2‑Richtlinie und das deutsche Umsetzungsgesetz (NIS2UmsuCG) weiten den Kreis deutlich aus. Mehr Sektoren, strengere Anforderungen und ein klarer Fokus auf die Lieferkette. Spürbar wird das nicht im Gesetzestext, sondern im Alltag: in neuen Verträgen, Security‑Fragebögen und Nachweispflichten.

    Wenn Sie die Grundlagen und mögliche Umsetzungswege kompakt sehen möchten, finden Sie auf der Seite „NIS-2, DSGVO und AI Act“ einen Überblick über Ansatz, Leistungen und typische Projektformen.

    Schwellen, Sektoren und was das für Ihr Unternehmen bedeutet

    Formal unterscheidet NIS‑2 zwischen „wesentlichen“ und „wichtigen“ Einrichtungen.

    • Wesentliche Einrichtungen: zum Beispiel Energie, Verkehr, Gesundheit, öffentliche Verwaltung.

    • Wichtige Einrichtungen: unter anderem verarbeitendes Gewerbe, Lebensmittel, Abfallwirtschaft, digitale Dienste.

    Ab etwa 50 Mitarbeitenden oder 10 Mio. Euro Umsatz/Bilanzsumme sollten Sie genauer hinsehen. Je nach Branche kann es auch früher relevant werden. Entscheidender ist Ihre Rolle: Wenn Ihre Kunden NIS‑2‑pflichtig sind, nehmen sie Sie automatisch in die Verantwortung.

    Was ich bei mittelständischen Unternehmen häufig sehe:

    • Maschinenbau und Zulieferer: landen schneller im NIS‑2‑Radar, als ihnen bewusst ist.

    • IT‑Dienstleister und Systemhäuser: häufig nicht direkt reguliert, aber sicherheitskritischer Teil der Infrastruktur ihrer Kunden.

    Nicht der Gesetzestext entscheidet, ob Sie liefern müssen, sondern die Anforderungen Ihrer wichtigsten Kunden.

    Wenn Ihnen an dieser Stelle schon klar wird, dass IT‑Sicherheit mehr ist als „Firewall und Antivirus“, finden Sie in IT‑Security im Alltag einen kompakten Überblick, wie ein stabiles Sicherheitsfundament für KMU aussieht.

    Die Zulieferer‑Falle: Zwei Szenen aus dem Alltag

    Maschinenbau im Schatten kritischer Infrastruktur

    Ein Maschinenbauer mit rund 150 Mitarbeitenden liefert seit Jahren Komponenten an Netzbetreiber. Lange war das Thema NIS‑2 dort kein Gespräch. Mit einem neuen Rahmenvertrag ändert sich das.

    Plötzlich stehen dort Anforderungen wie:

    • MFA für alle Remote‑Zugriffe

    • ein dokumentiertes Backup‑ und Recovery‑Konzept

    • definierte Reaktionszeiten und Meldewege bei Sicherheitsvorfällen

    • regelmäßige Nachweise zur Informationssicherheit

    Im Vertrag steht nicht „Sie müssen NIS‑2 erfüllen“. Faktisch ist aber klar: Ohne ein bestimmtes Sicherheitsniveau wird der Auftrag schwierig zu halten. Auf dem Papier mag der Betrieb „nur“ als wichtig oder indirekt betroffen gelten. In der Realität entscheidet die Sicherheit mit über die Lieferbeziehung.

    IT‑Dienstleister als verlängerte Angriffsfläche

    Ein IT‑Dienstleister mit 20 bis 30 Mitarbeitenden betreut unter anderem ein Unternehmen aus der Entsorgungsbranche und einen Lebensmittelhersteller. Beide bewegen sich klar im NIS‑2‑Umfeld.

    Die Folge sind neue vertragliche Regelungen:

    • verbindliche Patch‑Zyklen

    • definierte Reaktionszeiten bei Incidents

    • Protokollierung und Nachweis von Admin‑Zugriffen

    • MFA als Standard für kritische Konten

    Der Dienstleister steht nicht direkt im Fokus der Aufsicht, ist aber für Angreifer ein attraktiver Einstiegspunkt. Entsprechend verlangen die Kunden, dass seine eigenen Prozesse das geforderte Sicherheitsniveau abbilden. Nicht als Zusatz, sondern als Voraussetzung.

    Warum das keine reine Technikfrage ist, sondern eine Führungsfrage, vertiefe ich im Beitrag IT‑Security ist Chefsache.

    Die 10 Mindestanforderungen im Klartext

    Sie müssen keine Norm im Detail kennen. Entscheidend ist, die zentralen Bausteine sauber zu bearbeiten.

    1. Risikomanagement

    Klarheit, welche Systeme und Prozesse kritisch sind, welche Ausfälle weh tun und wo Sie zuerst handeln müssen.

    2. Incident Response

    Ein einfacher, nachvollziehbarer Ablaufplan für Sicherheitsvorfälle: wer informiert wird, wer entscheidet und wie dokumentiert wird.

    3. Backups und Wiederherstellung

    Getrennte, geschützte Backups und regelmäßige Wiederherstellungstests. Nicht nur sichern, sondern nachweislich zurückspielen können.

    4. Sicherheit in der Lieferkette

    Kriterien für Cloud‑Dienste, Hoster, Wartungsfirmen und IT‑Partner. Nicht jeder Dienstleister passt zu jeder Kritikalität.

    5. Schulung und Sensibilisierung

    Regelmäßige, pragmatische Schulungen zu Phishing, Passwörtern und Meldewegen. Einmal im Jahr ist ein realistischer Anfang.

    6. Verschlüsselung

    Schutz für mobile Geräte, Datenträger, Backups und Datenübertragungen. Ziel ist, dass verlorene Geräte nicht automatisch ein Vorfall sind.

    7. Zugriffskontrolle

    Rollen, Rechte und saubere Austrittsprozesse. Ehemalige Mitarbeitende sollten keine aktiven Zugänge haben.

    8. Kryptografie‑Management

    Schlüssel, Zertifikate und Passwörter werden zentral und strukturiert verwaltet, nicht verstreut über Dateien und Köpfe.

    9. Multi‑Factor‑Authentication (MFA)

    MFA für Admin‑Konten, Remote‑Zugriffe und kritische Anwendungen ist heute Standard. Ohne diesen Schritt wirkt Informationssicherheit schnell lückenhaft.

    10. Sichere Kommunikation

    Absicherung von Remote‑Zugängen, Admin‑Schnittstellen und sensibler Kommunikation, zum Beispiel über VPN und geeignete Protokolle.

    Wer diese Punkte strukturiert angeht, liegt fachlich nah an gängigen Standards wie ISO 27001 und ist deutlich stabiler gegenüber Prüfungen und Anfragen.

    IT‑Sicherheit im Alltag aufräumen
    In IT‑Security im Alltag zeige ich Ihnen, wie wir diese zehn Punkte Schritt für Schritt so aufsetzen, dass sie zum Betrieb passen, ohne Normen‑Overkill.

    Geschäftsführerhaftung: Warum Wegschauen riskant ist

    NIS‑2 macht Informationssicherheit ausdrücklich zur Aufgabe der Unternehmensleitung. Es reicht nicht, das Thema „bei der IT aufzuhängen“.

    Für die Geschäftsführung bedeutet das:

    • Sie muss ein angemessenes Sicherheitsniveau einführen und überwachen – und zwar nachvollziehbar.

    • Sie braucht regelmäßige, verständliche Informationen zum Sicherheitsstand, nicht nur einzelne Projektberichte.

    • Bleiben offensichtliche Mindeststandards wie Backups, MFA oder grundlegende Prozesse dauerhaft unberücksichtigt und es kommt zu einem Vorfall, kann das auch persönlich relevant werden.

    Es geht nicht um Perfektion. Es geht um eine erkennbare, strukturierte Verantwortung.

    Warum das keine Angstbotschaft ist, sondern eine Frage guter Führung, erkläre ich ausführlicher im Artikel IT‑Security ist Chefsache.

    Drei Fragen für den Schnell‑Check

    Diese drei Fragen geben Ihnen in wenigen Minuten ein erstes Bild:

    1. Sektor und Rolle

    Arbeiten Sie in einem der NIS‑2‑Sektoren oder liefern Sie dorthin, zum Beispiel in Energie, Verkehr, Gesundheit, Abfall, Lebensmittel, verarbeitende Industrie, öffentliche Hand oder digitale Dienste?

    2. Größe und Bedeutung

    Liegt Ihr Unternehmen über 50 Mitarbeitenden oder über 10 Mio. Euro Umsatz/Bilanzsumme, oder sind Sie in Ihrer Nische ein typischer „Hidden Champion“?

    3. Kundendruck

    Haben Sie in den letzten 12 Monaten Security‑Fragebögen, zusätzliche Sicherheitsklauseln oder explizite Nachfragen zu IT‑Sicherheit und Zertifikaten von Kunden erhalten?

    Wenn Sie zwei dieser Fragen mit „Ja“ beantworten, lohnt es sich, NIS‑2 nicht als Randthema zu behandeln.

    Nächster Schritt: Klarheit statt Bauchgefühl

    Für viele Unternehmen ist der sinnvollste erste Schritt eine kurze, strukturierte Einordnung.
    Danach ist klarer, ob Sie eher entspannt bleiben können, ob Sie indirekt liefern müssen oder ob NIS‑2 Ihr Unternehmen direkt betrifft. Das klären wir im kostenfreien Erstgespräch in 20 Minuten.