Welche Arbeit muss nach einem IT-Ausfall zuerst wieder laufen?
Ransomware bleibt ein Thema, das sich nicht auf technische Schlagzeilen reduzieren lässt. Das BSI schreibt, dass Ransomware-as-a-Service im Berichtszeitraum hoch blieb und rund 80 Prozent der 2024 in Deutschland angezeigten Ransomware-Angriffe auf kleine und mittlere Unternehmen zielten. Gleichzeitig kann ein Angriff dazu führen, dass Dienstleistungen und Geschäftsprozesse nicht mehr zur Verfügung stehen.
Wer Firewall, Backups und einen externen IT-Dienstleister hat, möchte zu Recht, dass der Betrieb läuft und nicht jede Warnung eine neue Baustelle eröffnet. Doch genau dann kommt eine Frage leicht zu spät: Wenn ein wichtiger Ablauf ausfällt, welche Arbeit soll zuerst wieder möglich sein, und wer entscheidet das?
Technik kann wiederherstellen, der Betrieb setzt die Reihenfolge
Firewall, Schutzprogramme und Backups sind nötig. Sie geben Technik und Dienstleister die Möglichkeit, Schaden zu begrenzen und Systeme wieder in Betrieb zu nehmen. Sie sagen jedoch nicht, ob nach einem Ausfall zuerst Aufträge angenommen, Leistungen erbracht oder Rechnungen geschrieben werden müssen. Diese Entscheidung kennt niemand aus einem Backup heraus.
Das BSI weist darauf hin, dass bei einem Ransomware-Angriff auch die IT des Betroffenen zum Erliegen kommen kann. Der ehrliche Einwand lautet deshalb: Wenn alles steht, zählt zunächst die technische Wiederherstellung. Das stimmt. Nur braucht die technische Arbeit einen fachlichen Auftrag. Sonst wird sie nach dem wiederhergestellt, was gerade sichtbar ist, während die Leitung erst unter Druck klärt, welche Arbeit für Kunden und den Betrieb wirklich Vorrang hat.
Der Admin oder IT-Dienstleister hat dabei gute Gründe, auf Anwendungen, Daten und Wiederherstellung zu schauen. Er soll den Betrieb wieder arbeitsfähig machen. Die Geschäftsführung will nicht, dass Aufträge liegen bleiben oder Mitarbeitende ohne Arbeit dastehen. Beide Perspektiven sind nötig. Offen bleibt zwischen ihnen, wer die Reihenfolge für einen konkreten Ablauf festlegt.
Wie ich das sehe: Eine Sicherheitsbewertung zeigt, wo ein Betrieb steht. Die Reihenfolge für den Wiederanlauf entsteht erst aus dem Ablauf selbst, aus seinen Abhängigkeiten und einer Person, die die Entscheidung trägt. Der Dienstleister ergänzt die technische Sicht. Die Leitung benennt, welche Arbeit zuerst wieder laufen muss.
Das ist keine Abwertung der vorhandenen Vorsorge. Im Gegenteil: Backups und technische Wiederherstellung werden dann für die Arbeit im Betrieb nutzbar, weil klar ist, worauf sie ausgerichtet werden. Eine Firewall schützt Zugänge. Ein Backup sichert Daten. Die Wiederanlaufreihenfolge verbindet diese technische Seite mit der Frage, was Menschen im Betrieb anschließend tatsächlich tun können müssen.
Der Anlass ist kein Befund über Ihren Betrieb
Die Lage wird nicht nur in allgemeinen Berichten sichtbar. Ein öffentlicher Leak-Tracker führte am 18. Oktober je einen Deutschland-bezogenen Eintrag bei den Gruppen Cloak und Qilin. Das dokumentiert eine Zuordnung des Trackers, keine bestätigte Kompromittierung und keinen Befund über einen einzelnen Betrieb.
Auch eine Zscaler-Auswertung verdient diese Einschränkung: In ihrem Leak-Seiten-Datensatz führte sie die Fertigung mit 653 Einträgen an. Das ist eine Beobachtung aus diesem Datensatz, keine Aussage darüber, welche Branche heute besonders betroffen ist oder was in Ihrem Betrieb passieren wird.
Gerade deshalb würde ich aus solchen Meldungen keine Vorhersage bauen. Ihr Nutzen liegt woanders: Sie geben einen Anlass, die Wiederanlaufreihenfolge zu klären, solange niemand unter Zeitdruck entscheiden muss. Wer zuerst die Abhängigkeiten eines wichtigen externen Dienstes sichtbar macht, kann diese Sicht in die Wiederanlaufentscheidung einbringen.
Dabei genügt ein Ablauf als Anfang. Er muss nicht der größte Bereich des Unternehmens sein. Seine Unterbrechung muss im Alltag spürbar werden, und die fachlich verantwortliche Person sollte sagen können, woran. Vielleicht wartet eine Kundenanfrage. Vielleicht bleibt eine zugesagte Leistung liegen. Vielleicht fehlt eine Information, ohne die ein Team seine Arbeit nicht fortsetzen kann. Der Text muss keine dieser Folgen für Ihren Betrieb behaupten. Er soll helfen, sie mit den Menschen zu klären, die den Ablauf kennen.
Eine Reihenfolge für einen Ablauf festhalten
Nehmen Sie diese Woche einen einzigen Ablauf, dessen Unterbrechung für Arbeit oder Kunden unmittelbar spürbar wäre. Die Geschäftsführung benennt die fachlich verantwortliche Person. Mit Admin oder IT-Dienstleister wird in einem kurzen Termin festgehalten, was in diesem Ablauf zuerst wieder möglich sein muss, welche Anwendung oder welche Daten dafür mindestens verfügbar sein müssen und wer die Reihenfolge im Ausfall bestätigt.
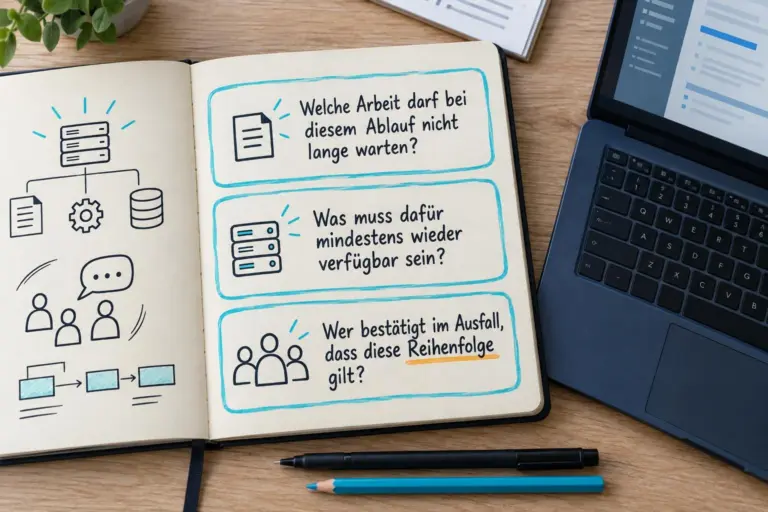
Als Arbeitsgrundlage reichen zunächst drei Fragen:
- Welche Arbeit darf bei diesem Ablauf nicht lange warten?
- Was muss dafür mindestens wieder verfügbar sein?
- Wer bestätigt im Ausfall, dass diese Reihenfolge gilt?
Das ist noch kein vollständiger Notfall- oder Wiederanlaufplan. Es kostet einen Termin und möglicherweise die unbequeme Entscheidung, einer wichtigen Arbeit Vorrang vor einer anderen zu geben. Danach haben Leitung und Technik für diesen Ablauf eine gemeinsam verstandene Reihenfolge, an der sich die Wiederherstellung ausrichten kann.
Diese Klärung lässt offen, wie lange eine technische Wiederherstellung dauern wird und welche weiteren Abläufe später folgen. Sie verspricht keinen störungsfreien Betrieb. Sie verhindert jedoch, dass die fachliche Frage erst dann auf den Tisch kommt, wenn die Technik bereits auf eine Rückmeldung wartet. Für den ersten Termin reicht es, den betroffenen Ablauf nachzuzeichnen und die drei Antworten so festzuhalten, dass Leitung und Dienstleister sie gleich verstehen.
Wenn Geräte, Zugänge und Zuständigkeiten dafür noch kein gemeinsames Bild ergeben, hilft eine gemeinsame Bestandsaufnahme mit Admin oder Dienstleister. Danach stehen diese Punkte auf einem gemeinsamen Stand, den Leitung und Dienstleister beide kennen.
Diese Reihenfolge ersetzt keine Schutztechnik. Sie sorgt dafür, dass vorhandene Technik im Moment eines Ausfalls einen fachlich klaren Auftrag hat.
Quellen
- BSI-RW-F01, BSI-RW-F02: Bundesamt für Sicherheit in der Informationstechnik, „Die Lage der IT-Sicherheit in Deutschland 2025“, Abschnitt „Cybercrime“, Bericht 2025; Einstiegsseite aktualisiert 17.09.2026, abgerufen 20.10.2026.
- BSI-RW-F03, BSI-RW-F04: Bundesamt für Sicherheit in der Informationstechnik, „Ransomware – Fakten und Abwehrstrategien“, aktualisiert 15.07.2025, Abschnitt „Bedrohung für Jede und Jeden“, abgerufen 20.10.2026.
- BSI-RW-F05: Derp.ca, „This week in Ransomware“, Datenstand 20.10.2026, Abschnitt „Victims named this week“, abgerufen 20.10.2026.
- BSI-RW-F06: Zscaler ThreatLabz, „Ransomware-Report von ThreatLabz 2024“, 2025, Seite 7, abgerufen 20.10.2026.
- medien.bsi.bund.de
- bsi.bund.de
Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.
Beitragsbild: KI-generiertes Bild.
Klingt nach etwas, das Sie auch betrifft? Reden wir darüber.
20 Minuten Erstgespräch. Kostenfrei, ohne Vorvertrag. Ich melde mich binnen 1–2 Werktagen.