Zum Inhalt springen

Erstgespräch kostenfrei — 20 Minuten, unverbindlich, ohne Vorbereitung.

Termin wählen

Kategorie: IT-Security

  • Die öffentliche Website gehört in die Updatefrage

    Die öffentliche Website gehört in die Updatefrage

    Welche unserer öffentlich erreichbaren Anwendungen muss jetzt jemand mit dem Dienstleister prüfen?

    Diese Frage will die Leitung bewusst nicht mit zusätzlicher Unruhe belasten, solange noch unklar ist, ob überhaupt ein Problem besteht. Sie verlangt keine technische Ferndiagnose und auch keine Entscheidung über ein Update am Telefon. Sie richtet sich an eine öffentliche Website, ein Kundenportal oder eine andere Anwendung, die Menschen von außen erreichen können: Wer klärt ihren Pflegeweg mit dem Dienstleister?

    Am 21. Oktober 2026 veröffentlichte das PHP-Projekt Sicherheitsupdates für zwei kritische Schwachstellen. Die Meldung nennt Installationen, die Webanfragen bedienen, als betroffenen Bereich. Das ist ein Anlass, die eigene Übersicht hervorzuholen oder erstmals anzulegen. Es ist kein Beleg dafür, dass die Website oder ein Portal Ihres Betriebs PHP nutzt, ungepflegt ist oder angegriffen wurde.

    Ruhe ist ein guter Grund, keine Antwort

    Dahinter steht kein Wegsehen. Die Leitung will, dass der Betrieb ruhig arbeiten kann und aus jeder technischen Meldung kein neues Projekt wird. Der Admin oder IT-Dienstleister will die Systeme am Laufen halten.

    Zwischen diesen beiden Perspektiven liegt eine konkrete Betriebsfrage: Welche Anwendung ist von außen erreichbar, wer betreibt sie technisch, und wer bestätigt bei einer Herstellerwarnung den Pflegeweg? Bleibt diese Frage offen, kann die frühere Ruhe sie nicht beantworten. Sie sagt nur, dass bisher kein Anlass im Betrieb sichtbar geworden ist.

    Was die PHP-Meldung tatsächlich hergibt

    Das PHP-Projekt beschreibt in seiner Meldung vom 21. Oktober Sicherheitsupdates für PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Es nennt zwei kritische Schwachstellen, die unauthentifizierte Remote-Code-Ausführung ermöglichen können. Betroffen sind laut Projekt PHP-Installationen, die Webanfragen bedienen, etwa mit PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP oder LiteSpeed.

    Die Information trägt eine betriebliche Frage, aber kein Urteil über den eigenen Betrieb. Sie sagt nicht, ob Ihre öffentliche Website auf einer dieser Installationen läuft. Sie sagt auch nicht, was der Vertrag mit Ihrem Dienstleister umfasst oder ob eine Aktualisierung dort bereits geschehen ist. Wer daraus eine Gefährdung der eigenen Website ableitet, lässt genau die Klärung aus, die jetzt noch fehlt.

    Die Leitung muss dafür keine PHP-Version beurteilen. Sie muss auch nicht aus einer Herstellerwarnung eine Schuldfrage für den Dienstleister machen. Ihre Aufgabe ist enger: eine Person im Betrieb hält die Frage, der Dienstleister kann für die betreffende Anwendung die technische Rückmeldung geben. So bleibt bei einer Meldung sichtbar, wer auf welcher Seite antwortet und welche Information noch fehlt.

    Das kann auch zeigen, dass die Website bei einem anderen technischen Betreiber liegt oder dass mehrere Anwendungen unterschiedliche Pflegewege haben. Daraus folgt noch keine Bewertung. Es verhindert lediglich, dass die Sicherheitsmeldung an eine allgemeine Adresse geht und niemand die Anwendung zuordnen kann, um die es tatsächlich geht.

    Wie ich das sehe: Vorsorge beginnt hier damit, die offene Pflegefrage sichtbar zu machen. Die frühere Ruhe belegt nicht, dass heutige Zugänge und vereinbarte Pflegewege noch zusammenpassen. Der Dienstleister kann den technischen Status erklären. Die Geschäftsführung muss entscheiden, wer die Frage im Betrieb hält und welche Rückmeldung sie erwartet.

    Wenn Sie gerade den Umgang mit angekündigten Produktlebenszyklen sortieren, hilft Ihnen auch der Impuls Das Supportende gehört auf den Tisch. Bei einer aktuellen Herstellerwarnung geht es vorher um die Übersicht, welche Anwendung welchem Pflegeweg zugeordnet ist.

    Wenn Leitung und Dienstleister diese Übersicht gemeinsam brauchen, kann eine gemeinsame Bestandsaufnahme mit Admin oder Dienstleister helfen. Danach kennen beide Geräte, Zugänge und Zuständigkeiten auf einem gemeinsamen Stand. Das Erstgespräch führt Michael vorher mit der Leitung allein.

    Eine Liste für die offene Pflegefrage

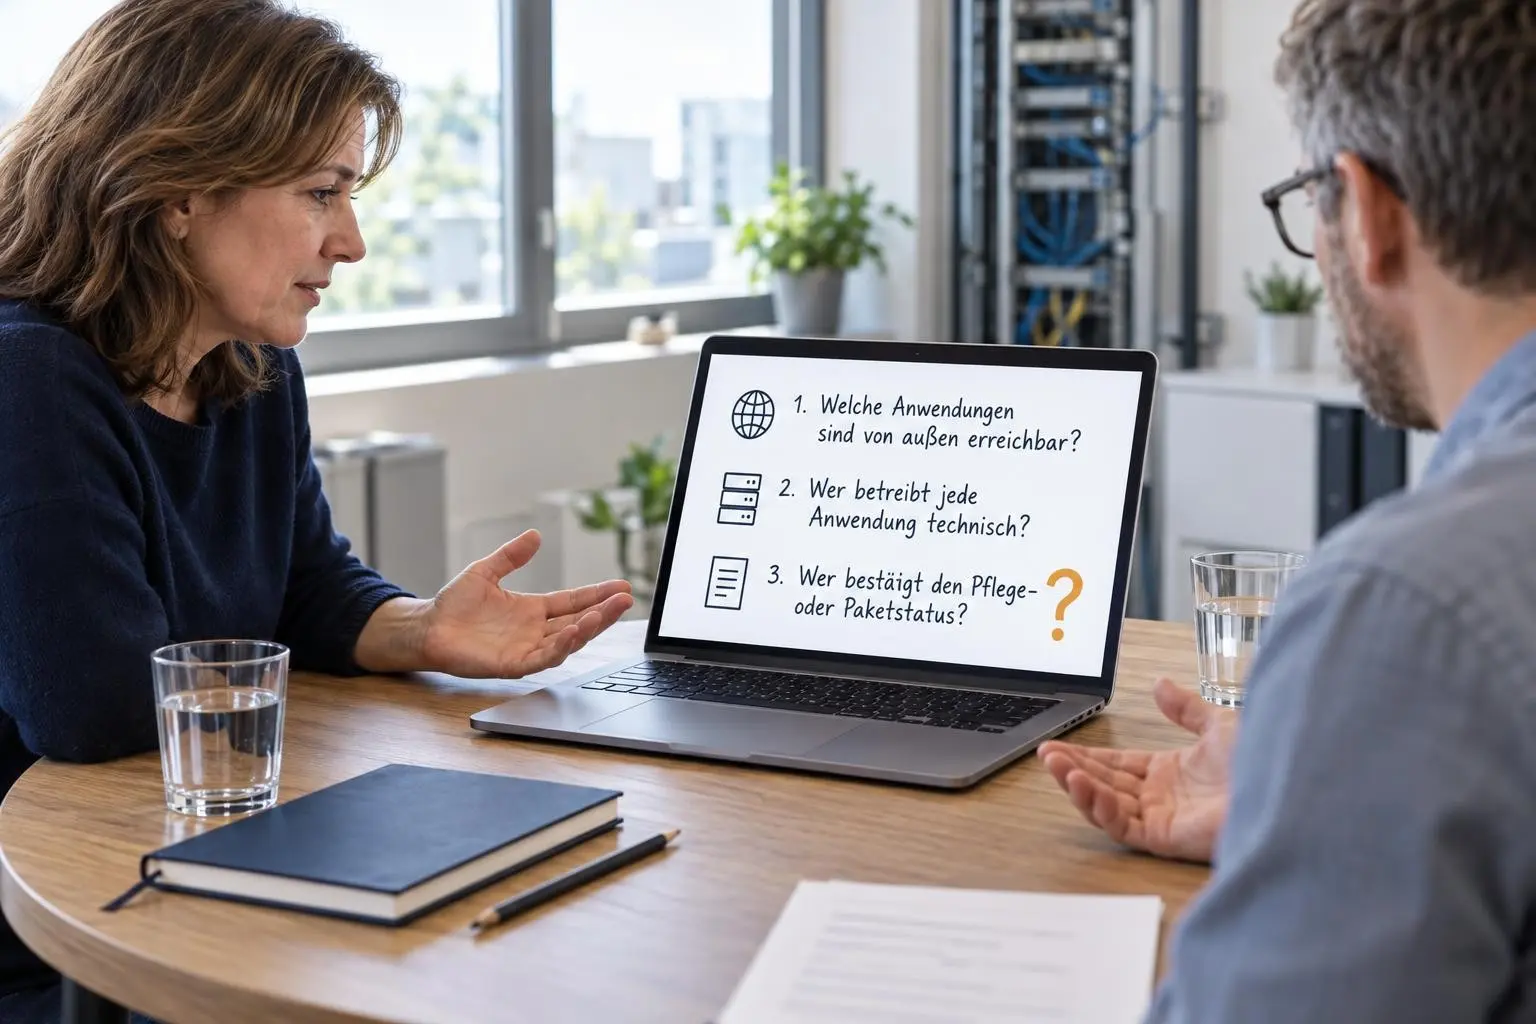
    Nehmen Sie diese Woche mit Admin oder IT-Dienstleister einen Termin für die öffentlich erreichbaren Anwendungen. Die Geschäftsführung benennt dafür eine intern entscheidungsfähige Person. Auf eine kurze Liste kommen Website, Kundenportal oder andere Anwendungen, die von außen erreichbar sein können. Zu jeder Anwendung halten Sie Zweck, technischen Betreiber und Pflegeweg fest. Dann fragen Sie, ob PHP eingesetzt wird und wer einen aktuellen Update- oder Paketstatus bestätigen kann.

    Vier Fragen reichen für den Anfang:

    • Welche Anwendungen sind von außen erreichbar?
    • Wer betreibt jede Anwendung technisch?
    • Wer bestätigt den Pflege- oder Paketstatus?
    • Wen informiert der Dienstleister bei einer kritischen Herstellerwarnung, und wer entscheidet dann im Betrieb?

    Diese Liste ist eine Arbeitsgrundlage, keine vollständige Methode und keine Patch-Anweisung. Sie kostet einen Termin und kann offenlegen, dass bei einer Anwendung noch niemand klar benannt ist. Danach können Sie sagen, welche öffentlich erreichbare Anwendung welchem Pflegeweg zugeordnet ist und welche Rückmeldung noch fehlt.

    Sie ersetzt keine technische Prüfung und trifft keine Aussage über eine konkrete Betroffenheit.

    Für die wiederkehrende Frage, wie technische Betreuung und betriebliche Verantwortung zusammenpassen, lesen Sie auch Die Firewall mit Werkseinstellungen. Dort geht es um ein Gerät, hier um den Pflegeweg einer Anwendung. Wer hält die Liste bei Ihnen so, dass eine Herstellerwarnung die richtige Person erreicht?

    Quellen


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.

    Beitragsbild: KI-generiertes Bild.
  • Welche Arbeit muss nach einem IT-Ausfall zuerst wieder laufen?

    Welche Arbeit muss nach einem IT-Ausfall zuerst wieder laufen?

    Ransomware bleibt ein Thema, das sich nicht auf technische Schlagzeilen reduzieren lässt. Das BSI schreibt, dass Ransomware-as-a-Service im Berichtszeitraum hoch blieb und rund 80 Prozent der 2024 in Deutschland angezeigten Ransomware-Angriffe auf kleine und mittlere Unternehmen zielten. Gleichzeitig kann ein Angriff dazu führen, dass Dienstleistungen und Geschäftsprozesse nicht mehr zur Verfügung stehen.

    Wer Firewall, Backups und einen externen IT-Dienstleister hat, möchte zu Recht, dass der Betrieb läuft und nicht jede Warnung eine neue Baustelle eröffnet. Doch genau dann kommt eine Frage leicht zu spät: Wenn ein wichtiger Ablauf ausfällt, welche Arbeit soll zuerst wieder möglich sein, und wer entscheidet das?

    Technik kann wiederherstellen, der Betrieb setzt die Reihenfolge

    Firewall, Schutzprogramme und Backups sind nötig. Sie geben Technik und Dienstleister die Möglichkeit, Schaden zu begrenzen und Systeme wieder in Betrieb zu nehmen. Sie sagen jedoch nicht, ob nach einem Ausfall zuerst Aufträge angenommen, Leistungen erbracht oder Rechnungen geschrieben werden müssen. Diese Entscheidung kennt niemand aus einem Backup heraus.

    Das BSI weist darauf hin, dass bei einem Ransomware-Angriff auch die IT des Betroffenen zum Erliegen kommen kann. Der ehrliche Einwand lautet deshalb: Wenn alles steht, zählt zunächst die technische Wiederherstellung. Das stimmt. Nur braucht die technische Arbeit einen fachlichen Auftrag. Sonst wird sie nach dem wiederhergestellt, was gerade sichtbar ist, während die Leitung erst unter Druck klärt, welche Arbeit für Kunden und den Betrieb wirklich Vorrang hat.

    Der Admin oder IT-Dienstleister hat dabei gute Gründe, auf Anwendungen, Daten und Wiederherstellung zu schauen. Er soll den Betrieb wieder arbeitsfähig machen. Die Geschäftsführung will nicht, dass Aufträge liegen bleiben oder Mitarbeitende ohne Arbeit dastehen. Beide Perspektiven sind nötig. Offen bleibt zwischen ihnen, wer die Reihenfolge für einen konkreten Ablauf festlegt.

    Wie ich das sehe: Eine Sicherheitsbewertung zeigt, wo ein Betrieb steht. Die Reihenfolge für den Wiederanlauf entsteht erst aus dem Ablauf selbst, aus seinen Abhängigkeiten und einer Person, die die Entscheidung trägt. Der Dienstleister ergänzt die technische Sicht. Die Leitung benennt, welche Arbeit zuerst wieder laufen muss.

    Das ist keine Abwertung der vorhandenen Vorsorge. Im Gegenteil: Backups und technische Wiederherstellung werden dann für die Arbeit im Betrieb nutzbar, weil klar ist, worauf sie ausgerichtet werden. Eine Firewall schützt Zugänge. Ein Backup sichert Daten. Die Wiederanlaufreihenfolge verbindet diese technische Seite mit der Frage, was Menschen im Betrieb anschließend tatsächlich tun können müssen.

    Der Anlass ist kein Befund über Ihren Betrieb

    Die Lage wird nicht nur in allgemeinen Berichten sichtbar. Ein öffentlicher Leak-Tracker führte am 18. Oktober je einen Deutschland-bezogenen Eintrag bei den Gruppen Cloak und Qilin. Das dokumentiert eine Zuordnung des Trackers, keine bestätigte Kompromittierung und keinen Befund über einen einzelnen Betrieb.

    Auch eine Zscaler-Auswertung verdient diese Einschränkung: In ihrem Leak-Seiten-Datensatz führte sie die Fertigung mit 653 Einträgen an. Das ist eine Beobachtung aus diesem Datensatz, keine Aussage darüber, welche Branche heute besonders betroffen ist oder was in Ihrem Betrieb passieren wird.

    Gerade deshalb würde ich aus solchen Meldungen keine Vorhersage bauen. Ihr Nutzen liegt woanders: Sie geben einen Anlass, die Wiederanlaufreihenfolge zu klären, solange niemand unter Zeitdruck entscheiden muss. Wer zuerst die Abhängigkeiten eines wichtigen externen Dienstes sichtbar macht, kann diese Sicht in die Wiederanlaufentscheidung einbringen.

    Dabei genügt ein Ablauf als Anfang. Er muss nicht der größte Bereich des Unternehmens sein. Seine Unterbrechung muss im Alltag spürbar werden, und die fachlich verantwortliche Person sollte sagen können, woran. Vielleicht wartet eine Kundenanfrage. Vielleicht bleibt eine zugesagte Leistung liegen. Vielleicht fehlt eine Information, ohne die ein Team seine Arbeit nicht fortsetzen kann. Der Text muss keine dieser Folgen für Ihren Betrieb behaupten. Er soll helfen, sie mit den Menschen zu klären, die den Ablauf kennen.

    Eine Reihenfolge für einen Ablauf festhalten

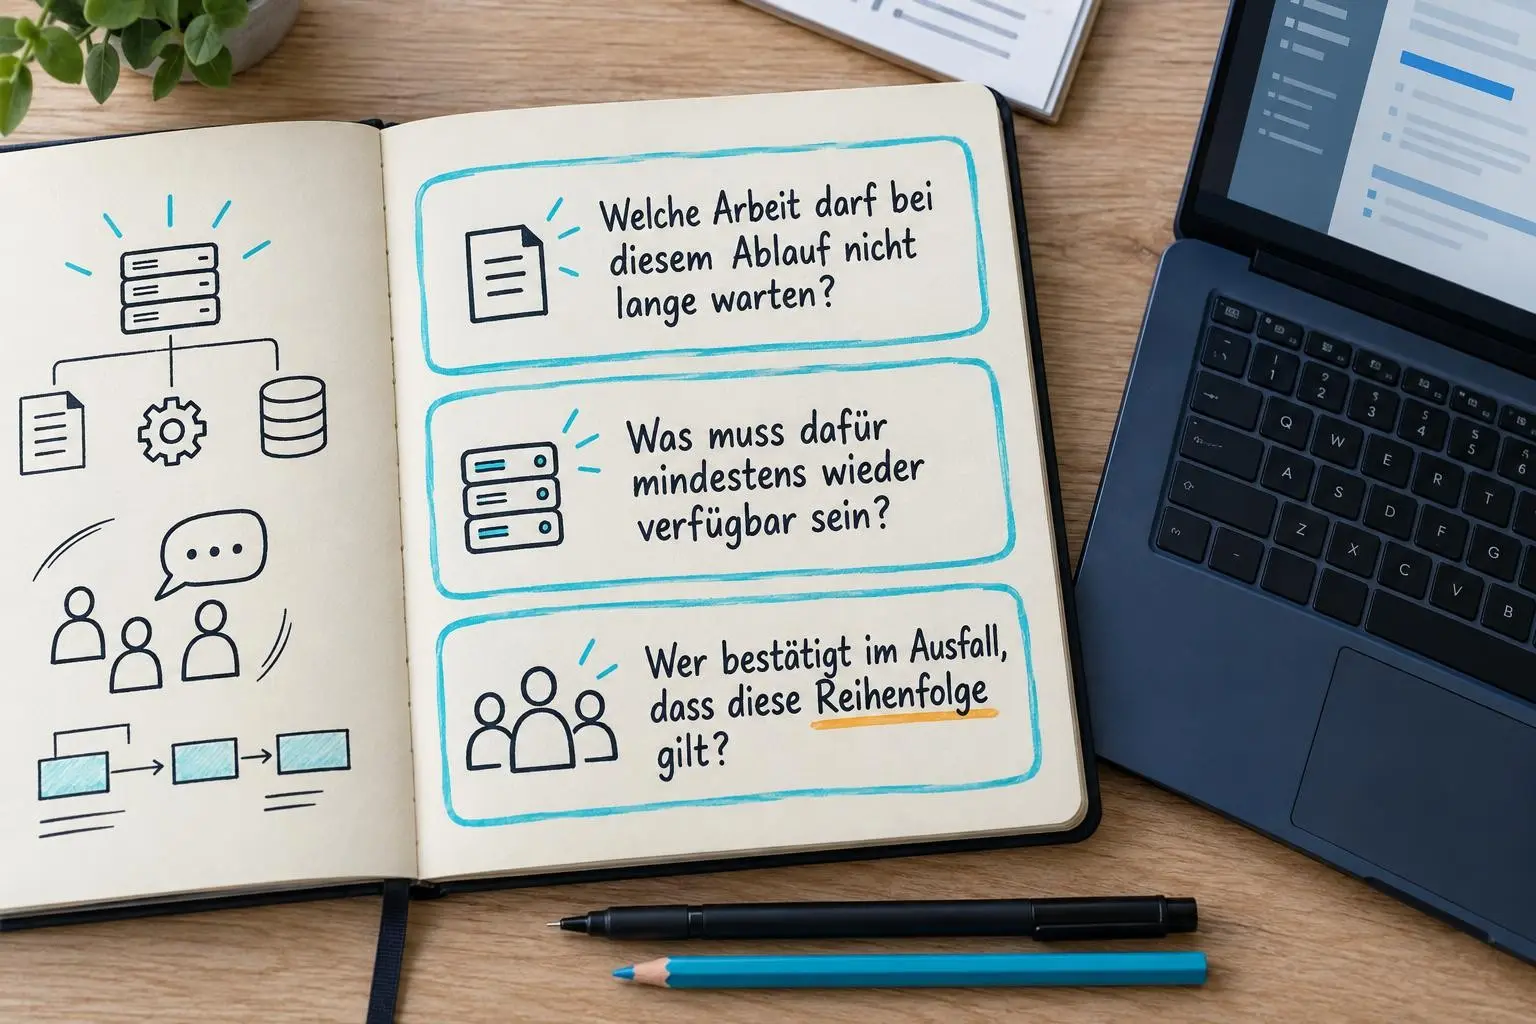
    Nehmen Sie diese Woche einen einzigen Ablauf, dessen Unterbrechung für Arbeit oder Kunden unmittelbar spürbar wäre. Die Geschäftsführung benennt die fachlich verantwortliche Person. Mit Admin oder IT-Dienstleister wird in einem kurzen Termin festgehalten, was in diesem Ablauf zuerst wieder möglich sein muss, welche Anwendung oder welche Daten dafür mindestens verfügbar sein müssen und wer die Reihenfolge im Ausfall bestätigt.

    Als Arbeitsgrundlage reichen zunächst drei Fragen:

    • Welche Arbeit darf bei diesem Ablauf nicht lange warten?
    • Was muss dafür mindestens wieder verfügbar sein?
    • Wer bestätigt im Ausfall, dass diese Reihenfolge gilt?

    Das ist noch kein vollständiger Notfall- oder Wiederanlaufplan. Es kostet einen Termin und möglicherweise die unbequeme Entscheidung, einer wichtigen Arbeit Vorrang vor einer anderen zu geben. Danach haben Leitung und Technik für diesen Ablauf eine gemeinsam verstandene Reihenfolge, an der sich die Wiederherstellung ausrichten kann.

    Diese Klärung lässt offen, wie lange eine technische Wiederherstellung dauern wird und welche weiteren Abläufe später folgen. Sie verspricht keinen störungsfreien Betrieb. Sie verhindert jedoch, dass die fachliche Frage erst dann auf den Tisch kommt, wenn die Technik bereits auf eine Rückmeldung wartet. Für den ersten Termin reicht es, den betroffenen Ablauf nachzuzeichnen und die drei Antworten so festzuhalten, dass Leitung und Dienstleister sie gleich verstehen.

    Wenn Geräte, Zugänge und Zuständigkeiten dafür noch kein gemeinsames Bild ergeben, hilft eine gemeinsame Bestandsaufnahme mit Admin oder Dienstleister. Danach stehen diese Punkte auf einem gemeinsamen Stand, den Leitung und Dienstleister beide kennen.

    Diese Reihenfolge ersetzt keine Schutztechnik. Sie sorgt dafür, dass vorhandene Technik im Moment eines Ausfalls einen fachlich klaren Auftrag hat.

    Quellen

    • BSI-RW-F01, BSI-RW-F02: Bundesamt für Sicherheit in der Informationstechnik, „Die Lage der IT-Sicherheit in Deutschland 2025“, Abschnitt „Cybercrime“, Bericht 2025; Einstiegsseite aktualisiert 17.09.2026, abgerufen 20.10.2026.
    • BSI-RW-F03, BSI-RW-F04: Bundesamt für Sicherheit in der Informationstechnik, „Ransomware – Fakten und Abwehrstrategien“, aktualisiert 15.07.2025, Abschnitt „Bedrohung für Jede und Jeden“, abgerufen 20.10.2026.
    • BSI-RW-F05: Derp.ca, „This week in Ransomware“, Datenstand 20.10.2026, Abschnitt „Victims named this week“, abgerufen 20.10.2026.
    • BSI-RW-F06: Zscaler ThreatLabz, „Ransomware-Report von ThreatLabz 2024“, 2025, Seite 7, abgerufen 20.10.2026.
    • medien.bsi.bund.de
    • bsi.bund.de

    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.

    Beitragsbild: KI-generiertes Bild.
  • Wenn die technische Einschätzung noch kein Befund ist

    Wenn die technische Einschätzung noch kein Befund ist

    Ein Dienstleister hat eine technische Einschätzung abgegeben. Im Haus wird daraus rasch eine Frage an die Geschäftsführung: Sagen wir das intern weiter, informieren wir Kunden, stellen wir etwas ab?

    Der Betrieb soll weiterlaufen, Mitarbeitende brauchen Orientierung, und der Dienstleister will seine technische Sicht einbringen. In diesem Moment kann eine Einschätzung einen Status bekommen, den sie noch nicht hat: Sie wird wie ein Befund behandelt, obwohl deren Belegumfang oder offene Fragen nicht sichtbar sind. Dann trägt die Geschäftsführung eine Aussage, deren Grundlage sie noch nicht klar vor sich hat. „Ich muss morgen entscheiden, ob wir das tun, und keiner kann mir sagen, ob’s stimmt.“

    Drei Dinge auf einer Seite

    Das BSI veröffentlichte am 7. Oktober 2026 die Ergebnisse einer gemeinsamen Untersuchung mit dem TÜV-Verband. Befragt wurden mehr als 500 Unternehmen ab 20 Mitarbeitenden. Von den Unternehmen mit bestehender oder geplanter KI-Nutzung verfügen laut der Mitteilung 11 Prozent über besondere Abläufe für KI-bezogene Sicherheitsvorfälle. Weitere 43 Prozent greifen auf allgemeine IT-Sicherheitsprozesse zurück, die noch keine KI-spezifischen Regeln enthalten. [BSIKI-F01, BSIKI-F02, BSIKI-F03]

    Diese Zahlen sagen nichts über die Lage in Ihrem Betrieb. Sie zeigen aber, wie leicht eine zusätzliche Frage im Vorfall ohne eigenen Ablauf bleibt. Dann steht möglicherweise eine technische Aussage im Raum, während niemand festhält, worauf sie sich stützt, wer sie einordnen darf und welche Frage noch offen ist.

    Der Dienstleister soll seine technische Einschätzung liefern. Dafür kennt er die Systeme und die verfügbaren Hinweise. Die Geschäftsführung muss zugleich entscheiden, welche Aussage der Betrieb tragen kann und wer sie weitergibt. Das sind zwei Aufgaben, die zusammengehören. Werden sie nicht miteinander verbunden, bleibt eine Arbeitsgrundlage liegen, die niemand wirklich verantwortet.

    Wie ich das sehe: Eine technische Einschätzung wird durch ihre Weitergabe nicht klarer. Klarheit entsteht, wenn Leitung und Technik dasselbe Blatt vor sich haben und dort erkennbar ist, was tatsächlich beobachtet wurde, was daraus abgeleitet wird und was weiter geprüft werden muss. Das ist auch der Kern von IT-Security ist Chefsache: Die betriebliche Entscheidung lässt sich nicht an ein Werkzeug oder an einen Dienstleister abgeben.

    Was eine Arbeitsfassung leistet

    Eine Arbeitsfassung hält eine Lage für den nächsten Schritt fest. Sie ist keine fertige Erklärung über den Vorfall. Gerade deshalb darf sie vorläufig sein. Wichtig ist, dass die Vorläufigkeit lesbar bleibt. Wer die Notiz öffnet, sollte erkennen können, welche Information auf einer Beobachtung beruht und an welcher Stelle eine fachliche Einschätzung beginnt.

    Das hilft auch dem Dienstleister. Er muss seine technische Sicht nicht so formulieren, als sei jede Frage bereits abgeschlossen. Und die Geschäftsführung muss aus einer ersten Einordnung keine endgültige Aussage machen. Beide können mit derselben Lage arbeiten, wenn die offene Frage einen Namen hat und die Verantwortung für die nächste Entscheidung benannt ist.

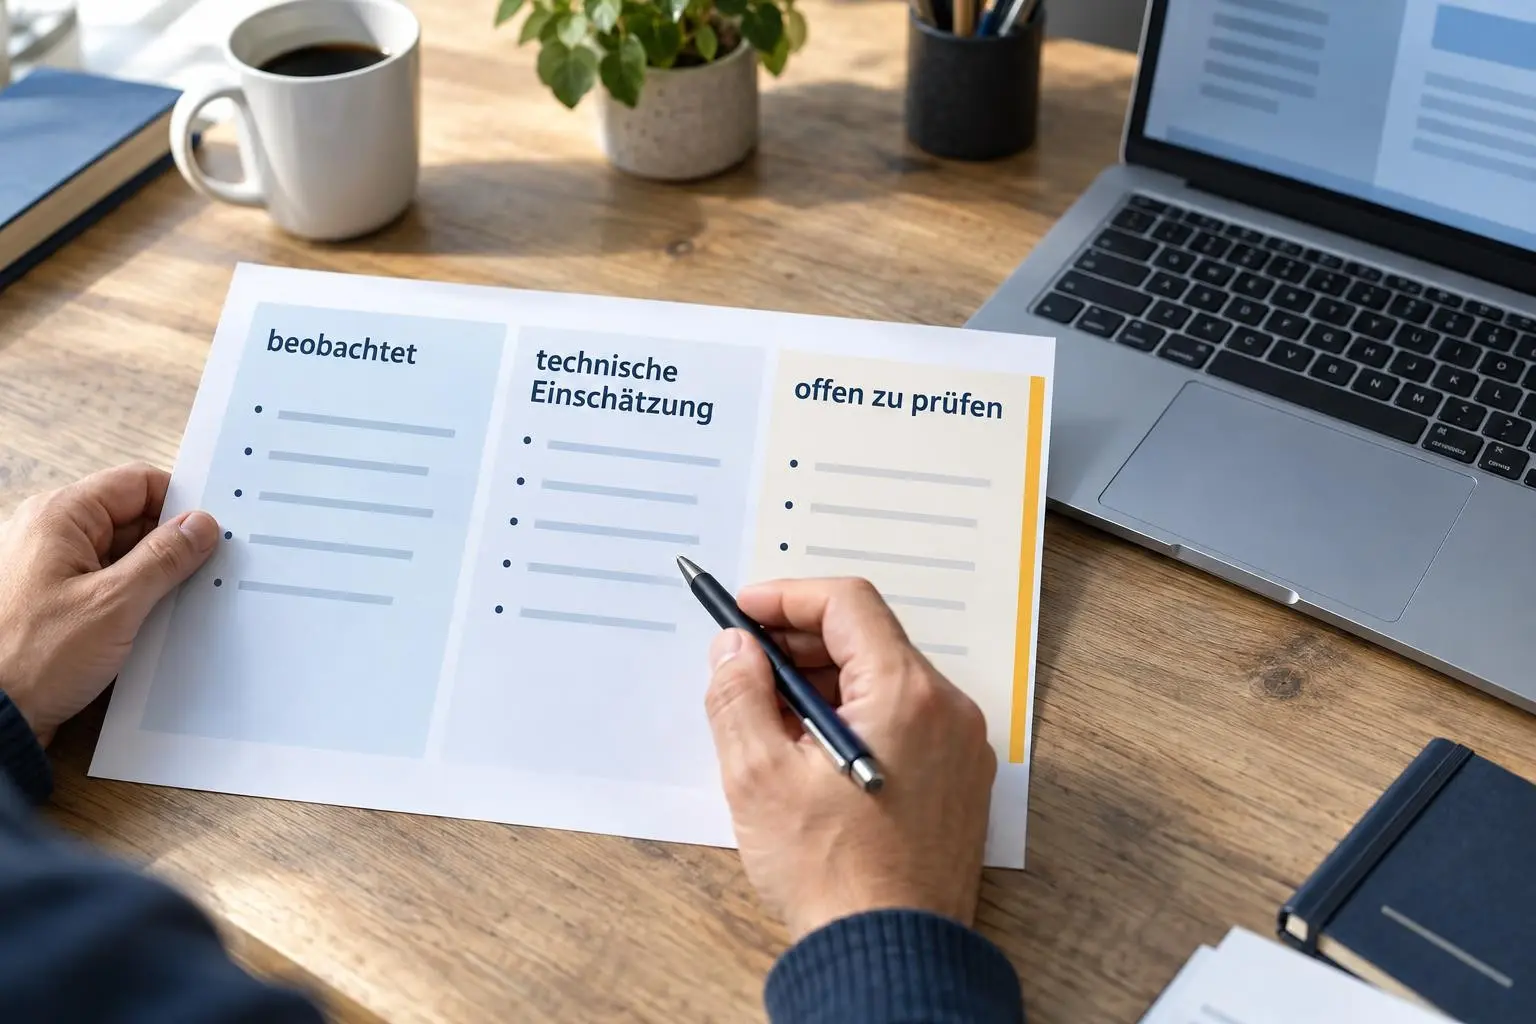
    Eine kurze Arbeitsseite hält fest, wo die Beobachtung endet und die fachliche Einschätzung beginnt. Sie schafft keinen Beweis. Sie bewahrt die Unterscheidung, die für die nächste betriebliche Entscheidung nötig ist. So schauen alle Beteiligten beim nächsten Schritt auf dieselbe Frage.

    Der ehrliche Einwand

    Man kann einwenden, dass im Vorfall keine Zeit für drei Überschriften bleibt. Das ist richtig. Niemand sollte erst ein Papierverfahren erfinden, wenn ein technischer Hinweis geklärt werden muss.

    Nur ersetzt Tempo keine Einordnung. Wenn die technische Einschätzung und der Befund im selben Satz stehen, lässt sich später kaum noch sagen, welche Aussage gesichert war und welche als Arbeitshypothese begonnen hat. Das erschwert die Entscheidung, die im Betrieb als Nächstes ansteht. Es ist auch keine Kritik am Dienstleister. Seine Einschätzung kann wichtig sein. Sie braucht einen Ort, an dem deren Umfang und offene Punkte mitgeführt werden.

    Für mich ist das eine Führungsfrage. Technik kann die Lage sichtbar machen. Welche Arbeitsfassung der Betrieb vertritt, braucht eine benannte Rolle. Ohne diese Rolle wartet die Entscheidung zwischen Geschäftsführung, Admin und Dienstleister.

    Ein kleiner Schritt für den nächsten Hinweis

    Nehmen Sie einen wichtigen IT-gestützten Ablauf und die zuständigen Ansprechpartner bei Geschäftsführung und Dienstleister. Die Geschäftsführung benennt intern eine Person, die eine Arbeitsfassung tragen kann. Admin oder Dienstleister bringen die technische Einschätzung und den Belegumfang ein.

    Vereinbaren Sie für den nächsten sicherheitsrelevanten Hinweis eine Seite mit drei Überschriften: „beobachtet“, „technische Einschätzung“ und „offen zu prüfen“. Diese Fragen helfen dabei:

    • Was wurde tatsächlich beobachtet?
    • Wer hat die technische Einschätzung abgegeben?
    • Welche Quelle oder Log-Auswertung trägt sie?
    • Welche Frage ist noch offen?
    • Wer darf die Arbeitsfassung intern oder nach außen weitergeben?

    Das ist eine Arbeitsgrundlage, keine vollständige Methode für einen Sicherheitsvorfall. Sie sorgt dafür, dass eine vorläufige Einschätzung ihren Platz hat, ohne zum Befund erklärt zu werden.

    Wenn die Grenze zwischen Geschäftsführung und Technik bei Ihnen noch unscharf ist, kann ich als Übersetzer zwischen Geschäftsführung und Technik helfen, die Fragen und Zuständigkeiten gemeinsam zu sortieren.

    Quellen

    • BSIKI-F01, BSIKI-F02, BSIKI-F03: Bundesamt für Sicherheit in der Informationstechnik, „Nur jedes zehnte Unternehmen gegen KI-gestützte Angriffe gerüstet – jedes sechste Unternehmen berichtet von Vorfällen“, 07.10.2026, abgerufen 16.10.2026.
    • bsi.bund.de

    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.

    Beitragsbild: KI-generiertes Bild.
  • Anweisungen am Bildschirm sicher prüfen

    Anweisungen am Bildschirm sicher prüfen

    Wenn der Bildschirm sagt: „Fügen Sie das nur kurz ein, dann geht es weiter“, ist die Versuchung verständlich.

    Die Arbeit wartet. Vielleicht steht eine Datei offen, ein Kunde braucht eine Antwort oder der nächste Schritt im Ablauf hängt an genau diesem Bildschirm. Niemand möchte wegen einer Kleinigkeit erst eine Stelle suchen, anrufen und erklären müssen, was gerade passiert.

    Auch die anderen Beteiligten haben gute Gründe. Mitarbeitende wollen ihre Aufgabe ohne Umweg erledigen. Admin oder IT-Dienstleister wollen, dass der Betrieb läuft und Hilfe nicht zum Hindernis wird. Die Geschäftsführung will keine neue Regel, die jeden kleinen Arbeitsschritt schwerer macht. So entsteht leicht eine Lücke: Alle wollen Arbeit ermöglichen, doch für eine unerwartete Anweisung am Bildschirm ist kein gemeinsamer Weg festgelegt.

    Wenn der Bildschirm zur Anleitung wird

    Das Ministerium des Innern und für Sport Rheinland-Pfalz beschreibt eine laufende Kampagne gegen deutsche Institutionen. Ein Opfer öffnet dabei eine Windows-Konsole und führt einen Befehl aus. Mehr sagt dieser Anlass nicht über einen einzelnen Betrieb aus. Er zeigt aber eine Frage, die Firewall und Virenschutz nicht allein beantworten: Was passiert, wenn eine Aufforderung aussieht wie ein nötiger Arbeitsschritt?

    Firewall und Virenschutz bleiben nötig. Sie können Angriffe abfangen und Schäden begrenzen. Die Entscheidung, einer Anweisung zu folgen, trifft jedoch ein Mensch im Arbeitsalltag. Sicherheit fängt im Kopf an. Das ist kein Vorwurf an die Person vor dem Bildschirm. Es ist eine Führungsaufgabe: Der sichere Weg muss so klar und erreichbar sein, dass niemand erst Mut zur Unterbrechung sammeln muss.

    Die übliche Empfehlung, auf einen verdächtigen Absender zu achten, greift hier zu kurz. Eine Anweisung kann genau dort auftauchen, wo jemand gerade weiterarbeiten will. Gute IT merkt man daran, dass sie Arbeit leichter macht. Dazu gehört auch ein Weg, der bei einer ungewöhnlichen Aufforderung Orientierung gibt. Er muss auch dann wirklich tragen, wenn gerade niemand Zeit für lange Erklärungen hat.

    Ein Stopp braucht keinen Rechtfertigungstext

    Wie ich das sehe: Es reicht nicht, technische Schutzmaßnahmen einzurichten und die Verantwortung damit abzulegen. Geschäftsführung, Mitarbeitende und Dienstleister brauchen eine einfache Vereinbarung für diesen Moment. Wer eine unerwartete Installations- oder Konsolenanweisung sieht, darf anhalten und nachfragen. Ohne Erklärung, warum die Frage vielleicht übervorsichtig war.

    Das ist auch fair gegenüber dem Dienstleister. Er kann eine erreichbare Prüfstelle benennen und die technische Einordnung übernehmen. Die Geschäftsführung entscheidet, dass dieser Weg gilt. Mitarbeitende erkennen häufig zuerst, wenn eine Aufforderung nicht in ihren normalen Ablauf passt. Ihre Rückfrage ist dann keine Störung. Sie macht die Lage sichtbar, bevor aus einem einzelnen Klick eine schwer zu klärende Frage wird.

    Eine Regel für diese Woche

    Nehmen Sie das Thema „Anweisungen am Bildschirm“ in alle Fachbereiche. Die Führung benennt eine erreichbare Prüfstelle, bei Bedarf gemeinsam mit Admin oder IT-Dienstleister. Legen Sie dann eine Regel fest: Unerwartete Aufforderungen zu Installation oder Konsole werden nicht ausgeführt, bevor sie über diesen Weg geprüft sind. Testen Sie die Regel an einem Beispiel: Wer wird angesprochen, wie ist die Stelle erreichbar und was sagt die Person vor dem Bildschirm?

    Damit ist kein Sicherheitsproblem erledigt. Aber die nächste Entscheidung liegt nicht mehr allein bei dem Menschen, der gerade weiterarbeiten will. Sie wird zu einer Regel, die Schutz und Arbeitsfähigkeit zusammenbringt.

    Quellen

    • Ministerium des Innern und für Sport Rheinland-Pfalz, „TerminalFix-Kampagne“, September 2026, abgerufen 30.09.2026 · https://mdi.rlp.de/themen/verfassungsschutz/cyberschutz/terminalfix-kampagne
    • mdi.rlp.de

    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.

    Beitragsbild: KI-generiertes Bild.
  • Zwei-Faktor-Authentifizierung für externe Zugänge

    Zwei-Faktor-Authentifizierung für externe Zugänge

    Ein Zugang von außen soll einfach funktionieren.

    Das ist verständlich. Wenn jemand unterwegs ist, im Homeoffice arbeitet oder der Dienstleister helfen muss, soll der Zugang nicht im Weg stehen. Die Zwei-Faktor-Authentifizierung wirkt dann wie eine zusätzliche Hürde. Wieder ein Schritt, der Zeit kostet, obwohl die Arbeit längst wartet.

    Auch der Admin oder IT-Dienstleister hat einen guten Grund, den Zugang einfach zu halten: Er will helfen, wenn etwas klemmt. Mitarbeitende wollen ohne Umweg an ihre Aufgabe. Die Geschäftsführung will, dass Aufträge, Termine und Kunden nicht warten. Niemand handelt leichtfertig. Gerade deshalb kann ein Zugang entstehen, den jeder einzeln für sinnvoll hält und den niemand als Ganzes betrachtet.

    Eine offene Frage nach elf Tagen

    Der Fall der Südwestfalen-IT zeigt, warum diese Gesamtansicht wichtig ist. In der Nacht vom 29. auf den 30. Oktober 2023 wurden dort erste verschlüsselte Dateien bemerkt. Laut Berichten über den Forensikbericht gab es bereits ab dem 18. Oktober erste Anmeldeversuche am VPN, rund elf Tage davor.

    Die Südwestfalen-IT erklärte später, die Angreifer hätten über eine softwarebasierte VPN-Lösung mit einer Schwachstelle Zugang zum internen Netzwerk erlangt. Diese Lösung verlangte keine Multifaktor-Authentifizierung. Wie die benötigten Zugangsdaten abgegriffen wurden, konnte nach Angaben der Südwestfalen-IT nicht abschließend geklärt werden.

    Das ist keine Geschichte, in der man bequem auf einen Fehler zeigen kann. Bei diesem Zugang fehlte die Multifaktor-Authentifizierung. Betroffen waren 72 Verbandskommunen und eine IT-Infrastruktur für über 22.000 Arbeitsplätze sowie 160 Fachverfahren.

    Der ehrliche Einwand lautet: Firewall und Virenschutz sind nötig. Sie nehmen einem aber nicht die Entscheidung ab, wie ein Zugang von außen geschützt wird. Sicherheit fängt im Kopf an. Dort, wo Geschäftsführung, IT und Tagesgeschäft gemeinsam festlegen, welcher Zugang welchen Schutz braucht.

    Zwei-Faktor-Authentifizierung gemeinsam prüfen

    Ich würde nicht mit einer langen Liste anfangen. Ich würde einen Zugang auswählen, der von außen erreichbar ist. Die Frage lautet: Reicht dort wirklich ein Passwort, oder braucht es einen zweiten Faktor? Danach wird festgelegt, wer den Zugang nutzt, wer ihn betreut und was passiert, wenn der zweite Faktor einmal nicht funktioniert.

    Das ist keine Aufgabe für die IT allein. Die Geschäftsführung entscheidet, welchen Aufwand der Betrieb für einen sicheren Zugang trägt. Der Admin oder Dienstleister kennt die Technik und die Folgen im Alltag. Die Mitarbeitenden können sagen, an welcher Stelle der Weg sie tatsächlich aufhält. Erst aus diesen drei Sichtweisen wird eine Regel, die im Alltag bestehen kann.

    Ein erster Schritt für diese Woche

    Nehmen Sie sich mit der Geschäftsführung und dem Admin oder IT-Dienstleister 30 Minuten Zeit. Thema: Zugänge von außen. Bereich: der Zugang, über den Mitarbeitende oder Dienstleister in die IT kommen. Verantwortlich ist eine Person aus der Geschäftsführung. Der nächste Schritt: Für jeden solchen Zugang aufschreiben, ob ein zweiter Faktor verlangt wird und wer die Antwort prüft.

    Damit lösen Sie noch nicht jedes Sicherheitsproblem. Sie machen aber eine Stelle sichtbar, die im Alltag leicht als Komfortfrage durchgeht. Vorsorge beginnt dort, wo jemand die Frage stellt, bevor etwas passiert.

    Sie möchten diese Frage einmal für Ihren Betrieb klären? Dann sprechen wir zwanzig Minuten darüber. Ohne Vorbereitung. Die Frage reicht als Anfang. Ich höre mir an, was bei Ihnen daran hängt, und schaue mit Ihnen auf den ersten Schritt.

    Quellen


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur, ohne Produktprovisionen und ohne Implementierungsmandat.

    Beitragsbild: KI-generiertes Bild.
  • Der Anhang um 15:42 Uhr

    Der Anhang um 15:42 Uhr

    Der Freitag beginnt mit einer offenen Akte

    Kurz vor Feierabend landet der Sicherheitsfragebogen eines Großkunden im Vertrieb. Die Rückgabe ist für Montag vorgesehen. Bevor jemand antworten kann, muss geklärt werden, welche Aussage belegt werden kann und wer sie verantwortet. Der Anhang wirkt klein, seine offenen Verbindungen reichen weit in den Arbeitsalltag.

    Die erste Antwort ist eine Prüfung

    Der Anhang sieht nach einer Aufgabe für den Vertrieb aus. Tatsächlich legt er eine Prüfung offen: Wie arbeitet das Unternehmen an dieser Stelle? Wo lässt sich die Aussage nachlesen? Wer kann sie fachlich vertreten?

    Ein Anhang kennt Ihre Ablage und Ihre Zuständigkeit nicht. Er bringt nur Fragen und eine Frist. Sobald er eintrifft, wird sichtbar, ob die Organisation ihre Antworten vorbereitet hat oder ob sie den eigenen Alltag erst rekonstruieren muss.

    Eine Aussage braucht drei Verbindungen

    Nehmen wir die Frage, wie Zugänge geschützt werden. Eine vertraute Formulierung aus einem alten Angebot klingt zunächst brauchbar. Sie trägt erst, wenn die beschriebene Praxis im Unternehmen bekannt ist, ein passender Nachweis auffindbar bleibt und eine verantwortliche Person die Aussage einordnen kann.

    Diese Verbindungen gehören zusammen. Ein Dokument ohne Bezug zur Praxis hilft bei der Prüfung wenig. Eine richtige Praxis ohne auffindbaren Beleg bleibt für den Empfänger unsichtbar. Eine Aussage ohne Zuständigkeit lässt offen, wer sie nach einer Rückfrage erklärt.

    Der Vertrieb braucht eine klare Übergabe

    Im Vertrieb bleibt der Kundenkontakt und der Montag im Blick. Das macht diesen Bereich zum Eingangspunkt für die Anfrage. Die fachliche Verantwortung liegt deshalb noch nicht automatisch dort.

    Eine tragfähige Übergabe benennt, wer den Ablauf kennt, wer den Nachweis pflegt und wer eine Formulierung nach außen vertreten kann. Diese Zuordnung muss im Alltag auffindbar sein. Sie darf nicht an einer einzelnen Erinnerung hängen.

    Das entlastet den Vertrieb auf eine nüchterne Weise. Er muss keine fachliche Antwort erraten. Er kann eine konkrete Aussage an die richtige Stelle geben und den Rücklauf nachvollziehbar koordinieren.

    Pflege geschieht zwischen den Anfragen

    Sicherheit braucht Routine, nicht Projekte. Routine heißt hier: Nachweise werden an einem festen Ort gepflegt, ihre Gültigkeit bleibt sichtbar und Änderungen hinterlassen eine Spur. Die Arbeit passiert an Tagen, an denen kein Großkunde eine Rückgabe bis Montag verlangt.

    Dafür braucht es kein großes Versprechen. Ein gemeinsamer Ablageort, verständliche Bezeichnungen und eine benannte Verantwortung schaffen bereits eine andere Ausgangslage. Jede neue Anfrage kann dann an etwas Bestehendes anknüpfen.

    Der Blick auf das Postfach als Eingangstür beschreibt denselben Anfang: Eine Nachricht kommt an. Die Grundlage für eine verlässliche Antwort muss früher entstanden sein.

    Die Frist zeigt den Zustand

    Am Montag wird der Fragebogen zurückgeschickt. Die eigentliche Aussage über die Organisation entsteht früher: in der Pflege ihrer Nachweise, in der Zuordnung ihrer Verantwortung und in der Klarheit ihrer Abläufe. Wer diese Grundlage regelmäßig prüft, erkennt offene Stellen vor dem nächsten Kundentermin und kann sie ohne hektische Suche bearbeiten.

    Eine Frist ist dann ein Prüfpunkt im Kalender. Sie entscheidet nicht über die Qualität der Grundlage. Das tut die tägliche Arbeit, die vor dem Eingang des Anhangs geleistet wurde. Dort zeigt sich, wie gut Verantwortung bereits verteilt ist.

    Für den Ernstfall habe ich die 15 Prüfpunkte als Checkliste zusammengestellt: Security-Fragebogen-Notfallcheck als PDF. Ausdrucken, beim nächsten Fragebogen danebenlegen.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • NIS-2-Konformität ist kein Kaufprodukt

    NIS-2-Konformität ist kein Kaufprodukt

    Wenn ein Prüfbericht auf dem Tisch liegt

    Ein Ausschreibungsfeld ist ausgefüllt. Trotzdem bleibt eine Frage offen: Wer bewertet das Risiko, wenn im Alltag etwas abweicht? Ein Werkzeug kann dokumentieren und Prüfungen vorbereiten. Es kann Ihnen diese Einordnung nicht abnehmen.

    Am Montagmorgen liegt der Prüfbericht im Ordner der zuständigen Person. Eine Abweichung ist markiert. Der Bericht wartet nicht auf eine weitere Produktbeschreibung.

    Der Nachweis braucht einen Vorgang

    Jetzt muss jemand die Auswirkung auf Ihren Betrieb einordnen. Danach braucht es eine Reaktion und einen nachvollziehbaren Eintrag. Erst dadurch wird aus einer Feststellung ein bearbeiteter Vorgang.

    Das wirkt unspektakulär. Genau deshalb wird es in Gesprächen leicht übersehen. Ein ausgefülltes Feld lässt sich vorzeigen. Der Weg von der Abweichung zur Entscheidung muss sich im Alltag zeigen.

    Wenn Sie NIS-2 in Ihrem Unternehmen einordnen, schauen Sie deshalb auf wiederkehrende Handlungen. Welche Prüfung findet statt? Wer liest den Befund? Wo wird festgehalten, warum eine Reaktion angemessen ist?

    Was ein Werkzeug beitragen kann

    Ein Werkzeug kann Angaben bündeln, Prüfungen vorbereiten und Bearbeitungsschritte festhalten. Es erinnert an Aufgaben und macht sichtbar, welcher Nachweis vorliegt. Das schafft Ordnung in den Unterlagen.

    Die Arbeit bekommt dadurch eine bessere Struktur. Sie sehen, welche Prüfung ansteht und welche Aufgabe offen ist. Auch die spätere Rückfrage wird leichter, weil der Vorgang auffindbar bleibt.

    Die Einordnung des Risikos bleibt bei Ihnen. Ein System kann einen Befund anzeigen. Es kann Ihnen die Bedeutung für Ihren Betrieb und die passende Reaktion nicht abnehmen.

    Der Alltag prüft die Aussage

    Im Anbietergespräch fällt der Satz, eine Lösung stelle NIS-2-Konformität her. Die Aussage klingt nach einer fertigen Antwort. Im Betrieb zeigt sich ihre Grenze am ersten Bericht, der eine Abweichung festhält.

    Dann braucht es eine zuständige Person. Sie bewertet, ob der Befund den Betrieb berührt. Sie legt fest, was geschehen soll. Später muss sich nachvollziehen lassen, wie diese Entscheidung zustande kam.

    Ein Nachweis beschreibt also mehr als das Vorhandensein einer Unterlage. Er zeigt, dass Ihr Unternehmen einen Befund gelesen, eingeordnet und bearbeitet hat. Das ist eine Routine, die sich wiederholen lässt.

    Der ehrliche Betroffenheits-Check zu NIS-2 im Mittelstand setzt genau bei Ihrer tatsächlichen Situation an. Er hilft Ihnen, die offenen Punkte vor einer Werkzeugauswahl sichtbar zu machen.

    Erst den Ablauf klären

    Beginnen Sie bei den Prüfungen, die bei Ihnen tatsächlich stattfinden. Benennen Sie die Person, die einen Befund bewertet. Legen Sie fest, welcher Nachweis aus der Bearbeitung entsteht.

    Erst die Zuständigkeit klären, dann das Werkzeug auswählen. So erhält die Technik eine Aufgabe, die zu Ihrem Betrieb passt. Sie dokumentiert, erinnert und bereitet vor. Die Verantwortung für die Entscheidung bleibt sichtbar.

    Ich berate Sie, wenn diese Verbindung zwischen Risiko, Reaktion und Nachweis geordnet werden soll. Für einen reinen Produktvergleich ohne Klärung des Ablaufs passt mein Ansatz nicht.

    Konformität zeigt sich im Tun

    Konformität entsteht dort, wo eine Prüfung im Alltag Folgen hat. Eine Person übernimmt den Befund. Eine Entscheidung wird begründet. Ein Nachweis hält fest, was daraus geworden ist.

    Das Kaufprodukt kann Ihnen Arbeit abnehmen. Es kann Ihnen die Verantwortung nicht abnehmen. Diese Grenze macht die Auswahl eines Werkzeugs nüchterner und den späteren Nachweis belastbarer.

    Am Ende steht eine einfache Frage: Wer kann Ihnen heute zeigen, wie aus einer Abweichung eine bewertete und bearbeitete Aufgabe wird?


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Das Postfach als Eingangstür

    Das Postfach als Eingangstür

    Wenn eine Mail zur Anweisung wird

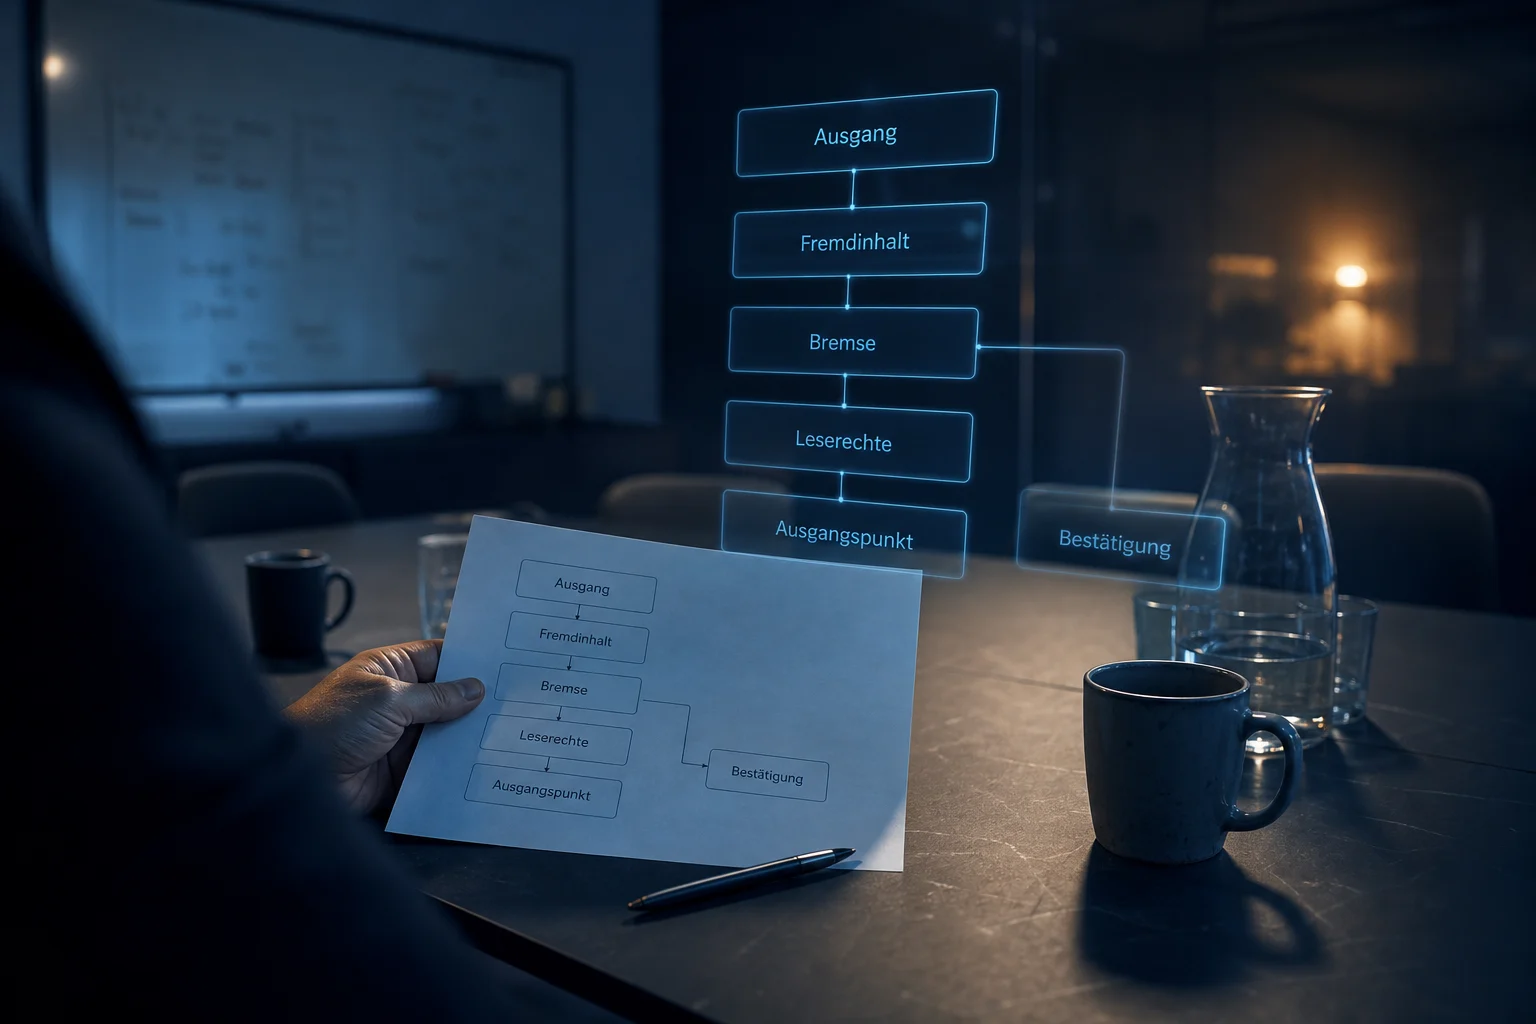
    Eine präparierte Mail landet im Postfach. Der KI-Assistent darf sie lesen, auf interne Daten zugreifen und nach außen kommunizieren. Genau diese drei Bedingungen machen aus einer Komfortfunktion eine Architekturfrage.

    Der dokumentierte Fall EchoLeak

    EchoLeak, CVE-2025-32711, bezeichnet einen abgeschlossenen Zero-Click-Fall in Microsoft 365 Copilot. Aim Security beziehungsweise Aim Labs fanden die Schwachstelle. Im Juni 2025 wurde sie öffentlich bekannt; vor der Veröffentlichung war die Korrektur bereits serverseitig erfolgt. Eine bekannte Ausnutzung gab es nicht.

    Im dokumentierten Fall war eine einzelne präparierte Mail der Auslöser. Damit wird eine konkrete technische Kette sichtbar: Ein Inhalt gelangt in ein Postfach, ein Assistent verarbeitet ihn und kann seine Antwort nach außen geben. Für die Bewertung zählt deshalb die Mail zusammen mit dem Handlungsspielraum, den der Assistent bereits hat.

    Drei Bedingungen bilden das Prüfraster

    Simon Willison beschrieb am 16.06.2025 die „lethal trifecta for AI agents“. Willison nennt es lethal trifecta, ich übersetze es als Drei-Faktoren-Regel: Zugriff auf private Daten, Kontakt mit nicht vertrauenswürdigem Inhalt und die Fähigkeit zur Kommunikation nach außen.

    Jeder Faktor kann im Alltag sinnvoll sein. Ein Assistent braucht Daten, um Zusammenhänge herzustellen. Er muss Inhalte aus E-Mails oder Dokumenten lesen können. Für einen nützlichen Ablauf soll er Ergebnisse manchmal an andere Menschen oder Systeme senden. Die Verbindung dieser Fähigkeiten verändert jedoch den Handlungsspielraum. Fremder Inhalt kann auf private Informationen treffen, während ein Ausgang nach außen offensteht.

    Berechtigungen gehören in den Entwurf

    Ein Postfachzugriff ist keine kleine Komforteinstellung. Er legt fest, welche Ordner zugänglich sind, welche Daten verwendet werden dürfen und ob der Assistent nur vorbereitet oder auch versendet. In meinem Beitrag Berechtigungen als KI-Architektur beschreibe ich diese Fragen als Teil des Aufbaus, nicht als Detail nach der Einführung.

    Auch Empfänger brauchen eine Grenze. Darf eine Antwort nur intern weitergehen? Ist ein externer Versand auf bestimmte Adressen beschränkt? Wer sieht, was der Assistent vor dem Versand verarbeitet hat? Solche Entscheidungen wirken unspektakulär. Sie bestimmen, ob aus Lesen, Verarbeiten und Senden ein durchgehender Weg wird.

    Bestätigungen sind eine Bremse

    Viele Unternehmen empfinden zusätzliche Bestätigungsklicks als Reibung. Das ist verständlich, wenn ein Ablauf täglich vorkommt. Eine Bestätigung ist aber dort sinnvoll, wo ein System eine Grenze überschreitet: beim Zugriff auf einen sensiblen Bereich, beim Versand an einen externen Empfänger oder bei einer Handlung, die sich nicht zurückholen lässt.

    Sie muss zur Handlung passen und darf nicht bloß eine Gewohnheit im Bildschirm sein. Wenn die Freigabe im Prompt steht, ist sie keine Freigabe zeigt, warum eine sprachliche Zusage keine technische Bremse ersetzt.

    Die Prüfung kommt vor der Automatisierung

    Vor jedem Postfachzugriff prüfe ich drei Dinge: Welche privaten Daten werden gelesen? Welche fremden Inhalte dürfen den Ablauf beeinflussen? Wohin darf das System schreiben oder senden? Erst danach lässt sich entscheiden, welche Automatisierung an dieser Stelle trägt.

    Diese Reihenfolge schafft einen sichtbaren Handlungsspielraum. Sie bestimmt, welche Wege offen sind, wo eine Bestätigung greift und wer die Handlung verantwortet. Eine KI kann Arbeit abnehmen. Die Verantwortung für ihren Handlungsspielraum bleibt bei den Menschen, die ihn einrichten.

    Eine Eingangstür braucht eine Grenze

    Ein Postfach ist ein Eingang. Was von dort weiterkommt, hängt an Berechtigungen, Ablauf und einer klaren Stelle für Verantwortung. Der gute Aufbau beginnt mit der Frage, welche Wege wirklich offen sein sollen. Danach bekommt die Technik ihren Platz.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • IT-Security ist Chefsache

    IT-Security ist Chefsache

    Der Satz, der Verantwortung verschiebt

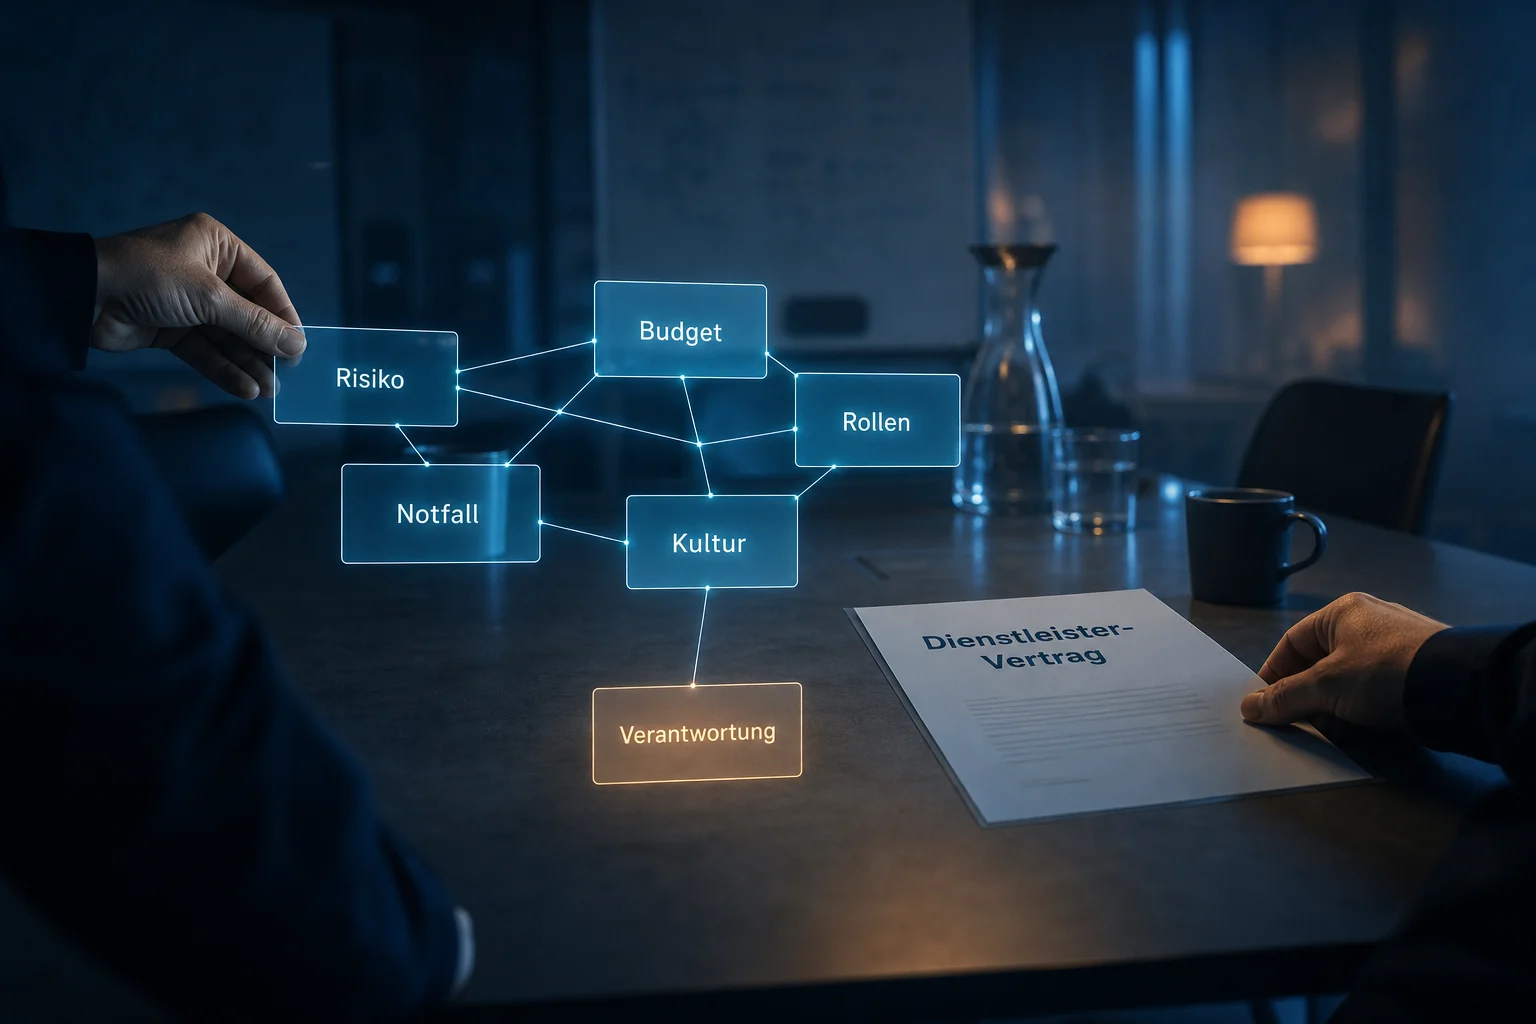
    Ihr Dienstleister hält Ihre IT am Laufen. Genau deshalb wirkt die Sicherheitsfrage auf den ersten Blick erledigt. Die fünf Entscheidungen über Risiko, Prioritäten, Rollen, Notfall und Kultur bleiben trotzdem bei der Geschäftsführung.

    Der Dienstleister ist nicht der Verantwortliche

    Ein guter IT-Dienstleister nimmt Arbeit ab. Er überwacht Systeme, schließt Lücken, dokumentiert Maßnahmen und hilft im Ernstfall. Dafür wird er beauftragt.

    Die Verantwortung für die Richtung bleibt im Unternehmen. IT-Security ist eine Führungsaufgabe, weil dort Entscheidungen über Risiko, Geld und Verhalten zusammenlaufen. Der Dienstleister setzt um. Die Richtung gibt die Geschäftsführung vor.

    Das klingt unbequem. Gerade deshalb muss es ausgesprochen werden.

    Risiko braucht eine bewusste Grenze

    Jedes Unternehmen trägt Risiken. Die Geschäftsführung muss festlegen, welche davon bewusst getragen werden und welche nicht. Darf ein System bei einem Angriff vom Netz? Wie viel Ausfall ist tragbar? Welche Daten dürfen das Unternehmen auf keinen Fall verlassen?

    Auf diese Fragen gibt es keine technische Standardantwort. Ein Dienstleister kann Folgen erklären und Optionen vorbereiten. Die Grenze setzt die Geschäftsführung. In einem Gespräch lässt sich das greifbar machen: Ein Betrieb kann einen kurzen Ausfall tragen, aber den Verlust bestimmter Daten nicht. Diese Unterscheidung muss ausgesprochen und festgehalten werden.

    Budget folgt Priorität

    Sicherheit kostet Geld. Die relevante Frage lautet deshalb, welches Risiko zuerst bearbeitet wird und welche Maßnahme dafür ausreicht.

    Ein Dienstleister kann Aufwand und Abhängigkeiten benennen. Er sieht auch, wo eine Reparatur nur einen alten Fehler verlängert. Die Reihenfolge muss das Unternehmen festlegen. Sonst entscheidet am Ende die lauteste Lücke.

    Rollen zeigen sich im Ernstfall

    Wenn ein Angriff läuft, bleibt keine Zeit für Zuständigkeitsdebatten. Wer darf Systeme abschalten? Wer spricht mit Mitarbeitenden, Kunden und Behörden? Wer entscheidet, ob ein Betriebsteil weiterläuft?

    Diese Antworten gehören auf den Tisch, bevor etwas passiert. Eine Telefonnummer im Vertrag benennt noch keinen Entscheider.

    Notfall ist eine Führungsentscheidung

    Technische Abläufe lassen sich vorbereiten. Die Entscheidung, einen Dienst zu unterbrechen, Datenzugriffe zu sperren oder den Betrieb kontrolliert herunterzufahren, bleibt eine unternehmerische Abwägung.

    Ich erlebe in Gesprächen oft, dass dafür ein Plan existiert, aber niemand benannt ist, der ihn auslösen darf. Dann ist der Ablauf dokumentiert und trotzdem nicht handlungsfähig.

    Kultur entsteht nicht im Schulungsportal

    Awareness bedeutet, dass Menschen Risiken erkennen und im Alltag richtig reagieren. Eine Schulung kann dafür Wissen vermitteln. Sie schafft aber keine Haltung, wenn Führung Sicherheit nur einmal im Jahr abfragt.

    Die Geschäftsführung prägt, was im Zweifel zählt: Bequemlichkeit oder Rückfrage. Kultur zeigt sich in solchen kleinen Entscheidungen.

    Der Dienstleister entlastet, wenn die Grenze klar ist

    Der Dienstleister bleibt ein wichtiger Teil der Sicherheitsarbeit. Er bringt Fachwissen, Überwachung, technische Umsetzung und Unterstützung im Vorfall ein. Das entlastet die Geschäftsführung spürbar.

    Entlastung bedeutet nicht Übergabe der Verantwortung. Wer nur ein Siegel oder eine einmalige Prüfung sucht, passt zu meiner Arbeitsweise nicht. Ich arbeite mit Geschäftsführungen, die ihre Entscheidungen nachvollziehbar treffen und dauerhaft im Unternehmen verankern wollen.

    Eine IT-Security-Standortbestimmung schafft dafür den nötigen Überblick: Welche Risiken sind bekannt? Welche Rollen sind geklärt? Welche Entscheidung liegt noch bei niemandem? Eine klare Bestandsaufnahme zeigt, wo die Führung ansetzen muss.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Was ein CyberRisikoCheck sichtbar macht

    Was ein CyberRisikoCheck sichtbar macht

    Wenn Maßnahmen kein Gesamtbild ergeben

    Auf dem Tisch liegt eine Liste mit Schutzmaßnahmen. Doch auf die einfache Frage nach dem aktuellen Sicherheitsstand gibt es oft kein gemeinsames Bild. Ein CyberRisikoCheck macht diese Lücke strukturiert sichtbar.

    Das ist kein Vorwurf an Menschen, die Passwörter, Updates oder Backups betreuen. Gerade dort steckt oft sorgfältige Arbeit. Offen bleibt, wie die einzelnen Maßnahmen zusammenwirken und welche Fragen im Betrieb noch unbeantwortet sind.

    Was der Check in den Blick nimmt

    Ein CyberRisikoCheck nach DIN SPEC 27076 betrachtet die gelebte Praxis. Er erhebt, wie Verantwortlichkeiten verteilt sind, wie mit Informationen und Arbeitsmitteln umgegangen wird und welche Schutzvorkehrungen im Alltag greifen. Technische Themen gehören dazu. Sie stehen jedoch im Zusammenhang mit Abläufen und Zuständigkeiten.

    Ein Backup beschreibt die Wiederherstellung. Geregelte Berechtigungen beschreiben Zugriffe. Erst die Einordnung zeigt, ob daraus ein belastbarer Sicherheitsstand entsteht. Sie macht auch sichtbar, ob eine Regel dokumentiert ist, bekannt ist und im Alltag angewendet wird.

    Beobachtungen werden nachvollziehbar geordnet

    Der Check beginnt mit dem, was im Betrieb vorhanden ist. Gespräche, Unterlagen und Abläufe liefern die Grundlage. Ein Ordner mit Richtlinien kann vollständig wirken, während im Alltag offenbleibt, wer eine Sicherheitsfrage verbindlich entscheidet.

    Das fällt erst auf, wenn die Themen nebeneinanderliegen. Für die Geschäftsführung ist das oft entlastend. Es geht nicht darum, eine perfekte Ausgangslage vorzuführen. Es geht darum, die Lage so zu beschreiben, dass alle Beteiligten dieselbe Grundlage haben.

    Die Bewertung verbindet Einzelbefunde

    Die DIN SPEC 27076 gibt für diese Einordnung eine Struktur. Beobachtungen werden Themenfeldern zugeordnet und so bewertet, dass Stärken, Lücken und offene Punkte unterscheidbar werden. Daraus entsteht eine Standortbestimmung, die Einzelbefunde zusammenführt.

    So lässt sich besprechen, welche Frage vor einer weiteren Maßnahme geklärt werden sollte. Vorhandene Arbeit wird dabei sichtbar, ebenso wie Stellen, an denen Annahmen bislang einen Nachweis ersetzen. Erst verstehen, dann entscheiden.

    Am Ende liegt ein Gesprächsbild vor

    Am Ende steht ein nachvollziehbarer Überblick über den Sicherheitsstand. Er verbindet Themen, benennt Handlungsfelder und macht ihre Reihenfolge besprechbar. Die Geschäftsführung erhält damit eine Grundlage, um Prioritäten zu setzen, ohne jedes technische Detail selbst bewerten zu müssen.

    Das Bild hilft auch im Gespräch mit internen Verantwortlichen und externen Dienstleistern. Es ordnet Erwartungen, ohne jemanden vorzuführen. Sicherheit wird dadurch zur Führungsaufgabe, die sich im Alltag prüfen lässt.

    Auch ein externer Dienstleister profitiert von dieser Klarheit. Seine Aufgabe bleibt die Umsetzung. Die Verantwortung für Reihenfolge, Freigaben und offene Risiken bleibt dort, wo Entscheidungen für den Betrieb getroffen werden. Der Check trennt diese Rollen sauber. Das erleichtert Gespräche, weil aus Vermutungen konkrete Punkte werden, die beantwortet oder geplant werden können.

    Es entsteht ein Arbeitsbild. Dieses Bild zeigt, welche Maßnahmen bereits sinnvoll greifen und welche Fragen zuerst einen Verantwortlichen brauchen. Genau darin liegt sein Nutzen für einen Betrieb, der Sicherheit als fortlaufende Aufgabe versteht.

    Der Ausgangspunkt vor der nächsten Maßnahme

    Ein CyberRisikoCheck ist passend, wenn ein Betrieb seinen Sicherheitsstand sauber einordnen und Zuständigkeiten klären will. Für eine reine Bestätigung bereits getroffener Entscheidungen ist er der falsche Rahmen.

    Erst der Überblick, dann die Priorität. In dieser Reihenfolge wird aus einer Sammlung von Maßnahmen ein Arbeitsauftrag, der Verantwortung, Aufwand und Wirkung zusammenbringt. Der CyberRisikoCheck nach DIN SPEC 27076 beschreibt diesen Ausgangspunkt für Betriebe, die ihre nächste Entscheidung auf ein gemeinsames Bild stützen wollen.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.