Zum Inhalt springen

Erstgespräch kostenfrei — 20 Minuten, unverbindlich, ohne Vorbereitung.

Termin wählen

Kategorie: IT-Security

  • Die Antwort ohne Gültigkeitsdatum

    Die Antwort ohne Gültigkeitsdatum

    Die Antwort vom letzten Jahr

    Der Sicherheitsfragebogen liegt auf dem Tisch, die Frist läuft am Freitag ab. Eine Kollegin hat die Antworten aus dem Vorjahr geöffnet und will sie übernehmen. Bei der Frage nach Datensicherung steht ein klares Ja. Die Antwort wirkt beruhigend, bis jemand fragt: Wer hat das damals geprüft?

    Diese Frage ist keine Schikane. Sie trennt eine Aussage von einem Nachweis. Eine richtige Antwort ist notwendig, aber sie ersetzt keinen Nachweis.

    Vier Angaben machen eine Antwort belastbar

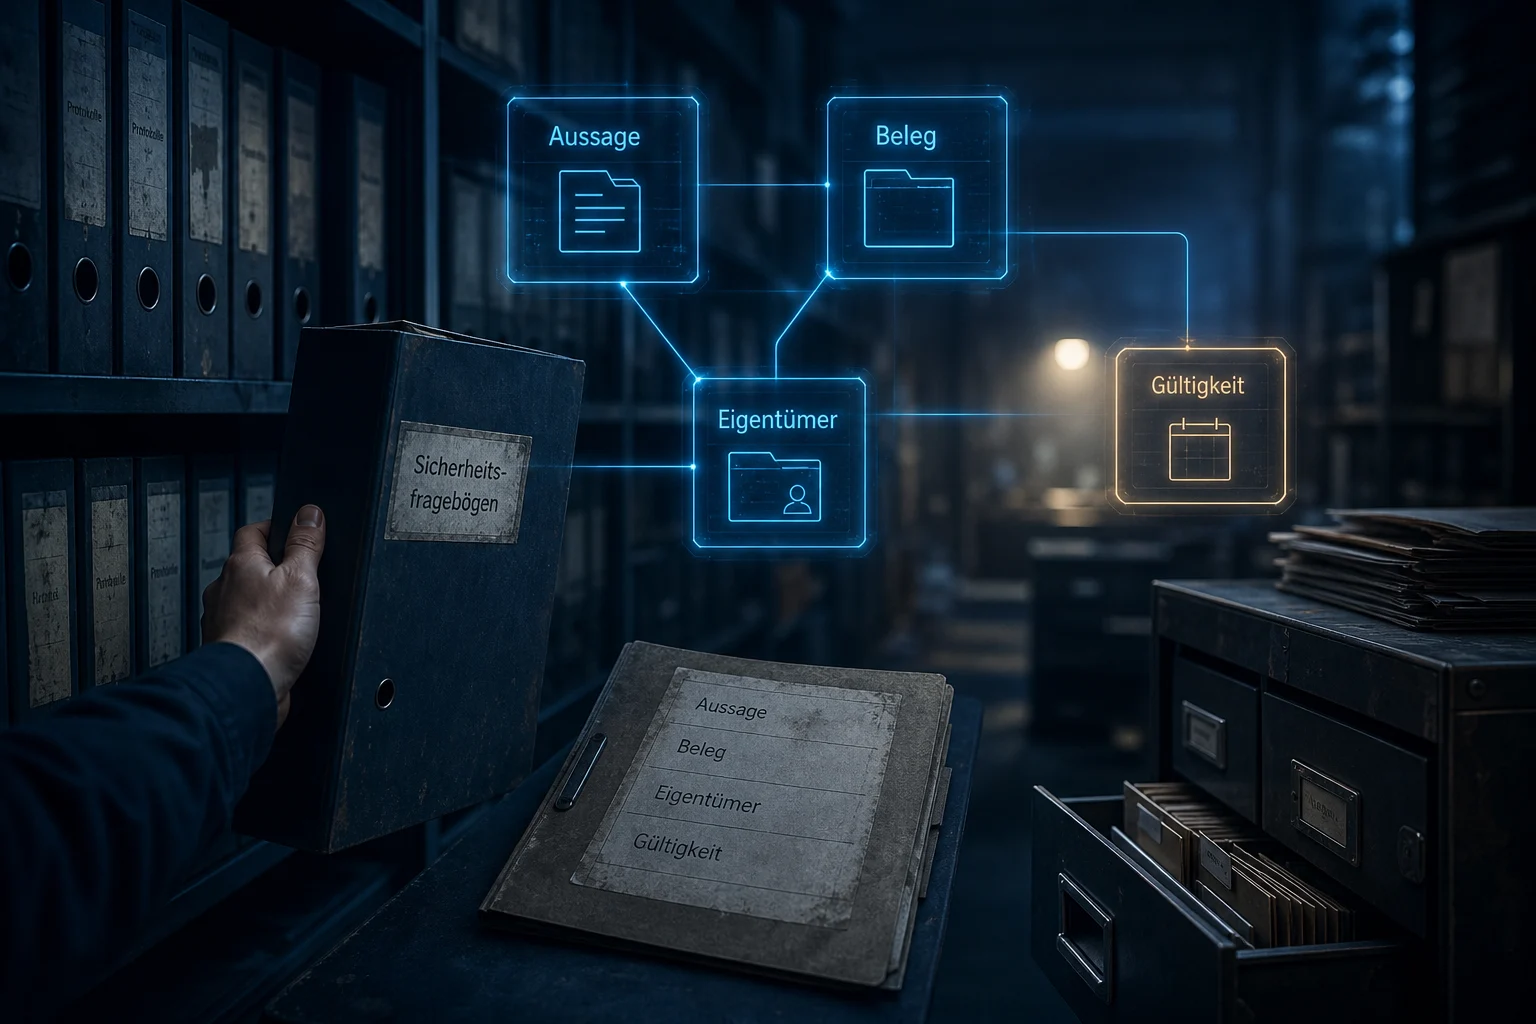
    Für jede Aussage im Fragebogen braucht es vier Dinge: den Wortlaut der Aussage, den Beleg, einen Eigentümer und ein Gültigkeitsdatum. Der Beleg kann eine dokumentierte Prüfung, ein Protokoll oder eine Freigabe sein. Der Eigentümer ist die Person, die weiß, ob die Aussage noch stimmt. Das Gültigkeitsdatum markiert, wann sie erneut angesehen werden muss.

    Ohne diese Kette bleibt auch ein korrektes Ja nur eine Momentaufnahme. Es kann heute noch stimmen und morgen schon überholt sein.

    Der Wechsel eines Dienstleisters verändert die Antwort

    Nehmen wir die Frage, ob Sicherungen regelmäßig geprüft werden. Im vergangenen Jahr hat der externe Dienstleister die Wiederherstellung getestet und das Ergebnis dokumentiert. Inzwischen ist der Vertrag gewechselt. Die Sicherungen laufen weiter, aber niemand hat festgehalten, wer den nächsten Test veranlasst und wo dessen Ergebnis liegt.

    Die alte Antwort war nicht falsch. Sie hat nur ihr Gültigkeitsdatum verloren. Genau dort beginnt ein Risiko, das man im ausgefüllten Fragebogen nicht sieht.

    Sicherheit braucht einen wiederkehrenden Blick

    Das BSI beschreibt IT-Grundschutz als systematisches Vorgehen über technische, organisatorische, infrastrukturelle und personelle Aspekte. Ein Fragebogen kann davon einen Ausschnitt abfragen. Er ersetzt nicht die Routine, mit der Verantwortliche prüfen, ob ihre Aussagen noch tragen. Auch ein CyberRisikoCheck nach DIN SPEC 27076 beginnt mit einem nachvollziehbaren Blick auf den tatsächlichen Stand.

    Erst Aussage und Beleg zusammenführen, dann Eigentümer und Termin festlegen. Nicht umgekehrt. So wird aus der jährlichen Hektik vor einer Kundenanfrage eine Pflegeaufgabe im Alltag.

    Verantwortung lässt sich nicht weiterreichen

    Ein Dienstleister kann Tests durchführen und Unterlagen liefern. Die Verantwortung für die Antwort im Namen des Unternehmens bleibt bei demjenigen, der sie abgibt. Das ist kein Misstrauen gegenüber dem Dienstleister. Es ist eine saubere Rollenverteilung.

    Ich sehe regelmäßig, wie viel Druck ein Fragebogen auslösen kann, wenn diese Rollen erst kurz vor Ablauf einer Frist geklärt werden. Das betrifft selten nur eine einzelne Antwort. Häufig fehlt die Verbindung zwischen Nachweis, Zuständigkeit und nächster Prüfung an mehreren Stellen.

    Eine gepflegte Nachweiskette schafft Ruhe

    Wer einen Fragebogen nur einmal ausfüllt und ablegt, sucht beim nächsten Mal wieder von vorn. Wer die vier Angaben mitführt, erkennt dagegen, welche Aussagen geprüft werden müssen und wer sie beantworten kann. Dafür braucht es kein neues Tool. Es braucht eine überschaubare Struktur und die Bereitschaft, sie zu pflegen. IT-Security wird so zur Aufgabe, die im Alltag nachvollziehbar bleibt.

    Das passt nicht zu der Erwartung, mit einem einmaligen Häkchen dauerhaft fertig zu sein. Es passt zu Unternehmen, die Zusagen gegenüber Kunden nachvollziehbar vertreten wollen.

    Eine Antwort gewinnt nicht durch ihre Formulierung an Gewicht. Sie gewinnt durch den Nachweis, der hinter ihr steht.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Wer liest bei Ihnen die Meldungen

    Wer liest bei Ihnen die Meldungen

    Die Warnung liegt da, aber niemand öffnet sie

    Montagmorgen, kurz vor neun. Auf dem Bildschirm eines Dienstleisters steht eine Warnung: Eine Anmeldung ist ungewöhnlich. Die Meldung ist nicht verschwunden. Sie liegt in einer Liste. Im Unternehmen weiß später niemand, wer diese Liste öffnet und was danach im Unternehmen geschehen soll.

    Das ist selten ein Versäumnis eines einzelnen Menschen. In vielen Betrieben sind Schutzprogramme eingerichtet, Berichte aktiv und Warnungen per E-Mail zugestellt. Trotzdem bleibt eine einfache Frage offen: Wer liest sie, wenn die zuständige Person nicht erreichbar ist?

    Ein System braucht eine zugeordnete Aufgabe

    Eine Warnung wird erst wirksam, wenn jemand ihre Bedeutung einordnet, bei Bedarf handelt und weiß, wen er informiert. Ohne diese Zuordnung erzeugt das System Information, aber keine Reaktion.

    Oft beginnt dann die Suche nach einem weiteren Werkzeug. Vielleicht sortiert es Meldungen besser oder zeigt sie auffälliger an. Das kann sinnvoll sein. Es beantwortet aber nicht die Frage, wer am Ende hinsieht.

    Drei Namen reichen als Anfang

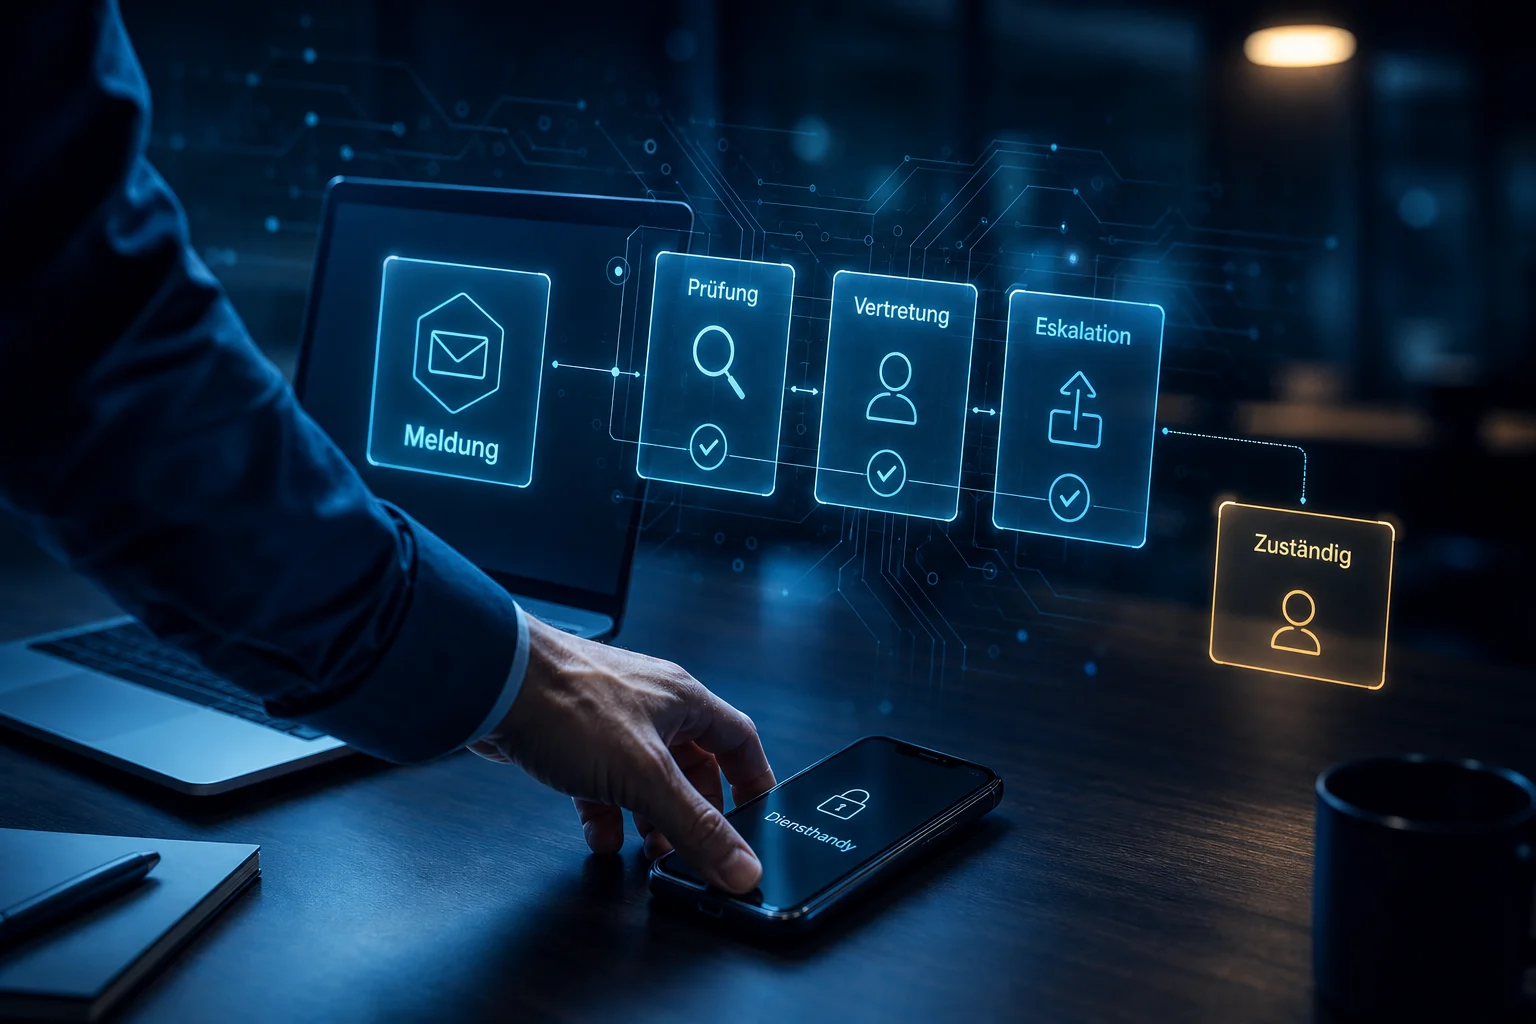
    Für den ersten Schritt braucht es keinen langen Prozess. Halten Sie drei Namen fest: Wer liest die Meldungen? Wer vertritt diese Person? Wen informiert sie, wenn eine Meldung nicht warten kann?

    Das klingt klein und wird deshalb leicht vertagt. Die Geschäftsführung hat andere Themen, die IT wird betreut, und die Listen bleiben meist ruhig. Ich kenne diese Lage aus Gesprächen. Gerade in einem ruhigen Alltag muss die Zuständigkeit feststehen, damit sie im unruhigen Moment nicht gesucht werden muss.

    Erst Verantwortung klären, dann Technik bewerten

    Öffnen Sie die letzten Meldungen Ihres vorhandenen Systems. Prüfen Sie nicht zuerst, ob jede Einstufung technisch genau passt. Fragen Sie: Wer hat sie gelesen? Wer hätte am Freitagabend reagiert? Wo steht der Ablauf für eine Vertretung?

    Fallen darauf keine Namen, liegt die Arbeit vor dem nächsten Einkauf. Erst Verantwortung klären, dann Technik bewerten. Nicht umgekehrt. Dokumentieren Sie das so, dass Vertretung und Geschäftsführung es auch in sechs Monaten verstehen. Ein klarer Satz in einem gemeinsamen Arbeitsdokument genügt als Start.

    Der Dienstleister kann Aufgaben übernehmen

    Ein externer Dienstleister kann vertraglich festgelegte Aufgaben übernehmen: Meldungen beobachten, Regeln anpassen, einen vereinbarten Bereitschaftsweg bedienen oder bei einem Vorfall reagieren. Das darf und soll konkret beschrieben sein.

    Intern muss trotzdem klar sein, wer Prioritäten setzt, welche Folgen ein Risiko für den Betrieb haben darf und wer Entscheidungen freigibt. Diese Unternehmens- und Entscheidungsverantwortung braucht einen Namen im Haus. Eine klare IT-Sicherheitsbetrachtung trennt die operativen Aufgaben des Dienstleisters von den internen Entscheidungen. Das macht die Zusammenarbeit verlässlicher, weil Erwartungen ausgesprochen sind.

    Routine macht aus Meldungen Schutz

    Ein kurzer fester Termin für offene Meldungen, eine benannte Vertretung und ein bekannter Eskalationsweg machen Sicherheit im Alltag handhabbar. Kein neues Dashboard ersetzt diese Routine.

    Eine benannte Rolle braucht keine neue Abteilung. In einem kleineren Betrieb kann sie bei einem Mitglied der Geschäftsführung liegen und durch den Dienstleister unterstützt werden. In einem größeren Haus kann sie bei der IT oder einer beauftragten Person liegen. Die Stellenbezeichnung ist zweitrangig. Es muss nur klar sein, wer liest, wer entscheidet und wer im Ernstfall informiert wird.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Die Firewall mit Werkseinstellungen

    Die Firewall mit Werkseinstellungen

    Die Firewall läuft seit Jahren, nur niemand schaut hin

    Im Technikschrank hängt eine Firewall mit blinkenden Lämpchen. Sie wurde beim Einzug eingebaut, der Internetzugang funktioniert, also verschwindet sie aus dem Blick. Erst wenn ein Kunde nach Sicherheitsmaßnahmen fragt oder ein Vorfall durchs Haus geht, wird aus dem unauffälligen Kasten wieder ein Thema.

    Das ist verständlich. Im Alltag fordert eine Firewall keine Aufmerksamkeit ein. Sie erinnert niemanden daran, ihre Regeln zu prüfen, Warnungen zu lesen oder Zugänge aufzuräumen. Gerade deshalb wird sie leicht mit Schutz verwechselt.

    Werkseinstellungen sind ein Anfang, keine Betreuung

    Eine Firewall mit Werkseinstellungen braucht Betreuung. Sie wurde noch nicht auf den eigenen Betrieb eingestellt. Welche Verbindungen braucht die Produktion? Welche Zugänge dürfen von außen erreichbar sein? Wer erhält Meldungen und entscheidet, was daraus folgt?

    Diese Fragen stehen nicht auf dem Karton. Sie entstehen aus dem Arbeitsalltag. Wer sie nicht beantwortet, überlässt die Schutzwirkung einer Ausgangslage, die der Hersteller für viele verschiedene Betriebe angelegt hat.

    Warnungen helfen nur mit einem festen Blick darauf

    Viele Systeme melden Auffälligkeiten. Das ist sinnvoll, doch eine Meldung schützt niemanden, solange sie in einem Postfach liegt, das keiner öffnet. Ihre Firewall hat noch nie auf eine Warnung reagiert. Das muss ein Mensch tun.

    Ich sehe oft eine ungeklärte Zuständigkeit. Der externe Dienstleister kann die Technik betreuen. Die Verantwortung dafür, dass Meldungen bewertet und Regeln überprüft werden, bleibt trotzdem im Betrieb. Dienstleistung ersetzt keine Zuständigkeit.

    Der erste Handgriff ist eine Bestandsaufnahme

    Der erste Handgriff ist ein Blick auf die vorhandene Firewall: Wer hat Zugriff? Wann wurden die Regeln zuletzt angepasst? Wohin gehen die Warnungen? Gibt es eine feste Person, die regelmäßig nachsieht und bei Auffälligkeiten handeln darf?

    Dieser Blick schafft einen klaren Ausgangspunkt für die weitere Arbeit. Er zeigt, welche Zugänge noch gebraucht werden, welche Regeln aus früheren Abläufen stammen und wo eine Meldung wartet. Dann bekommt die Prüfung einen festen Rahmen. Die Geschäftsführung muss nicht jede Einstellung selbst verstehen. Sie muss aber wissen, wer welche Aufgabe übernimmt und woran sichtbar wird, dass sie erledigt wurde.

    Ein Beispiel aus dem Betriebsalltag

    Ein Mitarbeiter arbeitet gelegentlich von zu Hause. Dafür wurde vor Jahren ein Zugang eingerichtet. Inzwischen hat sich die Arbeitsweise geändert, die damalige Regel besteht aber weiter. Niemand hat sie gelöscht, weil niemand mehr wusste, warum sie angelegt wurde.

    Genau solche Regeln sammeln sich an. Jede für sich wirkt harmlos. Zusammen machen sie den Überblick schwer. Eine regelmäßige Prüfung fragt deshalb, ob die Firewall aktiv ist und ob ihre Regeln noch zum Betrieb passen.

    Sicherheit braucht einen wiederkehrenden Ablauf

    IT-Security ist kein Zustand. Sie ist eine Disziplin. Sie zeigt sich in festen Terminen, klaren Verantwortlichkeiten und der Bereitschaft, alte Ausnahmen wieder anzufassen.

    Wer die vorhandene Technik nachvollziehbar betreiben will, braucht einen Ablauf, der auch im normalen Arbeitsmonat trägt. Die Grundlagen dazu beschreibt auch die Seite IT-Security; für eine strukturierte Einordnung gibt es den CyberRisikoCheck nach DIN SPEC 27076.

    Am Ende muss die Firewall nicht beeindrucken. Sie muss zu dem Betrieb passen, den sie schützen soll.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • Berechtigungen als KI-Architektur

    Berechtigungen als KI-Architektur

    Der Zugriff beginnt vor dem ersten Prompt

    Am Montagmorgen richtet ein Mitarbeiter einen neuen KI-Assistenten ein. Das Konto ist erstellt, die erste Frage auch: Darf das System die Projektordner auswerten? Wenige Minuten später soll die Anwendung auf Dateien, E-Mails und Kundendaten zugreifen. An dieser Stelle beginnt die Architektur, nicht erst bei der Auswahl des Modells.

    Eine KI ist kein neutraler Zusatz. Sie ist ein neuer Weg zu Daten. Wer die Rechte vorher nicht klärt, baut eine Abkürzung in sein Zugriffskonzept.

    Das Konto bestimmt den Datenraum

    Die erste Einrichtung läuft häufig über das Konto einer Person, die ohnehin Zugriff auf vieles hat. Das wirkt praktisch. Für die KI heißt das: Sie sieht, was dieses Konto sehen darf. Auch dann, wenn die konkrete Aufgabe nur eine Projektablage betrifft.

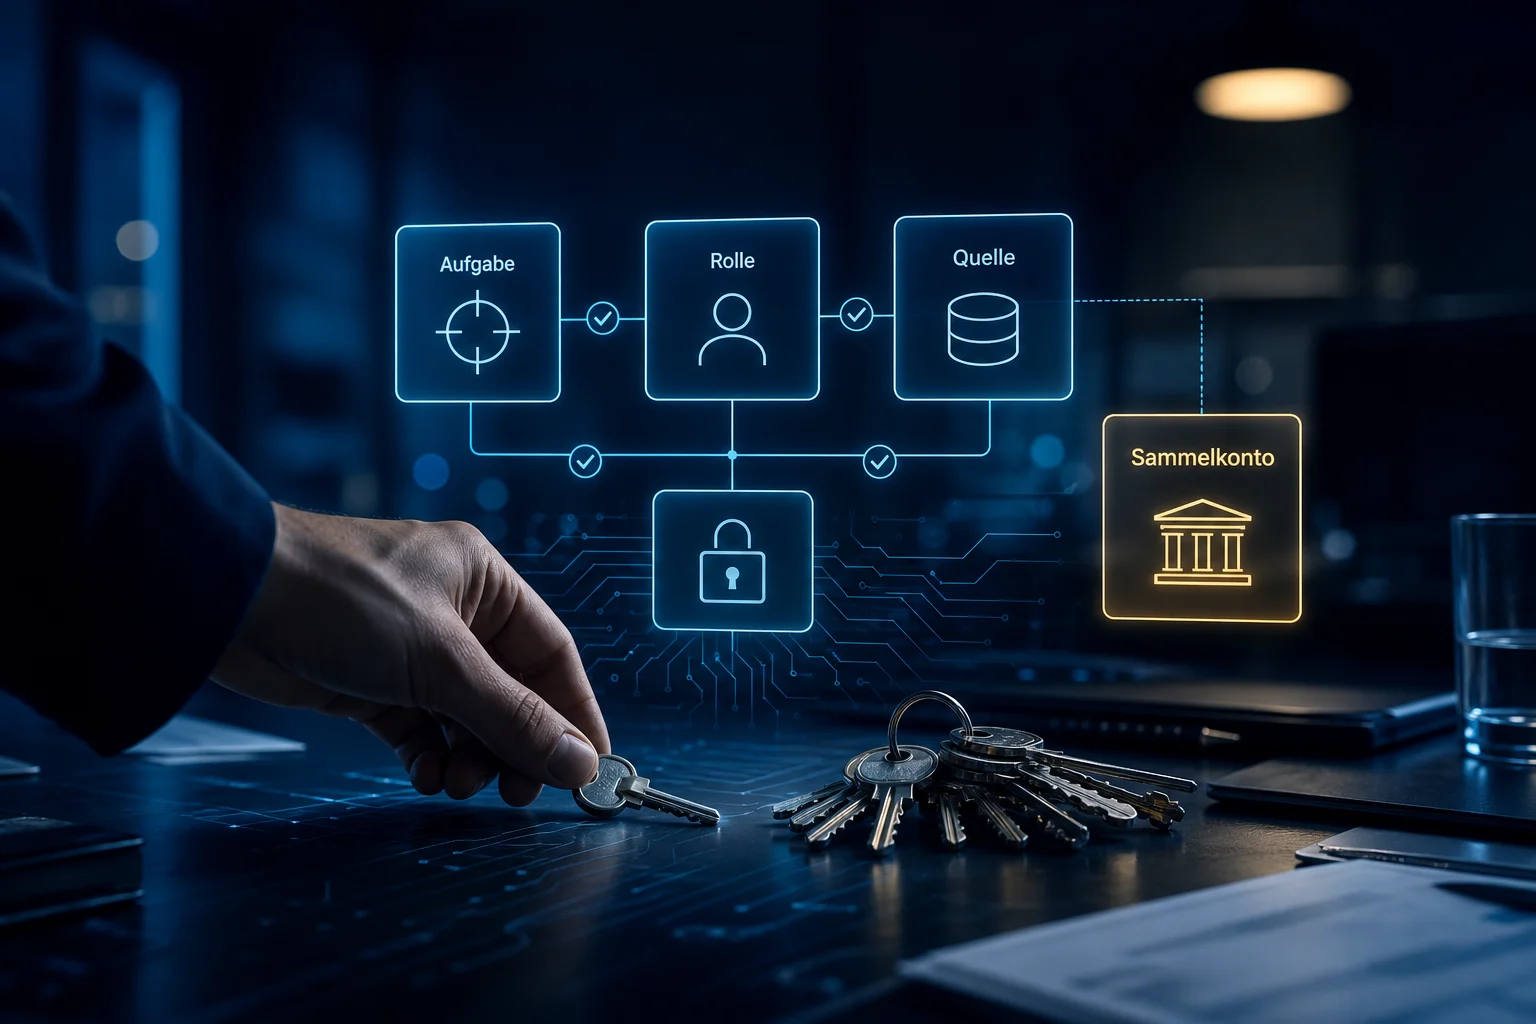
    Die passende Frage lautet: Welche Daten braucht diese Aufgabe? Ein Assistent, der Angebote zusammenfasst, braucht keinen Blick in Personalakten. Ein Werkzeug für den Vertrieb braucht keinen Zugang zu internen Kalkulationen. Ein weitreichendes Konto spart keine Arbeit. Es verschiebt nur die Prüfung auf später.

    Quellen brauchen einen klaren Zweck

    KI-Anwendungen verbinden sich selten nur mit einer Datei. Sie greifen auf SharePoint, Teams, E-Mail-Postfächer oder Fachanwendungen zu. Jede Verbindung erweitert den Bereich, aus dem Antworten entstehen. Das ist sinnvoll, wenn dieser Bereich bewusst gewählt wurde.

    Ich höre in Gesprächen oft eine sauber beschriebene Funktion und nur einen beiläufigen Satz zu den Datenquellen. Das ist nachvollziehbar, denn der sichtbare Nutzen steht im Vordergrund. Die Verantwortung liegt jedoch auch in den Fragen dahinter: Aus welcher Quelle darf eine Antwort kommen? Welche Ordner bleiben außen vor? Wer darf eine Verbindung ändern?

    Freigaben sind mehr als Berechtigungen

    Eine Berechtigung ist notwendig, aber ersetzt keine Freigabe. Das gilt besonders, wenn eine KI Informationen zusammenführt, die bisher getrennt lagen. Ein Mitarbeiter darf zwei Ablagen einzeln öffnen. Daraus folgt nicht automatisch, dass ein Assistent beide Inhalte für eine neue Auswertung verbinden soll.

    Ein Projektteam möchte zum Beispiel aus Besprechungsnotizen eine Übersicht offener Punkte erstellen. Ein eigener Bereich mit freigegebenen Notizen passt zu dieser Aufgabe. Werden stattdessen persönliche Notizbücher eingebunden, erscheinen Themen in der Auswertung, die dort nie hingehörten. Die Technik macht keinen Fehler. Sie folgt dem Zugriff, den man ihr gegeben hat.

    Rollen halten Ausnahmen sichtbar

    Sonderrechte entstehen gern unter Zeitdruck. Eine Person braucht etwas, ein Zugang wird erweitert, später erinnert sich niemand mehr daran. Bei KI-Anwendungen fällt das stärker ins Gewicht, weil eine einzelne Anbindung viele Inhalte berühren kann.

    Erst die Aufgabe beschreiben, dann die Rolle festlegen. Eine Rolle zeigt, wer welche Quelle für welchen Zweck nutzen darf. Sie lässt sich prüfen, anpassen und wieder entziehen. Ein Sammelkonto mit weitreichenden Rechten lässt sich dagegen schwer erklären, wenn später jemand nachfragt.

    Ein kleiner Pilot braucht kleine Rechte

    Ein Pilot darf klein sein. Seine Berechtigungen sollten es ebenfalls sein. Wenn der Nutzen klar ist, können Sie den Zugriff gezielt erweitern. So bleibt nachvollziehbar, welche Entscheidung zu welcher Datenfreigabe geführt hat.

    Der KI-Pilot ohne Betriebsmodell zeigt, warum ein überzeugender Test noch keinen geregelten Betrieb schafft. Eine KI-Standortbestimmung ordnet Aufgaben, Quellen und Verantwortlichkeiten, bevor neue Verbindungen entstehen. Gute KI-Architektur beginnt mit einem Zugriff, der so klein bleibt, wie die Aufgabe es erlaubt.


    Michael Höner ist IT-Architekt und strategischer Sparringspartner für den Mittelstand. Er berät Unternehmen in NRW und bundesweit zu IT-Sicherheit, KI-Verantwortung und digitaler Architektur — ohne Produktprovisionen, ohne Implementierungsmandat.

  • MID‑Digitale Sicherheit: IT‑Sicherheit aufräumen – mit Förderung statt Bauchgefühl

    MID‑Digitale Sicherheit: IT‑Sicherheit aufräumen – mit Förderung statt Bauchgefühl

    MID‑Digitale Sicherheit ist ein Baustein des NRW‑Programms „Mittelstand Innovativ & Digital (MID)“. Es richtet sich an Kleinst-, kleine und mittlere Unternehmen mit Sitz in NRW, die ihre digitale Sicherheit gezielt verbessern wollen. Gefördert werden konkrete Maßnahmen, nicht „gutes Gefühl“, und zwar mit 50 Prozent Zuschuss auf die förderfähigen Kosten, bis maximal 15.000 Euro Zuschuss bei einer Mindestfördersumme von 4.000 Euro.

    Was sich trocken anhört, ist für typische Unternehmen im Sauerland oder der DACH‑Region hoch relevant: Du kannst damit ein strukturiertes Security-Projekt anstoßen, das sonst immer hinten überfällt, weil „das Tagesgeschäft ruft“.


    Für wen MID‑Digitale Sicherheit gedacht ist – und für wen nicht

    Antragsberechtigt sind Kleinstunternehmen sowie kleine und mittlere Unternehmen gemäß EU‑KMU‑Definition mit Sitz in Nordrhein‑Westfalen. Übersetzt:

    • weniger als 250 Mitarbeitende
    • Jahresumsatz höchstens 50 Mio. Euro oder Bilanzsumme höchstens 43 Mio. Euro
    • Unternehmenssitz und Durchführung der Maßnahmen in NRW

    Nicht im Fokus sind Konzerne oder Unternehmen, die Security ausschließlich aus Compliance‑Druck „irgendwie billig abfrühstücken“ wollen. Sinnvoll ist das Programm für Betriebe, die wissen, dass ihre IT‑Sicherheit Lücken hat, aber Budget und Know-how nicht unendlich sind: Metallverarbeiter, Zulieferer, Handwerksbetriebe, Agenturen, Dienstleister.

    Wichtig: Du musst deinen Eigenanteil tragen können und ein externes Unternehmen auswählen, das nachweislich passende Referenzen und Kompetenzen hat. Die Auswahl soll wettbewerblich und wirtschaftlich sein, „einfach den Kumpel beauftragen“ ist offiziell nicht die Idee.


    Die drei Schwerpunkte – was konkret gefördert wird

    MID‑Digitale Sicherheit bündelt drei Schwerpunkte, die du frei kombinieren kannst.

    • Schwerpunkt A: Analyse des Ist‑Zustands
      • Externe IT‑Dienstleistungen zur Analyse deiner bestehenden IT‑Infrastruktur.
      • Identifikation von Schwachstellen und Sicherheitslücken.
      • Vorbereitung auf Sicherheitsvorfälle, Übungen oder Planspiele.
      • Praktisch heißt das: Security‑Audit, Notfallkonzept, Härtungsplan.
    •  Schwerpunkt B: Faktor Mensch – Schulung und Verhalten
      • Schulungen und Awareness-Maßnahmen für Mitarbeitende.
      • Fortbildung von Mitarbeitenden zur/m IT‑Sicherheitsbeauftragten.
      • Festlegung und Kommunikation von Rollen und Zuständigkeiten in der IT‑Sicherheit.
      • Also: Phishing-Trainings, Security‑Workshops, klare Prozesse für Freigaben, Passwörter, Berechtigungen.
    • Schwerpunkt C: Software und Hardware für den IT‑Basisschutz
      • Erstanschaffung von Antiviren‑, Anti‑Ransom‑ und Patch‑Management‑Software.
      • Firewalls, Backup‑Lösungen, Lizenzen und deren Einbindung.
      • Keine Verlängerung bestehender Lizenzen und keine Lösungen, vor denen das BSI explizit warnt.

    Gerade die Kombination macht das Programm attraktiv: Du kannst Lagebild, Schulung und konkrete Technik in einem Projekt zusammenführen, statt nur „noch eine Lizenz“ zu kaufen.

    Externer Fachlink, der hier gut passt:


    Zahlen, Eckdaten und Projektlaufzeit im Klartext

    Die Finanzlogik ist bewusst einfach gestrickt:

    • Förderquote: einheitlich 50 Prozent der zuwendungsfähigen Ausgaben.
    • Maximale Fördersumme: 15.000 Euro Zuschuss.
    • Mindestfördersumme: 4.000 Euro Zuschuss.
    • Bedeutet: Projektsumme mindestens 8.000 Euro, damit du überhaupt im Programm landest.
    • Projektlaufzeit: 3, 6, 9 oder 12 Monate, je nachdem, wie komplex dein Vorhaben ist.

    Wichtig ist das Losverfahren: Du bekundest monatlich dein Interesse, es wird gelost, und wenn du gezogen wirst, hast du eine begrenzte Zeit (z.B. 28 Tage), um den Antrag auszuarbeiten und einzureichen. Heißt übersetzt: Wenn du erst anfängst zu überlegen, „was wir eigentlich machen wollen“, nachdem ihr gezogen wurdet, wird es stressig.


    Typische Fehler von KMU bei MID‑Digitale Sicherheit

    Was in der Praxis immer wieder schiefgeht:

    • „Wir machen einfach mal irgendwas mit Sicherheit“
      Ohne saubere Risikoanalyse und Zielbild werden Produkte gekauft, die am Ende keiner richtig einsetzt. Ergebnis: Mehr Komplexität, kaum mehr Sicherheit.
    • Fokus nur auf Technik, Mensch und Prozesse ignoriert
      Firewalls werden gepflegt, aber Mitarbeitende klicken trotzdem auf jede Mail. MID‑Digitale Sicherheit will explizit den Faktor Mensch mitdenken.
    • Projektstart vor Bewilligung
      Viele Unternehmen starten mit Maßnahmen, bevor der Antrag bewilligt ist – damit ist das Ganze fördertechnisch tot. Das gilt auch hier.
    • Falscher Dienstleister
      Günstig ist nicht gleich gut. Wenn der Dienstleister weder Security‑Erfahrung noch Branchenverständnis hat, wird aus der Förderung ein schön dokumentiertes Alibi‑Projekt.

    Hier hilft es, intern klar zu sagen: „Wir nutzen MID, um ein sauberes Sicherheitsprojekt aufzusetzen, nicht um zufällig vorhandene Rechnungen zu subventionieren.“


    So könnte ein sinnvolles MID‑Sicherheitsprojekt im KMU aussehen

    Ein Beispiel aus einem typischen Szenario im Sauerland:

    • Start mit Schwerpunkt A:
      • Externes Security‑Assessment gegen gängige Standards (z.B. orientiert am BSI‑Grundschutz).
      • Analyse von Backup‑Strategie, Zugriffsrechten, Patch‑Stand, Cloud‑Einsatz, Lieferkette.
    • Ergänzung Schwerpunkt B:
      • Awareness‑Trainings für alle Mitarbeitenden mit praxisnahen Beispielen.
      • Schulung einer verantwortlichen Person zum internen Security‑Champion.
    • Abschluss mit Schwerpunkt C:
      • Einführung eines zentralen Patch‑Managements.
      • Härtung der Firewall‑Regeln, Segmentierung, zusätzliche Authentifizierungsmaßnahmen.
      • Ergänzung der bestehenden Backup‑Landschaft um eine „offline/immutable“ Komponente.

    In 6–12 Monaten kannst du so von „wir hoffen, dass nichts passiert“ zu „wir wissen, wie wir aufgestellt sind und wo wir weiter investieren“ kommen – mit einem relevanten Teil der Kosten gefördert.

    Nächste sinnvolle Schritte

    Du willst deine IT‑Sicherheit grundsätzlich durchleuchten lassen?
    Schau dir meine IT‑Sicherheitsberatung für KMU an:
    IT-Sicherheitsberatung für KMU

    Du brauchst erst einmal eine nüchterne Risiko‑Einschätzung?
    Dann passt der CyberRisikoCheck nach DIN SPEC 27076:
    CyberRisikoCheck nach DIN SPEC 27076


    Dein 7‑Punkte‑Check:
    Lohnt sich MID‑Digitale Sicherheit für euch?Wenn du konkret entscheiden willst, ob du dich mit MID‑Digitale Sicherheit beschäftigen solltest, geh kurz diese Liste durch:

    1. Habt ihr in den letzten 24 Monaten ein strukturiertes Security‑Audit durchgeführt (nicht nur „IT‑Dienstleister sagt, es passt“)?
    2. Gibt es dokumentierte, geübte Notfallpläne für Cybervorfälle (Ransomware, Ausfall, Datenleck)?
    3. Wissen alle Mitarbeitenden, wie sie mit verdächtigen Mails, USB‑Sticks, externen Zugängen umgehen sollen?
    4. Ist klar geregelt, wer für IT‑Sicherheit verantwortlich ist – mit Zeit und Mandat?
    5. Habt ihr eine aktuelle Übersicht aller relevanten Systeme, inkl. Cloud‑Diensten?
    6. Gibt es eine bewusst gewählte, dokumentierte Backup‑Strategie mit regelmäßigen Restore‑Tests?
    7. Könntest du in 10 Sätzen erklären, wie ihr heute Angriffe erkennt und wie ihr darauf reagiert?

    Wenn du bei mehr als zwei dieser Punkte ins Schwimmen gerätst, ist das ein ziemlich klares Signal: Es gibt Luft nach oben – und MID‑Digitale Sicherheit kann genau das Projekt finanzieren, mit dem du diese Lücken angehst.


    Konkrete Handlungsempfehlung: So gehst du jetzt vor

    1. Sicherheitsstatus ehrlich bewerten
      Nimm den 7‑Punkte‑Check und mach ihn mit deinem IT‑Verantwortlichen oder Dienstleister einmal brutal ehrlich. Was ihr nicht sauber beantworten könnt, ist kein Drama – aber es ist ein Risiko.

    2. Kurzes Sicherheitskonzept skizzieren
      Auf maximal zwei Seiten:

      • Wo stehen wir heute?

      • Was sind unsere 3 größten Risiken?

      • Welche Maßnahmen in A (Analyse), B (Mensch), C (Technik) würden sie adressieren?

      Das ist die Basis für ein förderfähiges Projekt, egal ob mit mir, einem anderen Partner oder komplett eigenständig.

    3. Prüfen, ob MID der richtige Hebel ist
      Wenn euer Sitz in NRW ist, ihr in die KMU‑Definition fallt und das Projektvolumen realistisch über 8.000 Euro liegt, lohnt sich ein Blick auf MID‑Digitale Sicherheit und das Losverfahren. Sonst: Projekt trotzdem machen, aber ohne Förderschleife.


    15 Minuten, unverbindlich, kein Verkaufsgespräch

    Wenn du wissen willst, ob MID‑Digitale Sicherheit für euch passt – oder ob ihr erst einmal mit einem pragmatischen Sicherheitscheck starten solltet:

    Lass uns 15 Minuten sprechen – unverbindlich, kein Verkaufsgespräch.
    Hier kannst du kurz dein Szenario skizzieren und einen Termin anstoßen: Kontakt aufnehmen

  • NIS‑2 im Mittelstand: Ehrlicher Betroffenheits‑Check in 10 Minuten

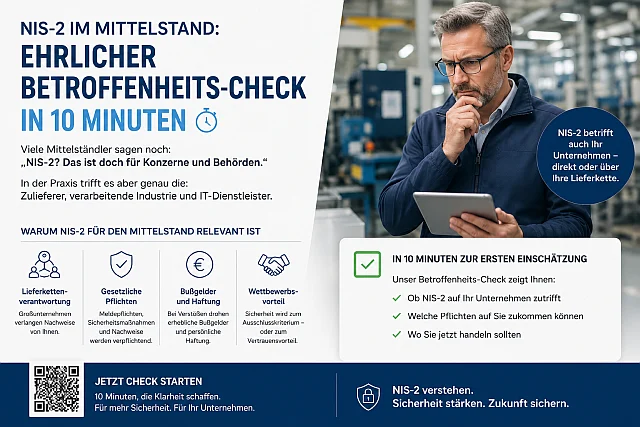
    NIS‑2 im Mittelstand: Ehrlicher Betroffenheits‑Check in 10 Minuten

    „NIS‑2? Das betrifft doch die Großen, nicht uns.“
    Diesen Satz höre ich gerade oft. In der Praxis zeigt sich etwas anderes: Es trifft Zulieferer, verarbeitende Betriebe und IT‑Dienstleister – also genau den Mittelstand.

    Die NIS‑2‑Richtlinie und das deutsche Umsetzungsgesetz (NIS2UmsuCG) weiten den Kreis deutlich aus. Mehr Sektoren, strengere Anforderungen und ein klarer Fokus auf die Lieferkette. Spürbar wird das nicht im Gesetzestext, sondern im Alltag: in neuen Verträgen, Security‑Fragebögen und Nachweispflichten.

    Wenn Sie die Grundlagen und mögliche Umsetzungswege kompakt sehen möchten, finden Sie auf der Seite „NIS-2, DSGVO und AI Act“ einen Überblick über Ansatz, Leistungen und typische Projektformen.

    Schwellen, Sektoren und was das für Ihr Unternehmen bedeutet

    Formal unterscheidet NIS‑2 zwischen „wesentlichen“ und „wichtigen“ Einrichtungen.

    • Wesentliche Einrichtungen: zum Beispiel Energie, Verkehr, Gesundheit, öffentliche Verwaltung.

    • Wichtige Einrichtungen: unter anderem verarbeitendes Gewerbe, Lebensmittel, Abfallwirtschaft, digitale Dienste.

    Ab etwa 50 Mitarbeitenden oder 10 Mio. Euro Umsatz/Bilanzsumme sollten Sie genauer hinsehen. Je nach Branche kann es auch früher relevant werden. Entscheidender ist Ihre Rolle: Wenn Ihre Kunden NIS‑2‑pflichtig sind, nehmen sie Sie automatisch in die Verantwortung.

    Was ich bei mittelständischen Unternehmen häufig sehe:

    • Maschinenbau und Zulieferer: landen schneller im NIS‑2‑Radar, als ihnen bewusst ist.

    • IT‑Dienstleister und Systemhäuser: häufig nicht direkt reguliert, aber sicherheitskritischer Teil der Infrastruktur ihrer Kunden.

    Nicht der Gesetzestext entscheidet, ob Sie liefern müssen, sondern die Anforderungen Ihrer wichtigsten Kunden.

    Wenn Ihnen an dieser Stelle schon klar wird, dass IT‑Sicherheit mehr ist als „Firewall und Antivirus“, finden Sie in IT‑Security im Alltag einen kompakten Überblick, wie ein stabiles Sicherheitsfundament für KMU aussieht.

    Die Zulieferer‑Falle: Zwei Szenen aus dem Alltag

    Maschinenbau im Schatten kritischer Infrastruktur

    Ein Maschinenbauer mit rund 150 Mitarbeitenden liefert seit Jahren Komponenten an Netzbetreiber. Lange war das Thema NIS‑2 dort kein Gespräch. Mit einem neuen Rahmenvertrag ändert sich das.

    Plötzlich stehen dort Anforderungen wie:

    • MFA für alle Remote‑Zugriffe

    • ein dokumentiertes Backup‑ und Recovery‑Konzept

    • definierte Reaktionszeiten und Meldewege bei Sicherheitsvorfällen

    • regelmäßige Nachweise zur Informationssicherheit

    Im Vertrag steht nicht „Sie müssen NIS‑2 erfüllen“. Faktisch ist aber klar: Ohne ein bestimmtes Sicherheitsniveau wird der Auftrag schwierig zu halten. Auf dem Papier mag der Betrieb „nur“ als wichtig oder indirekt betroffen gelten. In der Realität entscheidet die Sicherheit mit über die Lieferbeziehung.

    IT‑Dienstleister als verlängerte Angriffsfläche

    Ein IT‑Dienstleister mit 20 bis 30 Mitarbeitenden betreut unter anderem ein Unternehmen aus der Entsorgungsbranche und einen Lebensmittelhersteller. Beide bewegen sich klar im NIS‑2‑Umfeld.

    Die Folge sind neue vertragliche Regelungen:

    • verbindliche Patch‑Zyklen

    • definierte Reaktionszeiten bei Incidents

    • Protokollierung und Nachweis von Admin‑Zugriffen

    • MFA als Standard für kritische Konten

    Der Dienstleister steht nicht direkt im Fokus der Aufsicht, ist aber für Angreifer ein attraktiver Einstiegspunkt. Entsprechend verlangen die Kunden, dass seine eigenen Prozesse das geforderte Sicherheitsniveau abbilden. Nicht als Zusatz, sondern als Voraussetzung.

    Warum das keine reine Technikfrage ist, sondern eine Führungsfrage, vertiefe ich im Beitrag IT‑Security ist Chefsache.

    Die 10 Mindestanforderungen im Klartext

    Sie müssen keine Norm im Detail kennen. Entscheidend ist, die zentralen Bausteine sauber zu bearbeiten.

    1. Risikomanagement

    Klarheit, welche Systeme und Prozesse kritisch sind, welche Ausfälle weh tun und wo Sie zuerst handeln müssen.

    2. Incident Response

    Ein einfacher, nachvollziehbarer Ablaufplan für Sicherheitsvorfälle: wer informiert wird, wer entscheidet und wie dokumentiert wird.

    3. Backups und Wiederherstellung

    Getrennte, geschützte Backups und regelmäßige Wiederherstellungstests. Nicht nur sichern, sondern nachweislich zurückspielen können.

    4. Sicherheit in der Lieferkette

    Kriterien für Cloud‑Dienste, Hoster, Wartungsfirmen und IT‑Partner. Nicht jeder Dienstleister passt zu jeder Kritikalität.

    5. Schulung und Sensibilisierung

    Regelmäßige, pragmatische Schulungen zu Phishing, Passwörtern und Meldewegen. Einmal im Jahr ist ein realistischer Anfang.

    6. Verschlüsselung

    Schutz für mobile Geräte, Datenträger, Backups und Datenübertragungen. Ziel ist, dass verlorene Geräte nicht automatisch ein Vorfall sind.

    7. Zugriffskontrolle

    Rollen, Rechte und saubere Austrittsprozesse. Ehemalige Mitarbeitende sollten keine aktiven Zugänge haben.

    8. Kryptografie‑Management

    Schlüssel, Zertifikate und Passwörter werden zentral und strukturiert verwaltet, nicht verstreut über Dateien und Köpfe.

    9. Multi‑Factor‑Authentication (MFA)

    MFA für Admin‑Konten, Remote‑Zugriffe und kritische Anwendungen ist heute Standard. Ohne diesen Schritt wirkt Informationssicherheit schnell lückenhaft.

    10. Sichere Kommunikation

    Absicherung von Remote‑Zugängen, Admin‑Schnittstellen und sensibler Kommunikation, zum Beispiel über VPN und geeignete Protokolle.

    Wer diese Punkte strukturiert angeht, liegt fachlich nah an gängigen Standards wie ISO 27001 und ist deutlich stabiler gegenüber Prüfungen und Anfragen.

    IT‑Sicherheit im Alltag aufräumen
    In IT‑Security im Alltag zeige ich Ihnen, wie wir diese zehn Punkte Schritt für Schritt so aufsetzen, dass sie zum Betrieb passen, ohne Normen‑Overkill.

    Geschäftsführerhaftung: Warum Wegschauen riskant ist

    NIS‑2 macht Informationssicherheit ausdrücklich zur Aufgabe der Unternehmensleitung. Es reicht nicht, das Thema „bei der IT aufzuhängen“.

    Für die Geschäftsführung bedeutet das:

    • Sie muss ein angemessenes Sicherheitsniveau einführen und überwachen – und zwar nachvollziehbar.

    • Sie braucht regelmäßige, verständliche Informationen zum Sicherheitsstand, nicht nur einzelne Projektberichte.

    • Bleiben offensichtliche Mindeststandards wie Backups, MFA oder grundlegende Prozesse dauerhaft unberücksichtigt und es kommt zu einem Vorfall, kann das auch persönlich relevant werden.

    Es geht nicht um Perfektion. Es geht um eine erkennbare, strukturierte Verantwortung.

    Warum das keine Angstbotschaft ist, sondern eine Frage guter Führung, erkläre ich ausführlicher im Artikel IT‑Security ist Chefsache.

    Drei Fragen für den Schnell‑Check

    Diese drei Fragen geben Ihnen in wenigen Minuten ein erstes Bild:

    1. Sektor und Rolle

    Arbeiten Sie in einem der NIS‑2‑Sektoren oder liefern Sie dorthin, zum Beispiel in Energie, Verkehr, Gesundheit, Abfall, Lebensmittel, verarbeitende Industrie, öffentliche Hand oder digitale Dienste?

    2. Größe und Bedeutung

    Liegt Ihr Unternehmen über 50 Mitarbeitenden oder über 10 Mio. Euro Umsatz/Bilanzsumme, oder sind Sie in Ihrer Nische ein typischer „Hidden Champion“?

    3. Kundendruck

    Haben Sie in den letzten 12 Monaten Security‑Fragebögen, zusätzliche Sicherheitsklauseln oder explizite Nachfragen zu IT‑Sicherheit und Zertifikaten von Kunden erhalten?

    Wenn Sie zwei dieser Fragen mit „Ja“ beantworten, lohnt es sich, NIS‑2 nicht als Randthema zu behandeln.

    Nächster Schritt: Klarheit statt Bauchgefühl

    Für viele Unternehmen ist der sinnvollste erste Schritt eine kurze, strukturierte Einordnung.
    Danach ist klarer, ob Sie eher entspannt bleiben können, ob Sie indirekt liefern müssen oder ob NIS‑2 Ihr Unternehmen direkt betrifft. Das klären wir im kostenfreien Erstgespräch in 20 Minuten.